


В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

В Сети была замечена таблица с именем «Департамент информационных технологий города Москвы_2023.csv». Судя по всему, это часть дампа БД, ранее, предположительно, украденной у органа исполнительной власти.

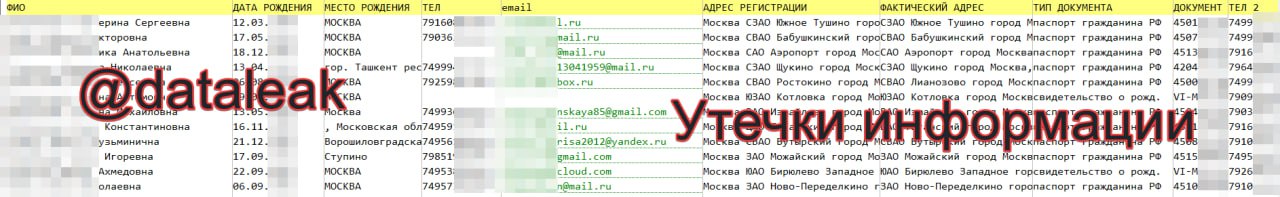
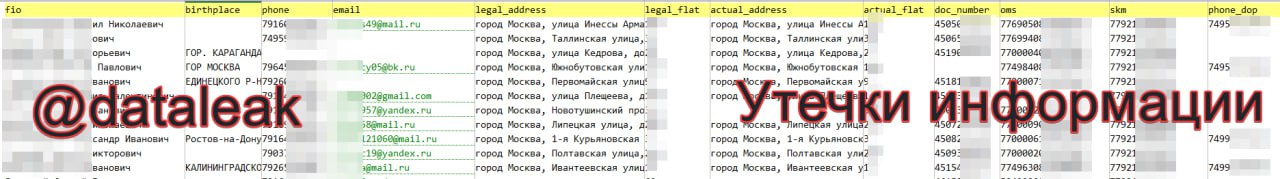
Как отмечают исследователи в телеграм-канале «Утечки информации», в файле содержатся 13 462 446 строк. В них можно найти следующую информацию:

  • ФИО;
  • Телефонные номера (7,2 млн уникальных);
  • Адреса электронной почты (4,8 уникальных, из которых более 16 тыс. располагаются на домене mos.ru);
  • Адреса регистрации и фактического места жительства;
  • Даты рождения;
  • Серии и номера паспортов, а также свидетельства о рождении;
  • Места рождения.

Частично эти данные относятся к полному дампу, в котором можно найти номера полисов ОМС и социальных карт москвичей. Сам дамп продаётся на теневых форумах и находится в закрытом обмене.

Сведения в файле «Департамент информационных технологий города Москвы_2023.csv» датируются сентябрём 2023 года.


Напомним, в апреле хактивисты DumpForums хвастались кражей 40 Тбайт данных у ДИТ Москвы.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru