
MULTIFACTOR совместимо с операционными системами Альт

MULTIFACTOR совместимо с операционными системами Альт

MULTIFACTOR совместимо с операционными системами Альт

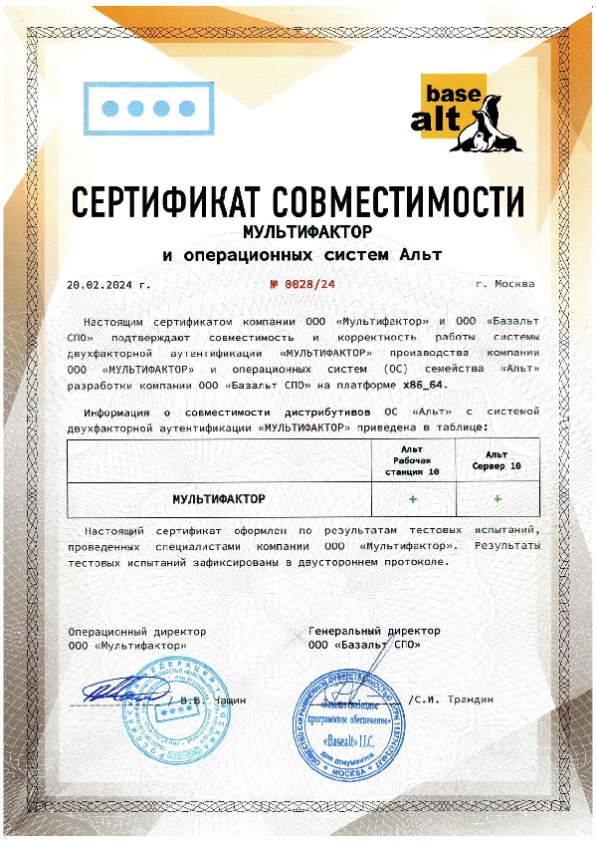
Компании-разработчики «Базальт СПО» и МУЛЬТИФАКТОР подтвердили совместимость операционных систем «Альт Сервер» 10 и «Альт Рабочая станция» 10 на платформе х86_64 с системой двухфакторной аутентификации и контроля доступа MULTIFACTOR.

В рамках технологического партнёрства стороны провели испытания и оформили сертификат совместимости.

MULTIFACTOR — система двухфакторной аутентификации и контроля доступа для любого удаленного подключения: RDP, VPN, VDI, SSH и других. Решение включено в реестр российского ПО под № 7046.

«Альт Сервер» 10 — серверная операционная система, позволяющая разворачивать и поддерживать корпоративную инфраструктуру, а также использовать различное периферийное оборудование. Входит в реестр российского ПО под № 1541.

«Альт Рабочая станция» 10 — универсальная операционная система для десктопов и ноутбуков, включающая драйверы современных устройств и большой набор прикладных программ. Внесена в реестр российского ПО под № 1292.

«МУЛЬТИФАКТОР постоянно работает над расширением интеграций с российскими разработчиками операционных систем. Мы следим за актуальными изменениями в отрасли и внедряем собственные решения для обеспечения информационной безопасности. Благодарим команду “Базальт СПО” за доверие к нашему продукту и за плодотворное сотрудничество», — прокомментировал Антон Букарев, руководитель отдела продаж МУЛЬТИФАКТОР.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru