


Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Новая вредоносная рекламная кампания, использующая Google Ads, взяла в оборот тему выхода браузера Arc для Windows. Клюнувшие пользователи получают троянизированный установщик.

Arc — сравнительно недавно появившийся на рынке браузер, который в первую очередь выделяется необычным интерфейсом и способом управления вкладками.

В июле 2023 года разработчики запустили версию Arc для macOS, а совсем недавно — подготовили релиз и для любителей Windows.

На злонамеренную рекламную кампанию обратили внимание исследователи из Malwarebytes. Киберпреступники заранее подготовились к запуску Windows-версии Arc и начали крутить рекламу в поисковой выдаче Google.

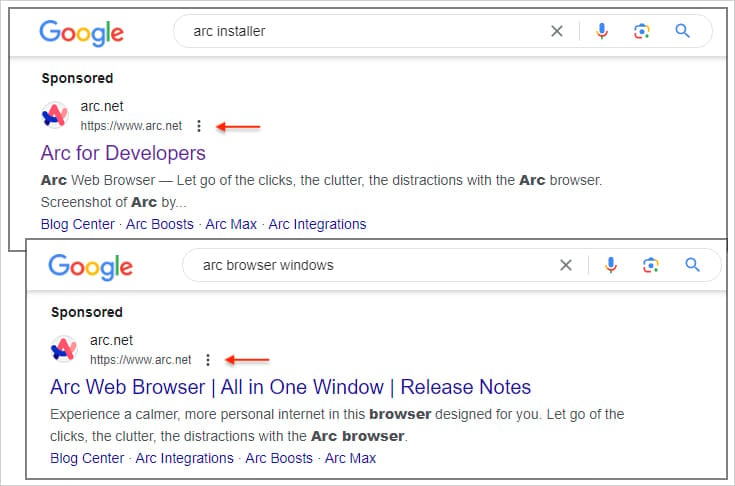
Как известно, у рекламной платформы Google есть серьезная проблема: злоумышленники могут маскировать в выдаче рекламу ссылками на легитимные сайты. В текущей кампании специалисты Malwarebytes зафиксировали объявления по запросу «arc installer» и «arc browser windows», отображающие URL на корректные ресурсы.


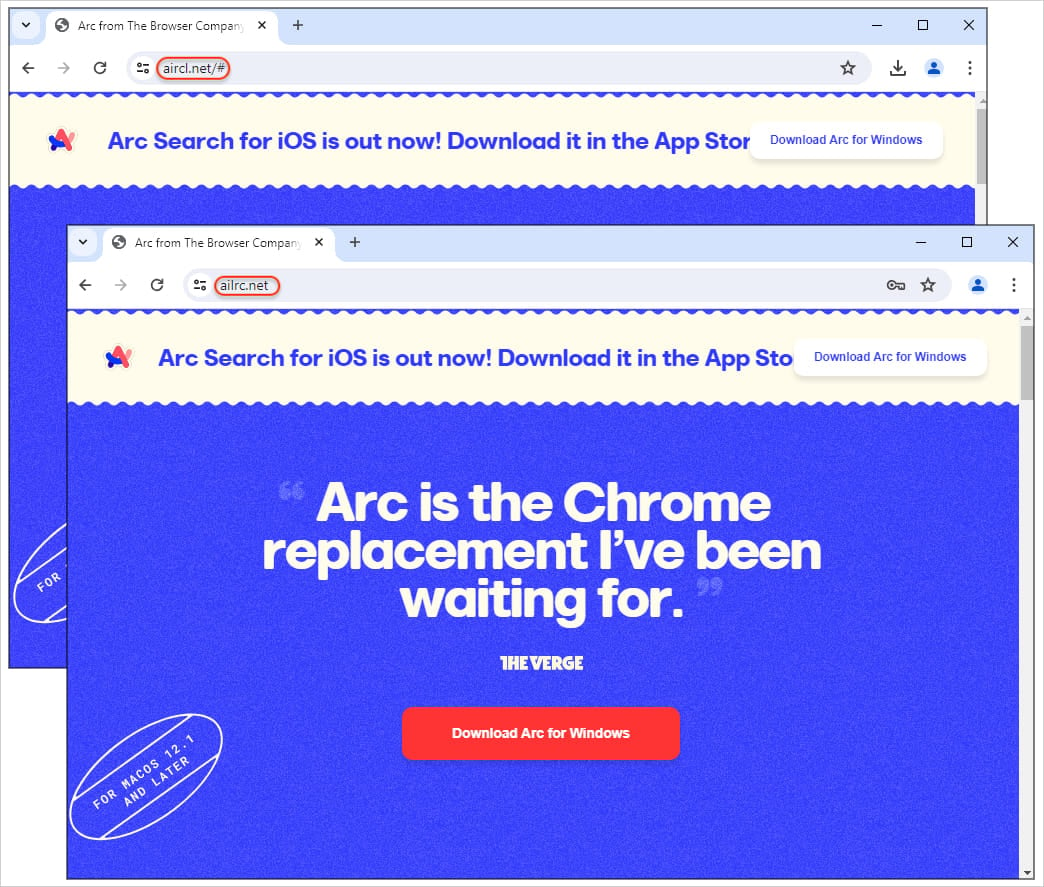
Однако после того как пользователь пройдет по такой ссылке, его перебрасывают на вредоносные сайты, замаскированные под легитимные.


Если нажать на кнопку «Download», с хостинговой платформы MEGA загрузится троянизированная версия установщика. Последняя подгружает со стороннего ресурса другой пейлоад — «bootstrap.exe».


Более того, API сервиса MEGA используется для отправки команд вредоносу и получения данных (функциональность C2). Далее установщик фетчит изображение в формате PNG, содержащее вредоносный код и сбрасывающее конечный пейлоад — JRWeb.exe.

Поскольку жертва действительно получает установленный браузер Arc, а вся вредоносная активность происходит в фоне, вряд ли она догадается о присутствии трояна.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru