


Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Новая вредоносная рекламная кампания, использующая Google Ads, взяла в оборот тему выхода браузера Arc для Windows. Клюнувшие пользователи получают троянизированный установщик.

Arc — сравнительно недавно появившийся на рынке браузер, который в первую очередь выделяется необычным интерфейсом и способом управления вкладками.

В июле 2023 года разработчики запустили версию Arc для macOS, а совсем недавно — подготовили релиз и для любителей Windows.

На злонамеренную рекламную кампанию обратили внимание исследователи из Malwarebytes. Киберпреступники заранее подготовились к запуску Windows-версии Arc и начали крутить рекламу в поисковой выдаче Google.

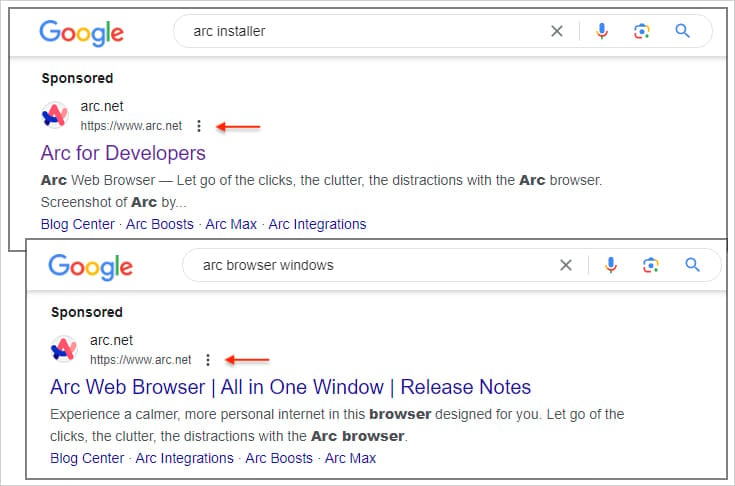
Как известно, у рекламной платформы Google есть серьезная проблема: злоумышленники могут маскировать в выдаче рекламу ссылками на легитимные сайты. В текущей кампании специалисты Malwarebytes зафиксировали объявления по запросу «arc installer» и «arc browser windows», отображающие URL на корректные ресурсы.


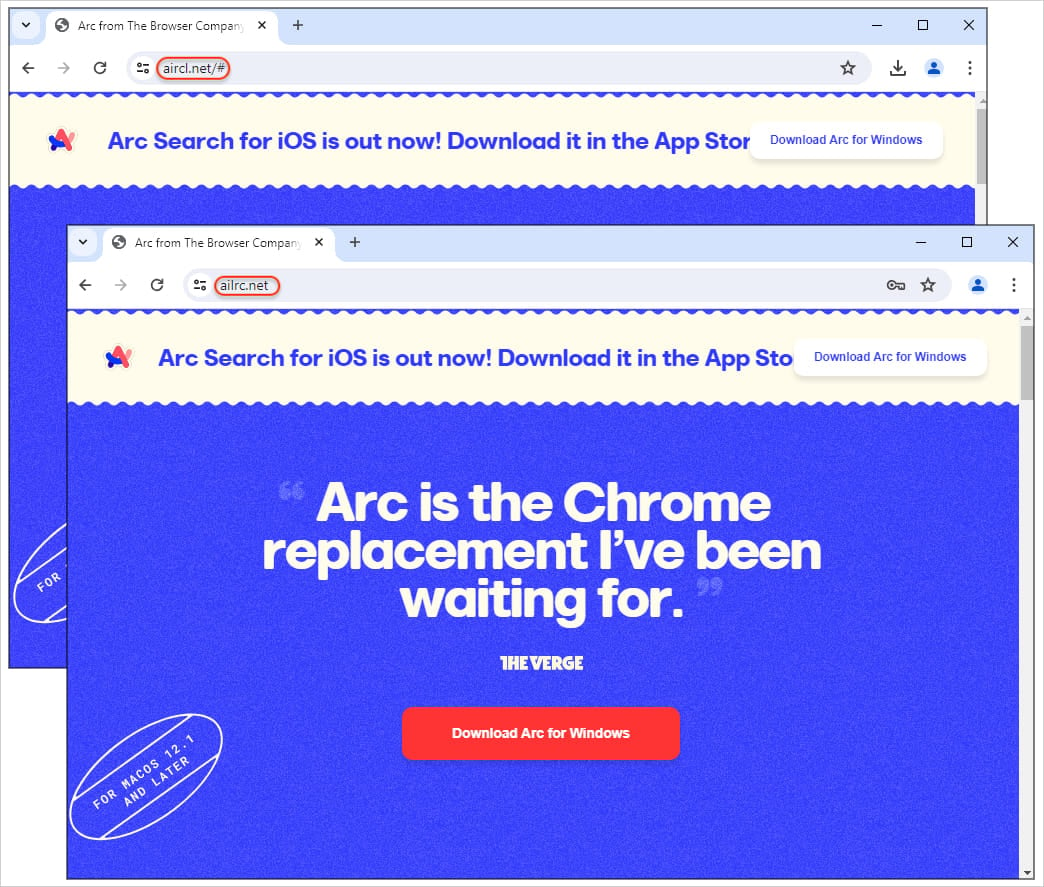
Однако после того как пользователь пройдет по такой ссылке, его перебрасывают на вредоносные сайты, замаскированные под легитимные.


Если нажать на кнопку «Download», с хостинговой платформы MEGA загрузится троянизированная версия установщика. Последняя подгружает со стороннего ресурса другой пейлоад — «bootstrap.exe».


Более того, API сервиса MEGA используется для отправки команд вредоносу и получения данных (функциональность C2). Далее установщик фетчит изображение в формате PNG, содержащее вредоносный код и сбрасывающее конечный пейлоад — JRWeb.exe.

Поскольку жертва действительно получает установленный браузер Arc, а вся вредоносная активность происходит в фоне, вряд ли она догадается о присутствии трояна.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru