


У Dell утащили 49 млн записей данных пользователей через API

У Dell утащили 49 млн записей данных пользователей через API

У Dell утащили 49 млн записей данных пользователей через API

Американский техногигант Dell столкнулся с атакой киберпреступников, которым удалось украсть 49 миллионов записей данных клиентов. Судя по всему, злоумышленники воспользоваться API партнерского ресурса.

В ходе атаки хакеры прикрывались фейковыми организациями. Dell уже разослала затронутым клиентам уведомления о краже персональных данных. В частности, в руки третьих лиц попали:

  • информация о гарантии;
  • сервисные теги;
  • имена пользователей;
  • номера клиентов;
  • номера заказов;
  • установленные локации.

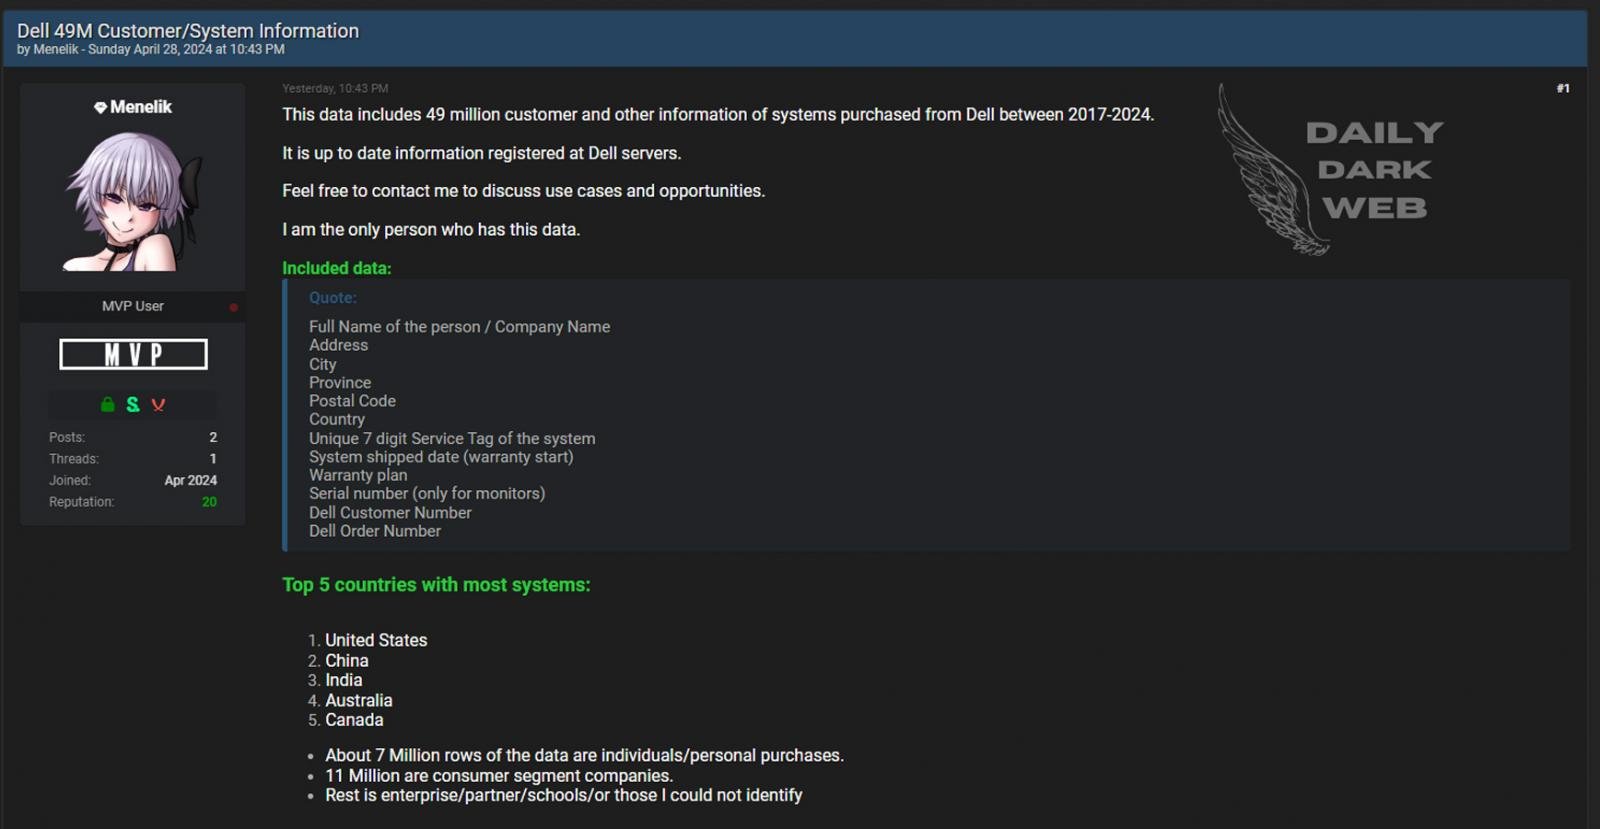
Пользователь хакерского форума Breached, известный под ником Menelik, выставил на продажу данные клиентов Dell 28 апреля. Тем не менее модераторы достаточно быстро прибили пост.


Сотрудникам BleepingComputer Menelik заявил, что ему удалось украсть данные после обнаружения портала для партнеров и реселлеров, с помощью которого можно было получить информацию о заказах.

Menelik в итоге зарегистрировал несколько аккаунтов под фейковыми организациями, что дало ему двухдневный доступ к данным без верификации.

«На самом деле, очень просто зарегистрироваться в качестве партнера: нужно всего лишь заполнить форму заявки. Вводите данные об организации, причину желания стать партнером, после чего они вам предоставляют доступ к этому “авторизованному” ресурсу», — объясняет хакер.

В результате киберпреступник смог собрать 49 миллионов записей данных клиентов, генерировав 5000 запросов в минуту на протяжении трех недель. Dell при этом никак не блокировала эту активность.

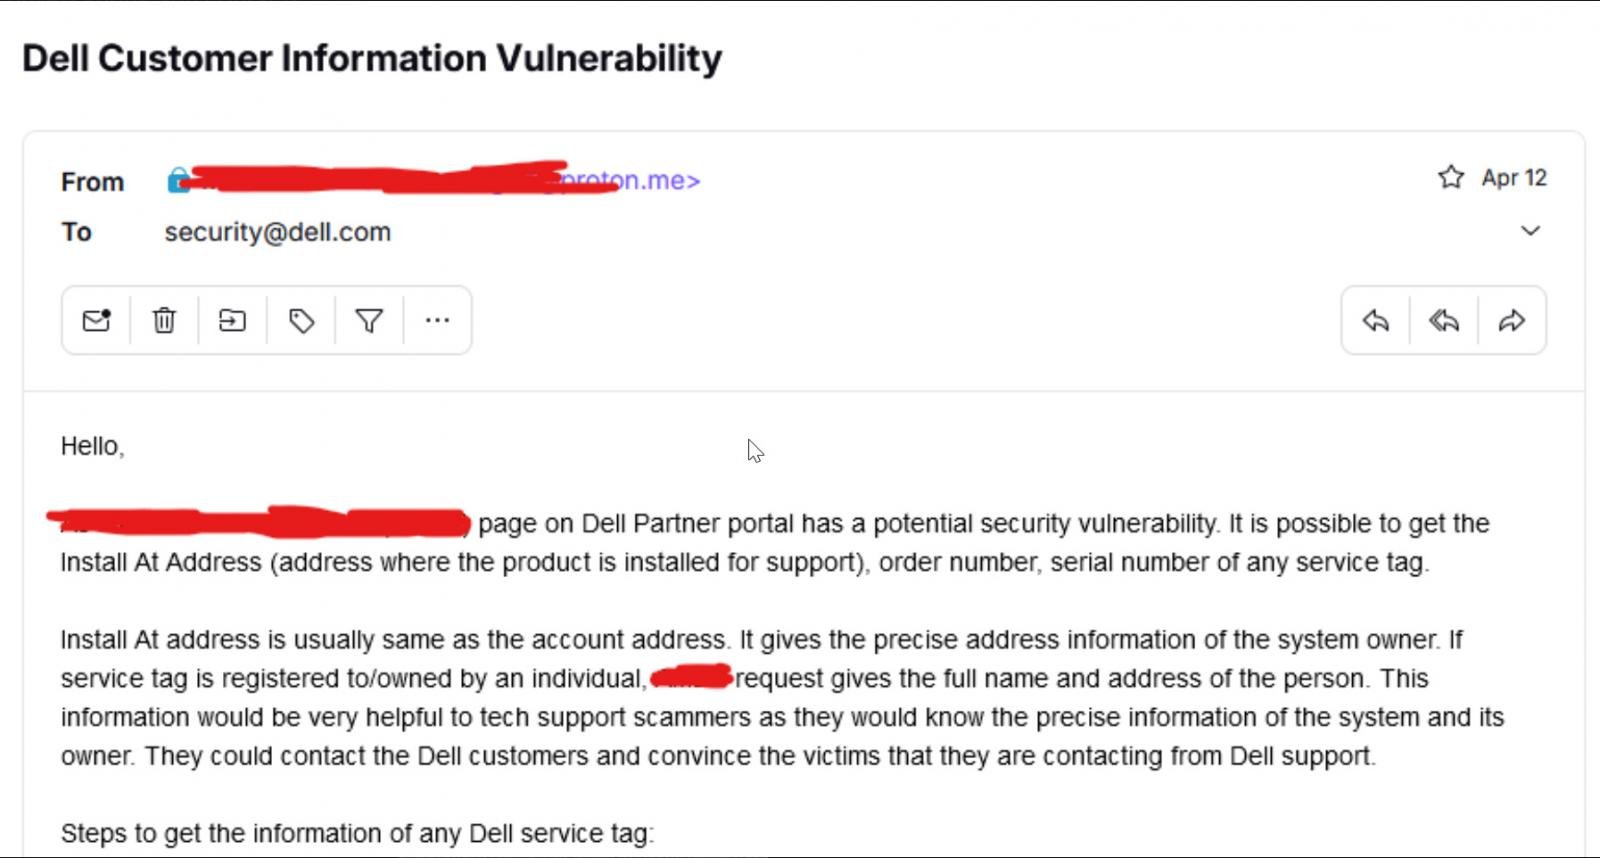
Menelik отправил корпорации письмо, однако там отметили, что специалисты вычислили и заблокировали вредоносные действия ещё до получения упомянутого сообщения. Техногигант уже сообщил об инциденте правоохранительным органам, которые взяли дело под контроль.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru