


У Dell утащили 49 млн записей данных пользователей через API

У Dell утащили 49 млн записей данных пользователей через API

У Dell утащили 49 млн записей данных пользователей через API

Американский техногигант Dell столкнулся с атакой киберпреступников, которым удалось украсть 49 миллионов записей данных клиентов. Судя по всему, злоумышленники воспользоваться API партнерского ресурса.

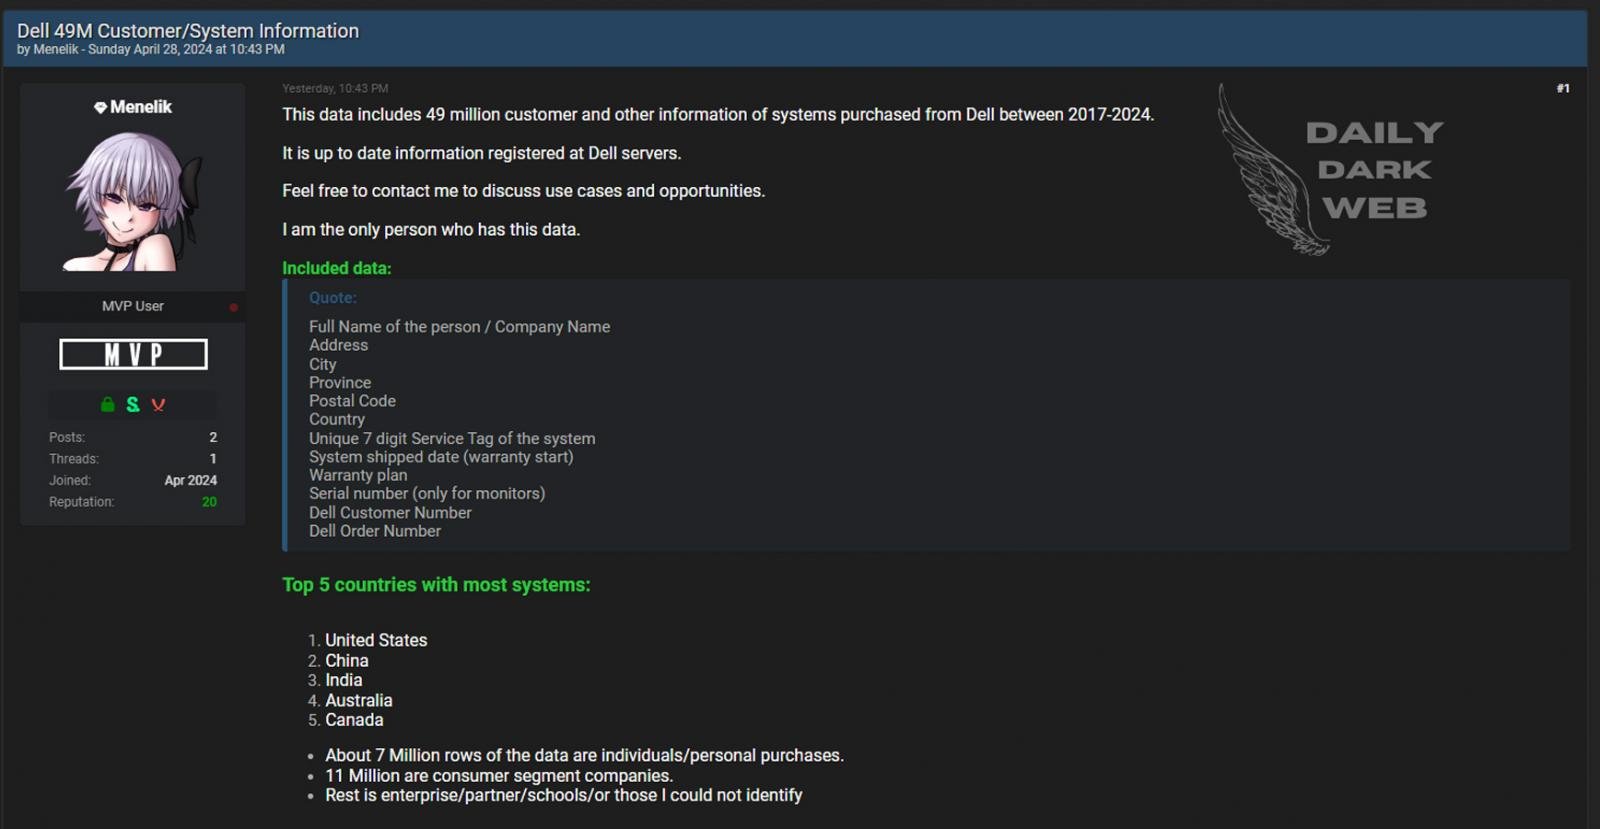
В ходе атаки хакеры прикрывались фейковыми организациями. Dell уже разослала затронутым клиентам уведомления о краже персональных данных. В частности, в руки третьих лиц попали:

  • информация о гарантии;
  • сервисные теги;
  • имена пользователей;
  • номера клиентов;
  • номера заказов;
  • установленные локации.

Пользователь хакерского форума Breached, известный под ником Menelik, выставил на продажу данные клиентов Dell 28 апреля. Тем не менее модераторы достаточно быстро прибили пост.


Сотрудникам BleepingComputer Menelik заявил, что ему удалось украсть данные после обнаружения портала для партнеров и реселлеров, с помощью которого можно было получить информацию о заказах.

Menelik в итоге зарегистрировал несколько аккаунтов под фейковыми организациями, что дало ему двухдневный доступ к данным без верификации.

«На самом деле, очень просто зарегистрироваться в качестве партнера: нужно всего лишь заполнить форму заявки. Вводите данные об организации, причину желания стать партнером, после чего они вам предоставляют доступ к этому “авторизованному” ресурсу», — объясняет хакер.

В результате киберпреступник смог собрать 49 миллионов записей данных клиентов, генерировав 5000 запросов в минуту на протяжении трех недель. Dell при этом никак не блокировала эту активность.

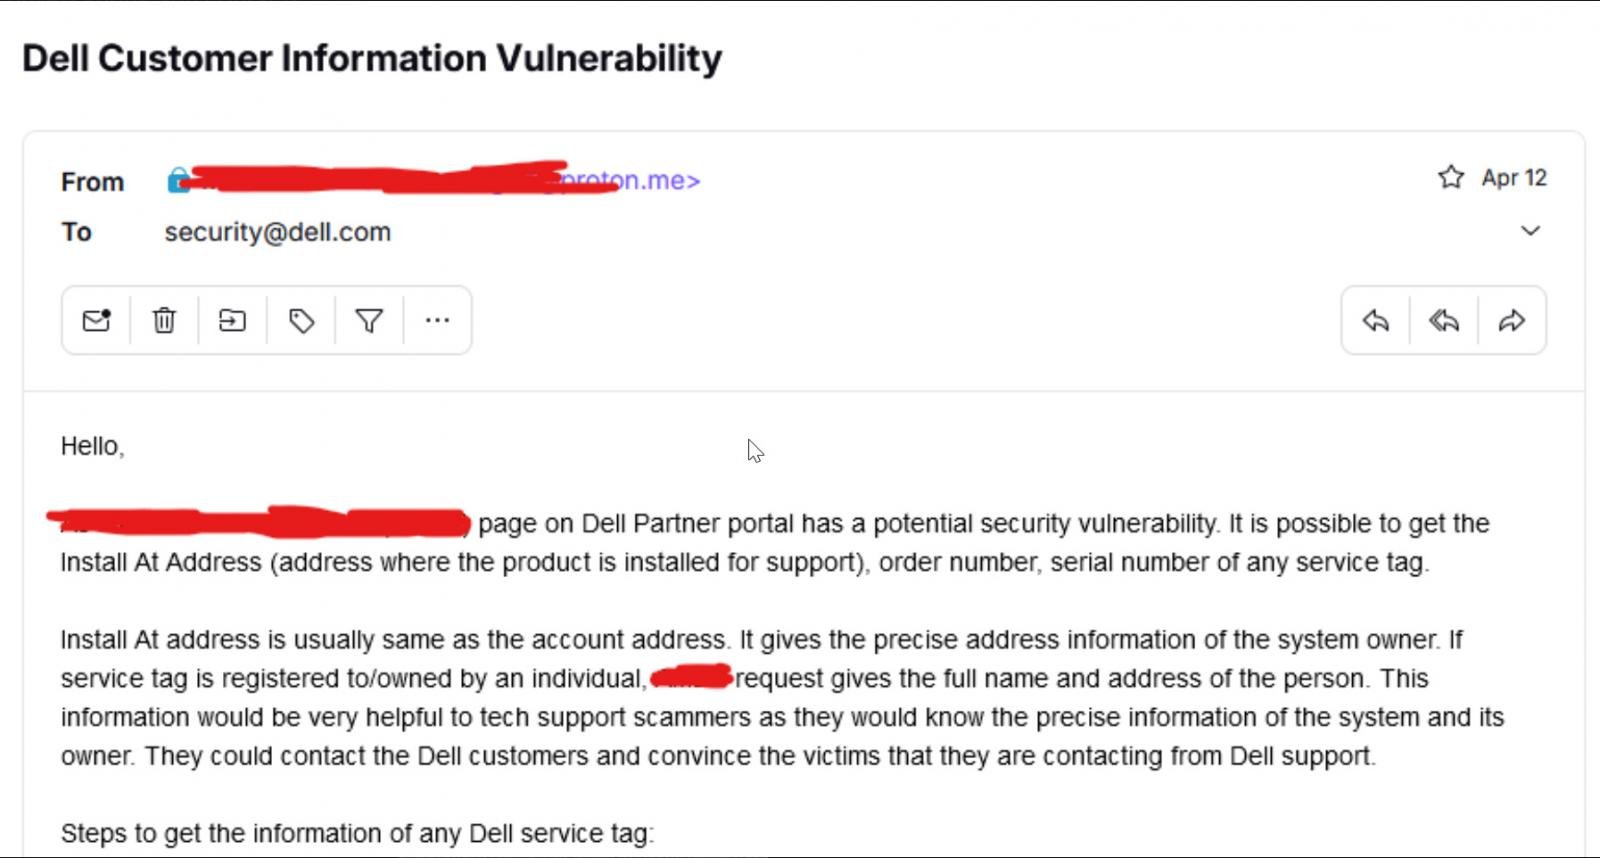
Menelik отправил корпорации письмо, однако там отметили, что специалисты вычислили и заблокировали вредоносные действия ещё до получения упомянутого сообщения. Техногигант уже сообщил об инциденте правоохранительным органам, которые взяли дело под контроль.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru