


У Dell утащили 49 млн записей данных пользователей через API

У Dell утащили 49 млн записей данных пользователей через API

У Dell утащили 49 млн записей данных пользователей через API

Американский техногигант Dell столкнулся с атакой киберпреступников, которым удалось украсть 49 миллионов записей данных клиентов. Судя по всему, злоумышленники воспользоваться API партнерского ресурса.

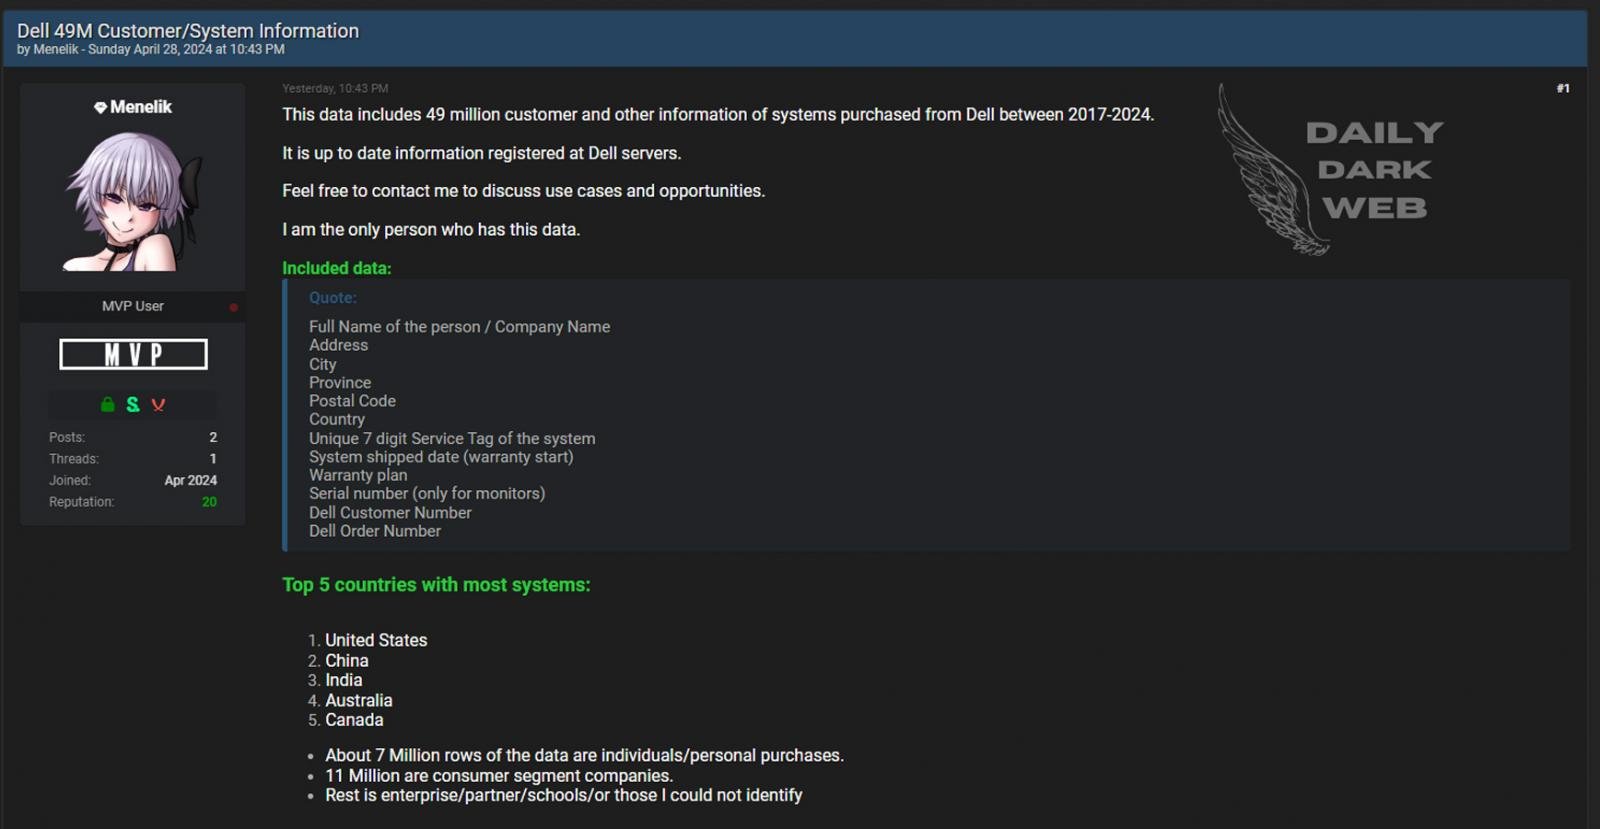
В ходе атаки хакеры прикрывались фейковыми организациями. Dell уже разослала затронутым клиентам уведомления о краже персональных данных. В частности, в руки третьих лиц попали:

  • информация о гарантии;
  • сервисные теги;
  • имена пользователей;
  • номера клиентов;
  • номера заказов;
  • установленные локации.

Пользователь хакерского форума Breached, известный под ником Menelik, выставил на продажу данные клиентов Dell 28 апреля. Тем не менее модераторы достаточно быстро прибили пост.


Сотрудникам BleepingComputer Menelik заявил, что ему удалось украсть данные после обнаружения портала для партнеров и реселлеров, с помощью которого можно было получить информацию о заказах.

Menelik в итоге зарегистрировал несколько аккаунтов под фейковыми организациями, что дало ему двухдневный доступ к данным без верификации.

«На самом деле, очень просто зарегистрироваться в качестве партнера: нужно всего лишь заполнить форму заявки. Вводите данные об организации, причину желания стать партнером, после чего они вам предоставляют доступ к этому “авторизованному” ресурсу», — объясняет хакер.

В результате киберпреступник смог собрать 49 миллионов записей данных клиентов, генерировав 5000 запросов в минуту на протяжении трех недель. Dell при этом никак не блокировала эту активность.

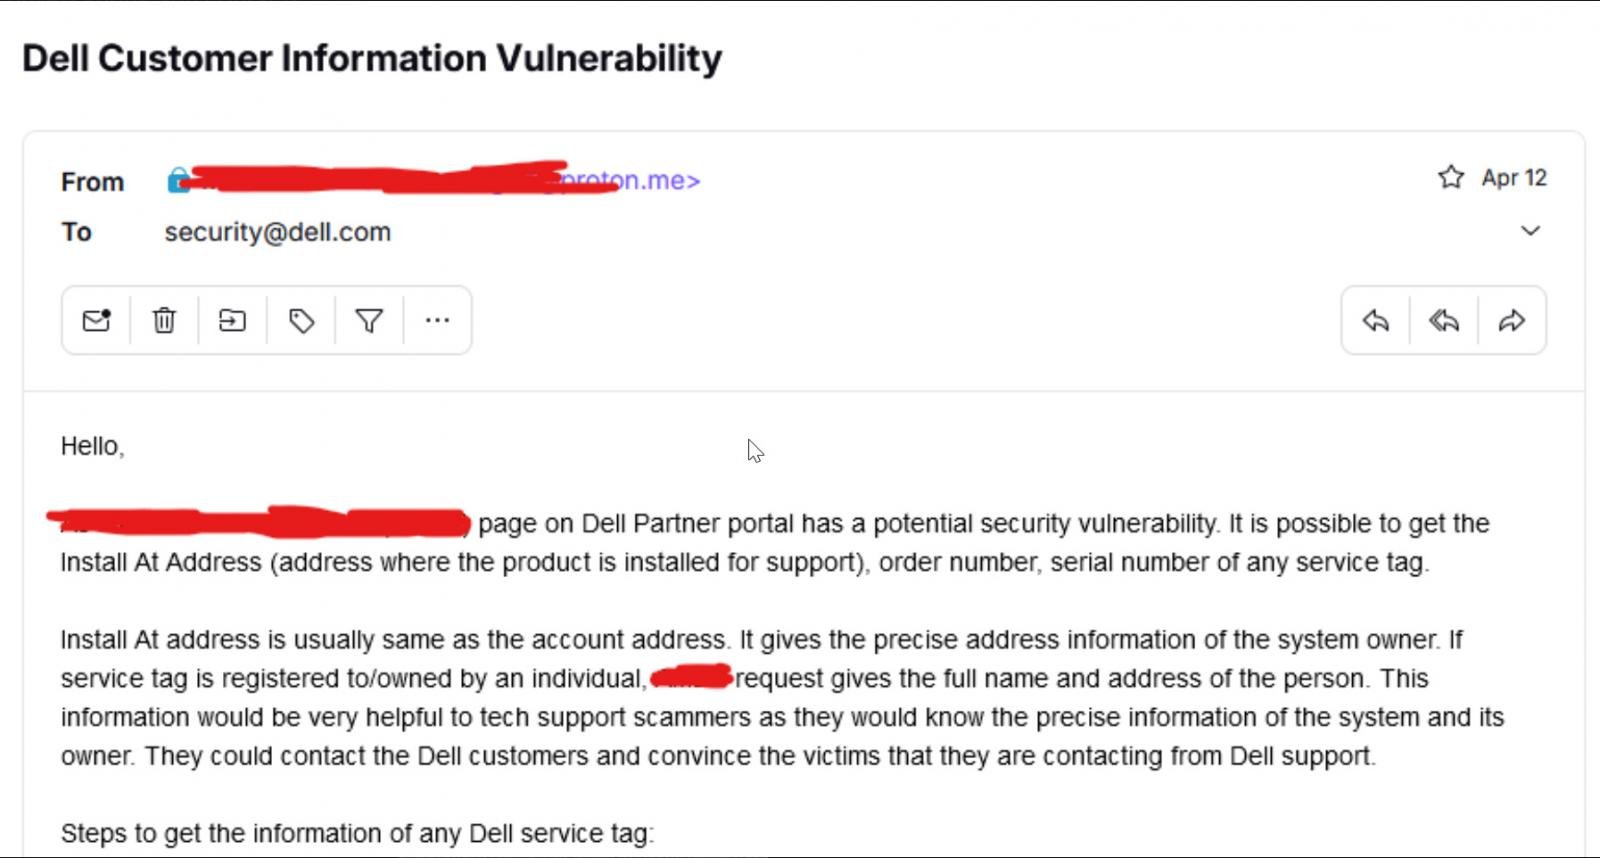
Menelik отправил корпорации письмо, однако там отметили, что специалисты вычислили и заблокировали вредоносные действия ещё до получения упомянутого сообщения. Техногигант уже сообщил об инциденте правоохранительным органам, которые взяли дело под контроль.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru