


Вредоносные приложения для Android маскируются под WhatsApp, X и Google

Вредоносные приложения для Android маскируются под WhatsApp, X и Google

Вредоносные приложения для Android маскируются под WhatsApp, X и Google

В новой кампании злоумышленники маскируют вредоносные Android-приложения под Snapchat, WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) и X (бывший Twitter).

Попав на устройство пользователя, такие программы пытаются выкрасть учетные данные от различных аккаунтов. О распространении Android-трояна рассказали исследователи из команды SonicWall Capture Labs:

«Эти вредоносы используют иконки популярных приложений, чтобы запутать потенциальных жертв и заставить их установить злонамеренный софт в систему».

Вектор доставки Android-зловредов пока не до конца понятен, однако известно, что сразу после установки трояны запрашивают доступ к специальным возможностям операционной системы (accessibility services) и API-интерфейсу администратора устройств Android (уже устаревшая функциональность, предоставляющая права администратора на системном уровне).

Если владелец смартфона даст доступ, вредоносное приложение получит полный контроль над устройством и сможет вытаскивать конфиденциальные данные.

Обнаруженные Android-трояны подключаются к удаленному серверу для получения команд, с помощью которых можно вытащить список контактов, СМС-сообщения, журнал вызовов и список установленных приложений.

Вредоносы могут также отправлять СМС-сообщения, открывать фишинговые страницы в браузере и включать вспышку камеры.

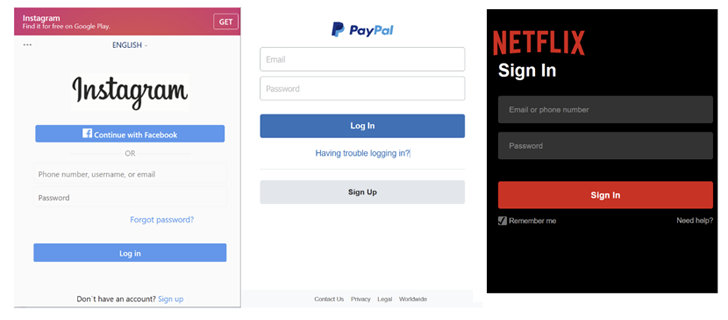
Упомянутые фишинговые страницы замаскированы под страницы для входа в аккаунты Facebook (признана экстремистской и запрещена в России), GitHub, Instagram (признана экстремистской и запрещена в России), LinkedIn, Microsoft, Netflix, PayPal, Proton Mail, Snapchat, Tumblr, X, WordPress и Yahoo.


Напомним, на днях специалисты антивирусной компании «Доктор Веб» выявили подозрительный код в приложении Love Spouse для управления секс-игрушками. Этот софт размещен в официальном магазине Google Play.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru