


Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

За обнаружение уязвимостей удаленного выполнения кода в определенных приложениях для Android компания Google готова выплатить специалистам до 450 тысяч долларов. Это в десять раз больше, чем было раньше.

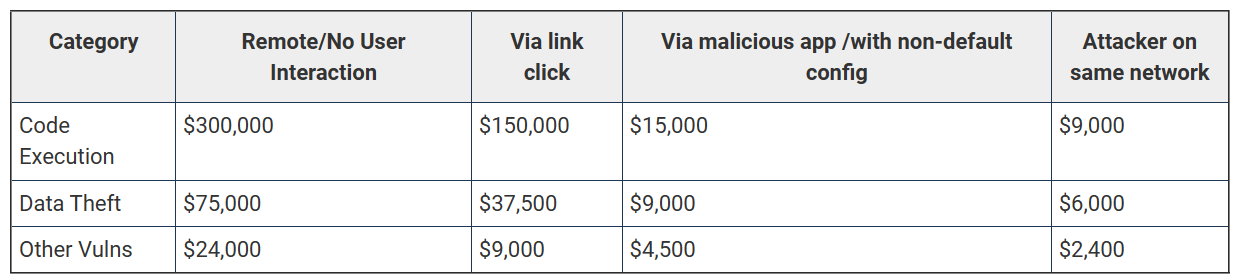
За сообщения исключительного качества цена возросла до 450 000 долларов. Эти изменения были внесены в программу вознаграждений за уязвимости (Mobile VRP).

Mobile VRP была представлена Google в мае 2023 года с целью ускорения процесса обнаружения и устранения багов в Android-приложениях компании.

Вознаграждение распространяется на приложения первого уровня (так маркирует их сама компания), к которым относятся сервисы Google Play, приложение Google Search для Android (AGSA), Google Cloud и Gmail.

Google серьезно подошла к проблеме кражи конфиденциальных данных. Компания хочет, чтобы специалисты в области кибербезопасности сосредоточились на поиске эксплойтов, связанных с уязвимостями удаленного выполнения кода, не требующих взаимодействия с пользователями. За данную информацию полагается вознаграждение в 75 000 долларов.

Исследователи, предоставившие точный и подробный отчет о проблеме, ее влиянии и эффективных способах исправления, а также анализ первопричины, могут рассчитывать на повышенную выплату до 450 000 долларов за RCE-эксплойт в приложении для Android уровня 1.

За поверхностные отчеты, не содержащие точные и подробные описания, специалисты получат вдвое меньше.


Инженер по информационной безопасности Google Кристоффер Бласиак отметил, что они также внесли ряд мелких изменений в правила. К примеру, модификатор 2x для SDK теперь относится к обычным вознаграждениям.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru