


GPS-трекер iSharing раскрывал точное местоположение пользователей

GPS-трекер iSharing раскрывал точное местоположение пользователей

GPS-трекер iSharing раскрывал точное местоположение пользователей

iSharing, насчитывающий 35 миллионов пользователей, устранил уязвимость в системе безопасности, которая приводила к сливу точной геолокации.

В рамках исследования безопасности приложений для отслеживания локации Эрик Дейгл, студент из Ванкувера, обнаружил баг в утилите iSharing, которая на сегодняшний день насчитывает более 35 миллионов пользователей.

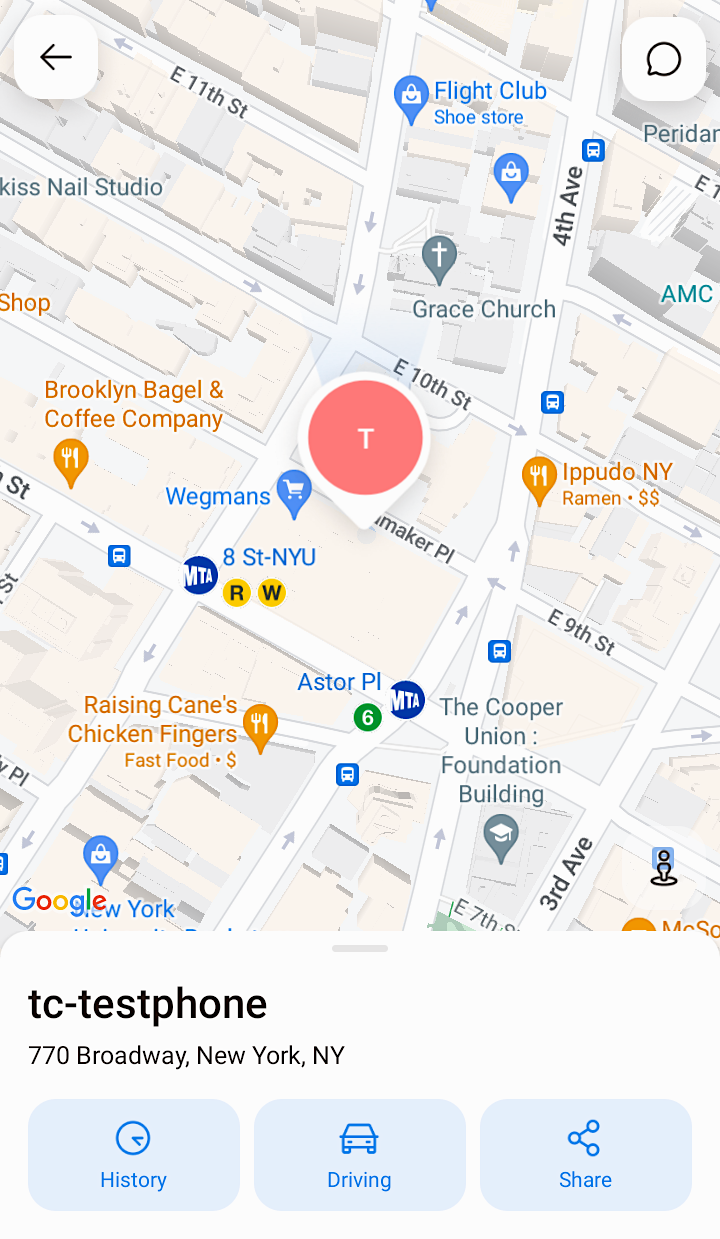
По словам Дейгла, данная уязвимость предоставляла возможность получить доступ к чужим координатам, даже если пользователи не делились данными о своем местоположении. Брешь также раскрывала личную информацию юзеров: имя, фотографию профиля, адрес электронной почты и номер телефона, используемые для входа в приложение.

Данный баг указывает на то, что серверы iSharing не проверяли должным образом, разрешён ли пользователям доступ только к их данным о местоположении или же и к чьим-либо ещё.

Это уже не первый случай, когда в приложениях для отслеживания местоположения находили уязвимости в безопасности, которые могли привести к утечке или раскрытию точной локации пользователей. Кстати, рекомендуем нашу статью — «Отслеживание местоположения в Android и контрмеры», в которой описываются способы защиты от геотаргетинга.

Две недели назад Дейгл рассказал компании iSharing об обнаруженной уязвимости в приложении. Производители никак не отреагировали на его сообщение. Тогда Дейгл обратился за помощью к TechCrunch. Вскоре специалисты iSharing устранили уязвимость.

Эрик Дейгл сообщил, что проблема заключалась в функции приложения под названием «группы», позволяющая создавать группу и добавлять туда других пользователей, тем самым делясь своим местоположением с другими юзерами.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru