


GPS-трекер iSharing раскрывал точное местоположение пользователей

GPS-трекер iSharing раскрывал точное местоположение пользователей

GPS-трекер iSharing раскрывал точное местоположение пользователей

iSharing, насчитывающий 35 миллионов пользователей, устранил уязвимость в системе безопасности, которая приводила к сливу точной геолокации.

В рамках исследования безопасности приложений для отслеживания локации Эрик Дейгл, студент из Ванкувера, обнаружил баг в утилите iSharing, которая на сегодняшний день насчитывает более 35 миллионов пользователей.

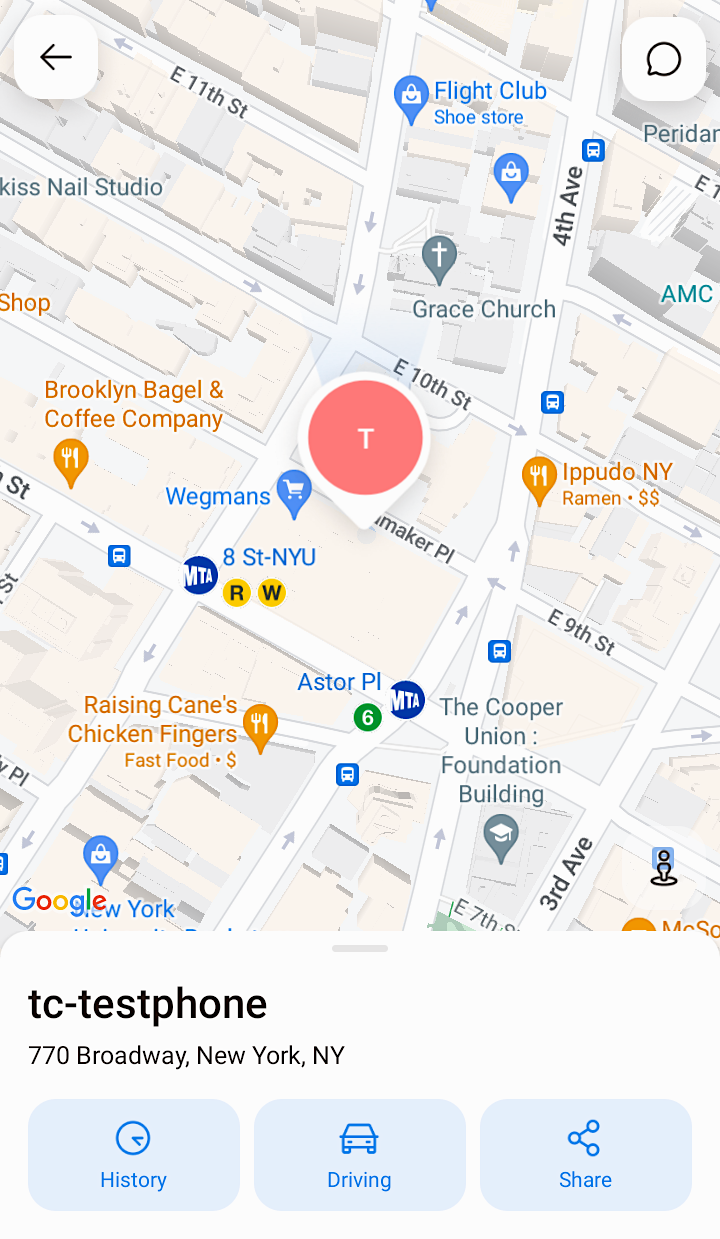
По словам Дейгла, данная уязвимость предоставляла возможность получить доступ к чужим координатам, даже если пользователи не делились данными о своем местоположении. Брешь также раскрывала личную информацию юзеров: имя, фотографию профиля, адрес электронной почты и номер телефона, используемые для входа в приложение.

Данный баг указывает на то, что серверы iSharing не проверяли должным образом, разрешён ли пользователям доступ только к их данным о местоположении или же и к чьим-либо ещё.

Это уже не первый случай, когда в приложениях для отслеживания местоположения находили уязвимости в безопасности, которые могли привести к утечке или раскрытию точной локации пользователей. Кстати, рекомендуем нашу статью — «Отслеживание местоположения в Android и контрмеры», в которой описываются способы защиты от геотаргетинга.

Две недели назад Дейгл рассказал компании iSharing об обнаруженной уязвимости в приложении. Производители никак не отреагировали на его сообщение. Тогда Дейгл обратился за помощью к TechCrunch. Вскоре специалисты iSharing устранили уязвимость.

Эрик Дейгл сообщил, что проблема заключалась в функции приложения под названием «группы», позволяющая создавать группу и добавлять туда других пользователей, тем самым делясь своим местоположением с другими юзерами.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru