


Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

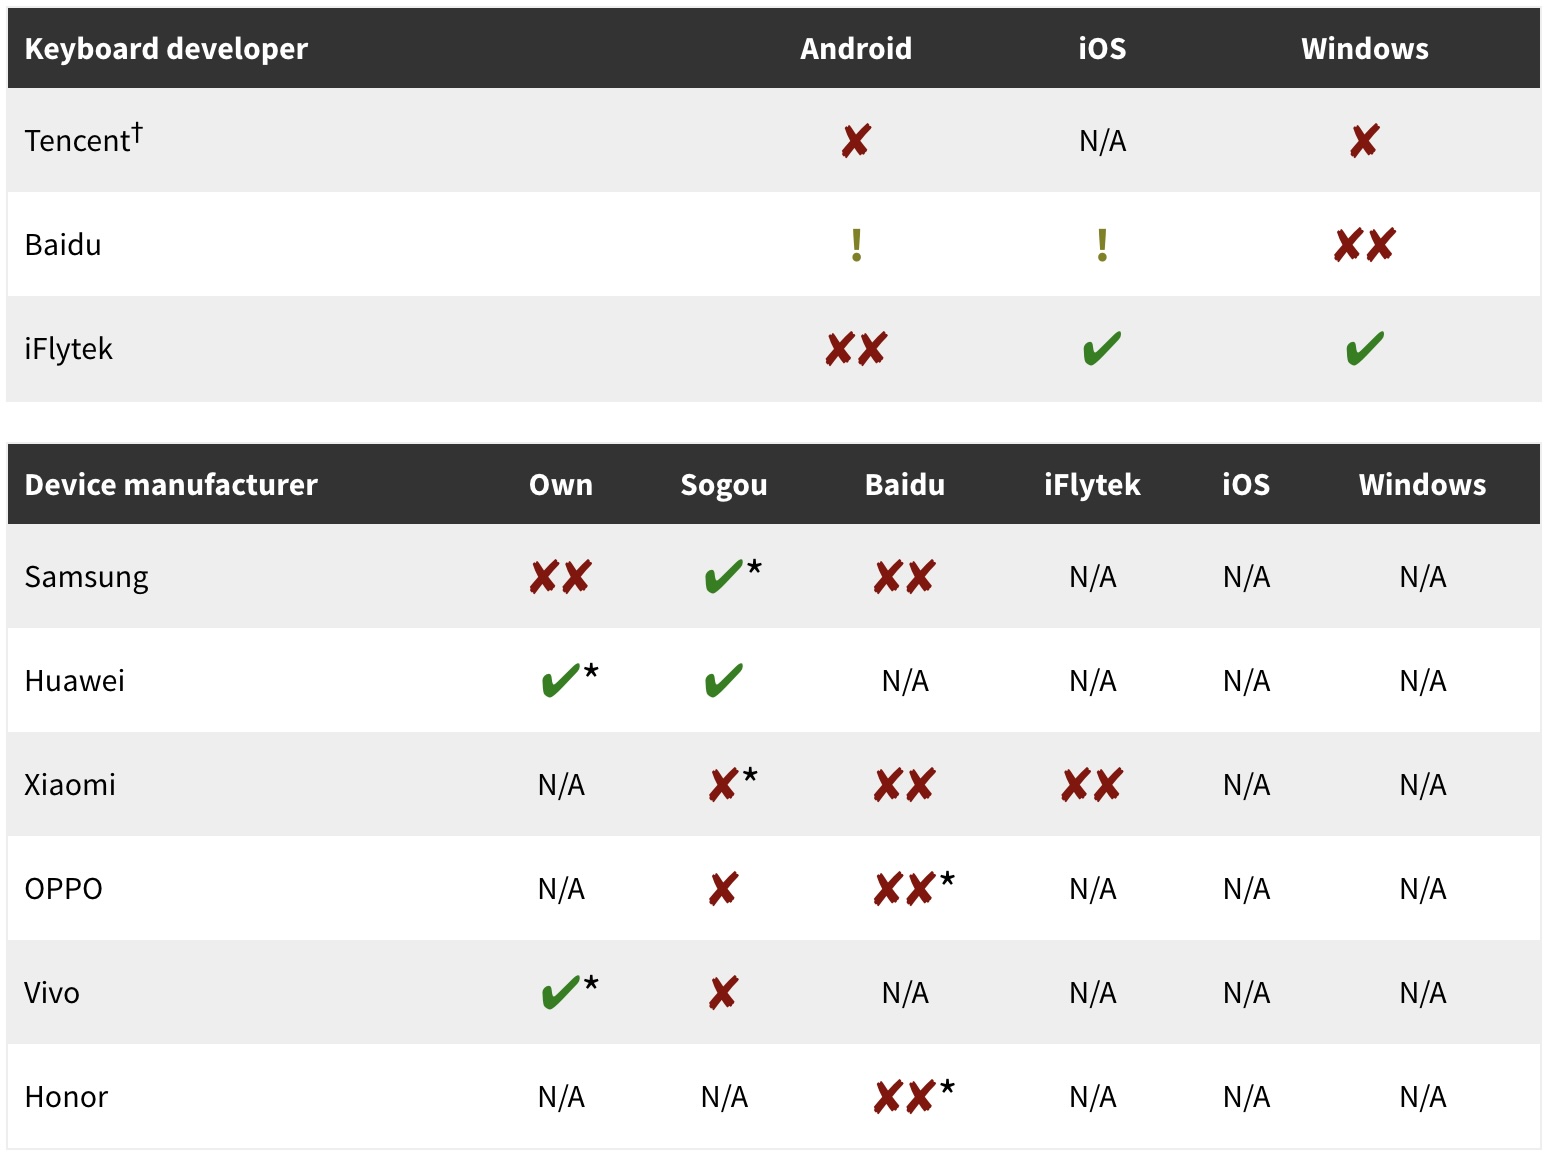
В китайских клавиатурах для смартфонов выявили уязвимости, позволяющие перехватить нажатие клавиш пользователем. Проблемы затрагивают восемь из девяти таких приложений от Baidu, Honor, iFlytek, OPPO, Samsung, Tencent, Vivo и Xiaomi.

Как выяснили исследователи из Citizen Lab, единственный разработчик, чьи клавиатуры не содержат описанных уязвимостей, — техногигант Huawei.

По оценкам аналитиков, баги этого класса могут угрожать миллиарду пользователей, предпочитающих мобильные устройства китайского рынка (особенно касается девайсов от Sogou, Baidu и iFlytek).

«Обнаруженные бреши можно использовать для полного раскрытия печатаемой пользователем информации», — объясняют специалисты.

Среди зафиксированных проблем Citizen Lab выделила следующие:

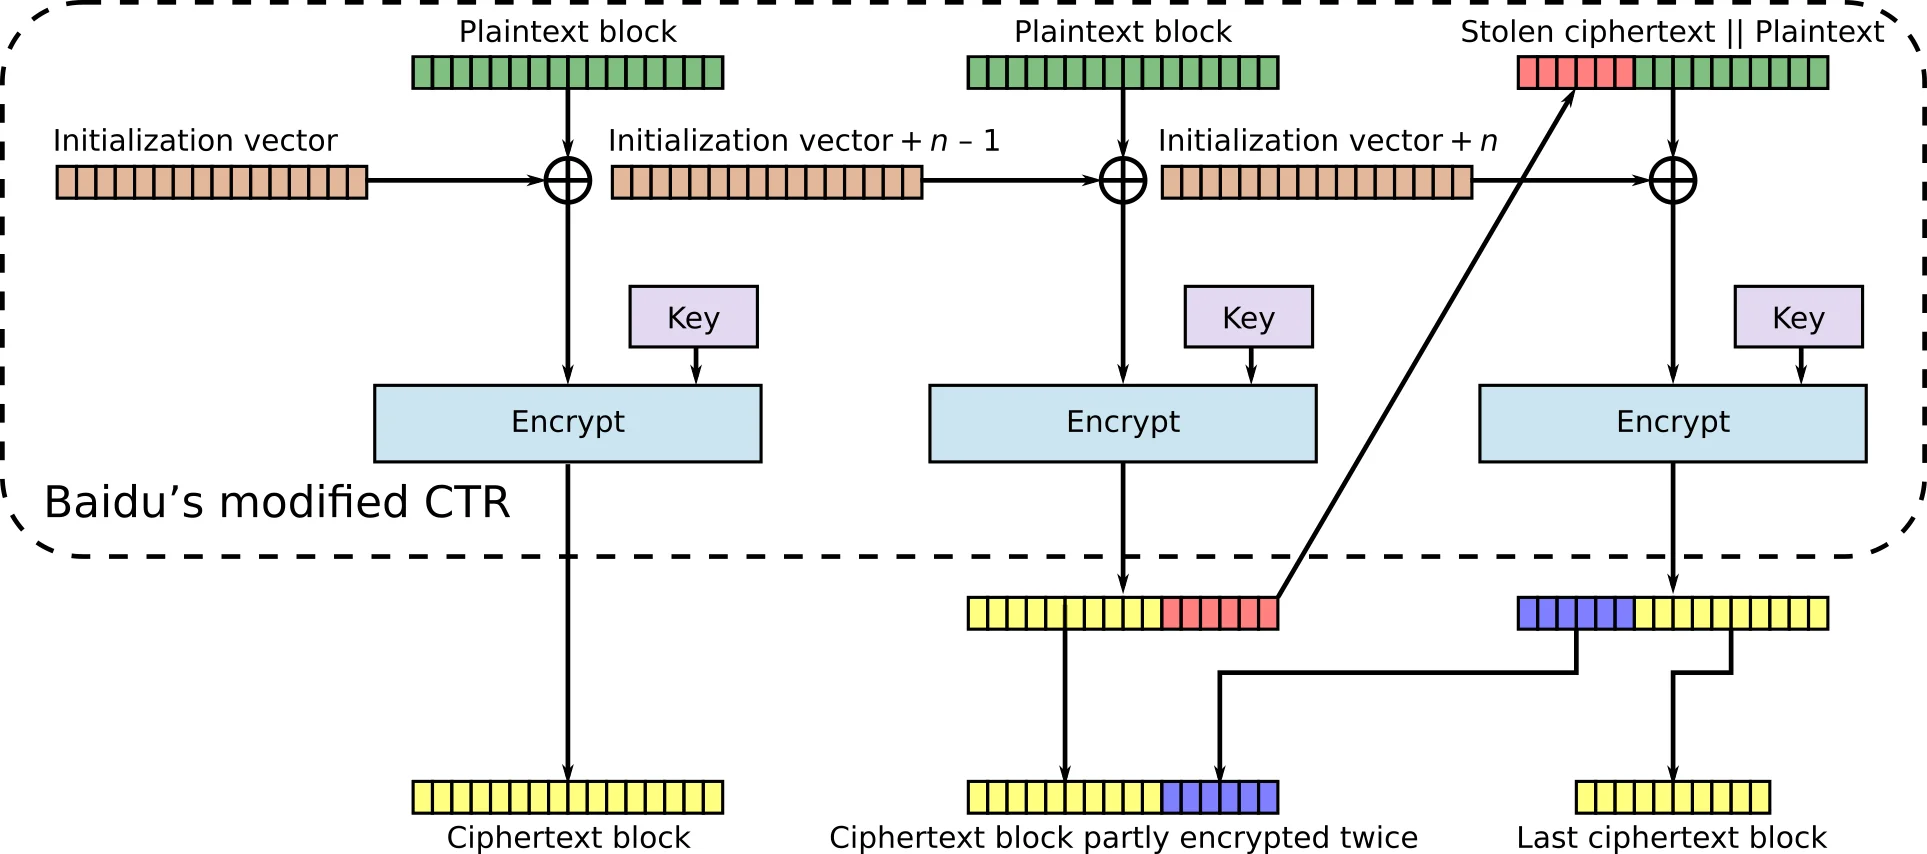
  • Баг Baidu IME позволяет перехватчикам в Сети расшифровывать передачу данных и извлекать введённый текст. Всему виной ошибка в шифровании BAIDUv3.1.
  • iFlytek IME — соответствующее Android-приложение позволяет восстанавливать некорректно зашифрованные сетевые передачи в виде простого текста.
  • Редактор методов ввода Samsung на Android передаёт нажатия клавиш в незашифрованном виде по HTTP.


IME от Xiaomi (идёт предустановленной на устройствах Baidu, iFlytek и Sogou), OPPO (также предустановленна на девайсах Baidu и Sogou), Vivo и Honor содержат те же вышеописанные дыры.

Пользователям рекомендуют держать в актуальном состоянии операционную систему и установленные приложения, а также перейти с облачных клавиатур на те, что работают на устройстве.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru