


Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

Китайские клавиатуры на Android-смартфонах позволяют перехватить ввод

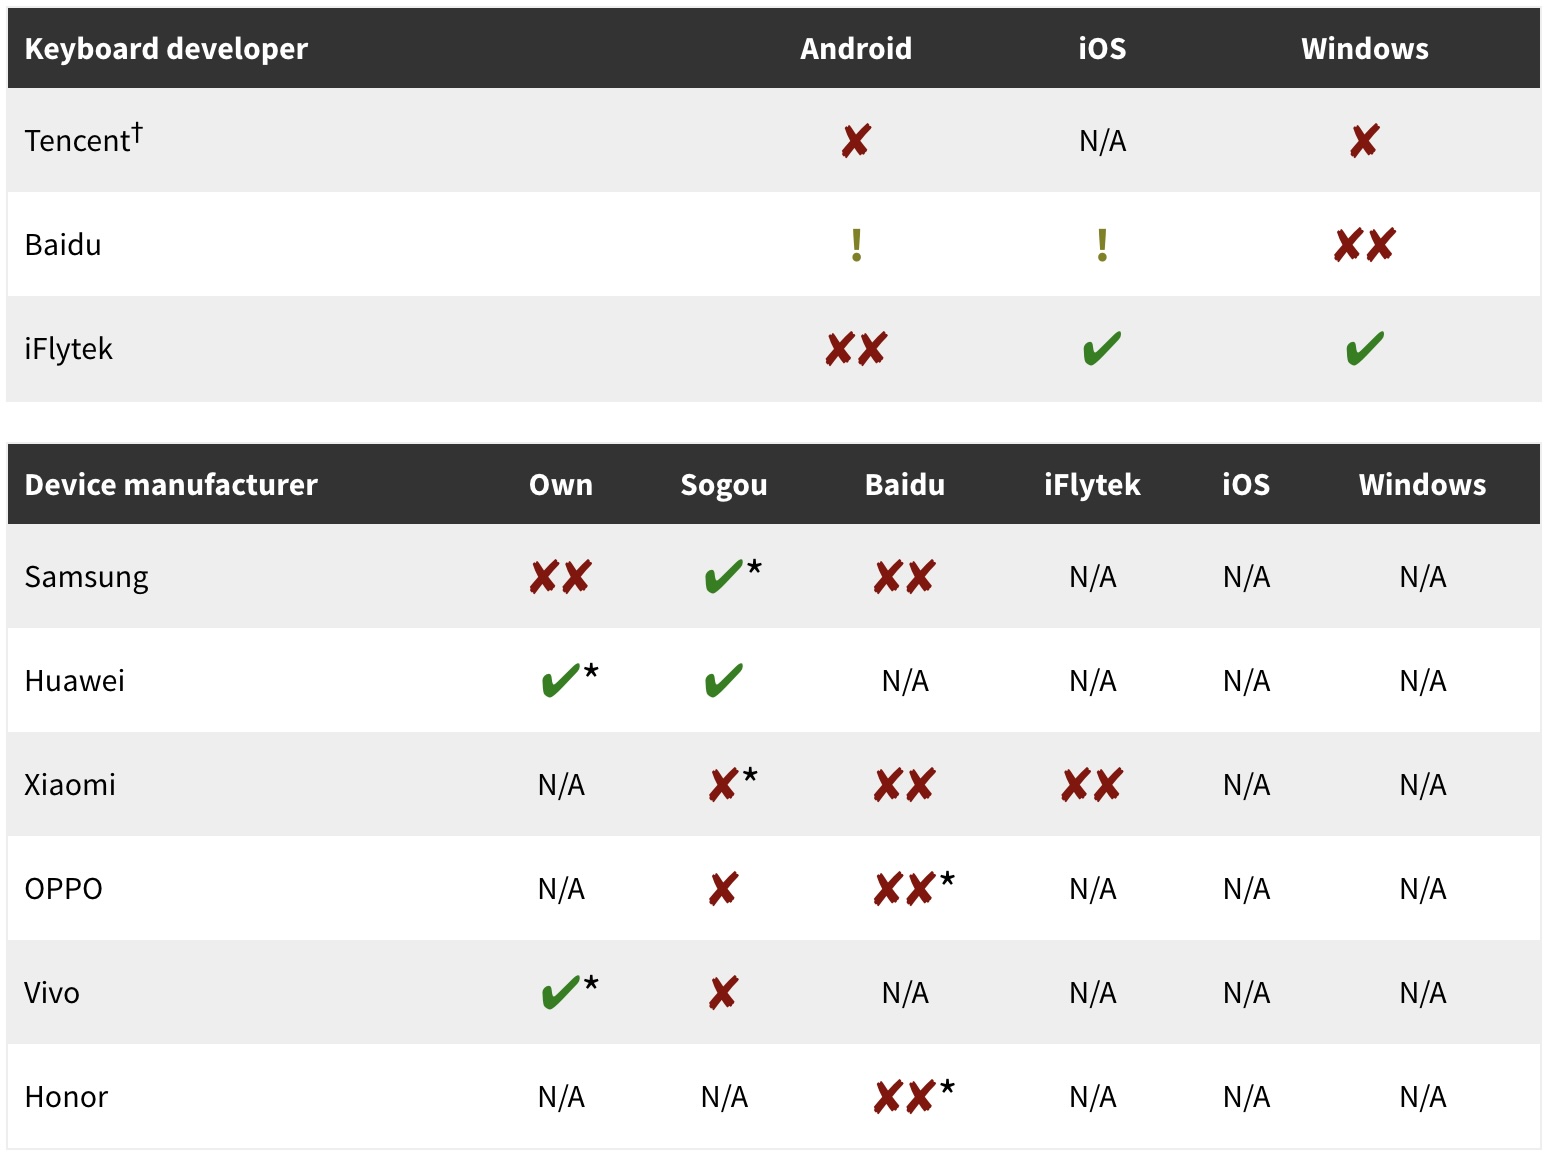
В китайских клавиатурах для смартфонов выявили уязвимости, позволяющие перехватить нажатие клавиш пользователем. Проблемы затрагивают восемь из девяти таких приложений от Baidu, Honor, iFlytek, OPPO, Samsung, Tencent, Vivo и Xiaomi.

Как выяснили исследователи из Citizen Lab, единственный разработчик, чьи клавиатуры не содержат описанных уязвимостей, — техногигант Huawei.

По оценкам аналитиков, баги этого класса могут угрожать миллиарду пользователей, предпочитающих мобильные устройства китайского рынка (особенно касается девайсов от Sogou, Baidu и iFlytek).

«Обнаруженные бреши можно использовать для полного раскрытия печатаемой пользователем информации», — объясняют специалисты.

Среди зафиксированных проблем Citizen Lab выделила следующие:

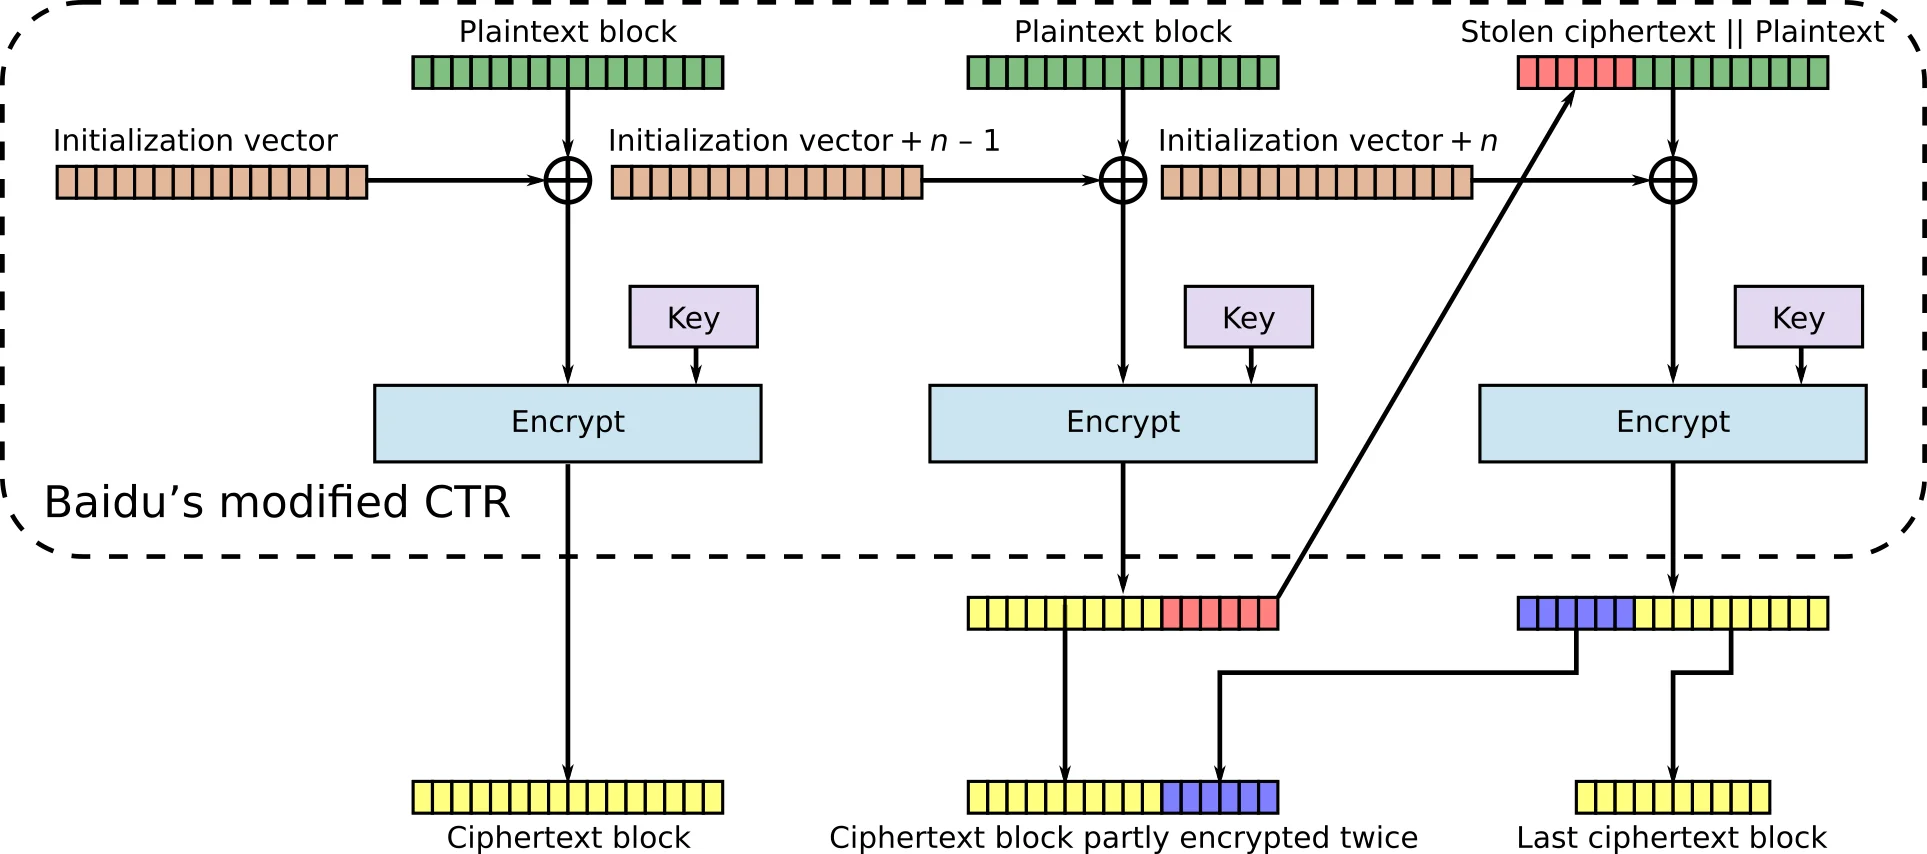
  • Баг Baidu IME позволяет перехватчикам в Сети расшифровывать передачу данных и извлекать введённый текст. Всему виной ошибка в шифровании BAIDUv3.1.
  • iFlytek IME — соответствующее Android-приложение позволяет восстанавливать некорректно зашифрованные сетевые передачи в виде простого текста.
  • Редактор методов ввода Samsung на Android передаёт нажатия клавиш в незашифрованном виде по HTTP.


IME от Xiaomi (идёт предустановленной на устройствах Baidu, iFlytek и Sogou), OPPO (также предустановленна на девайсах Baidu и Sogou), Vivo и Honor содержат те же вышеописанные дыры.

Пользователям рекомендуют держать в актуальном состоянии операционную систему и установленные приложения, а также перейти с облачных клавиатур на те, что работают на устройстве.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru