


Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Банковский троян SoumniBot использует баги Android для обхода защитных мер

Новый банковский Android-троян, получивший имя SoumniBot, атакует владельцев мобильных устройств с помощью багов в процедуре извлечения и парсинга файла Android Manifest. Такой вектор позволяет вредоносу обходить классические защитные меры в мобильной операционной системе.

На активность зловреда обратили внимание специалисты «Лаборатории Касперского». В анализе SoumniBot эксперты описывают, как операторы задействуют механизм парсинга и извлечения манифестов APK.

Речь идёт о файлах AndroidManifest.xml, которые есть в корневой директории любого приложения. Такие файлы содержат данные о компонентах (сервисы, поставщики контента), разрешениях и софте в целом.

Как ранее отмечали исследователи, вредоносные APK могут использовать различные методы сжатия для обмана защитных средств и ухода от анализа. В Kaspersky выяснили, что SoumniBot задействует три разных метода, включая манипуляции размером и сжатием файла манифеста.

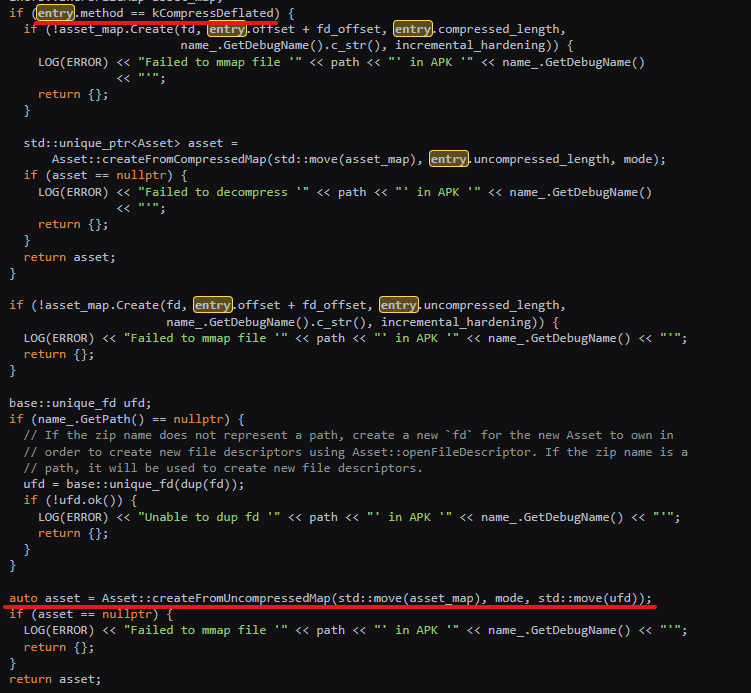
Например, троян указывает некорректное значение сжатия при распаковке файла манифеста APK, оно в этом случае отличается от стандарта — от 0 до 8. Из-за существующего бага парсер APK распознаёт эти данные как несжатые.

В нормальной ситуации анализатор не должен принимать некорректные значения, но уязвимость позволяет обойти проверки и продолжить выполнение задачи на устройстве.


Ещё один метод подразумевает указание неверного размера файла манифеста — как правило, он превышает реальное значение. Эксперты подчёркивают, что получившиеся в ходе процесса «наложенные» данные не наносят прямого урона, но играют решающую роль в запутывании инструментов для анализа кода.

Kaspersky уведомила Google о багах в анализаторе APK, теперь осталось дождаться реакции интернет-гиганта. Что касается SoumniBot, троян стартует вредоносную службу, которая перезапускается каждые 16 минут.

Вредонос может удалять или добавлять контакты, отправлять СМС-сообщения, управлять уровнем громкости звонка, включать и выключать беззвучный режим, а также переводить смартфон в режим отладки.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru