


Хакеры перехватывают 2FA с помощью хитроумной переадресации звонков

Хакеры перехватывают 2FA с помощью хитроумной переадресации звонков

Хакеры перехватывают 2FA с помощью хитроумной переадресации звонков

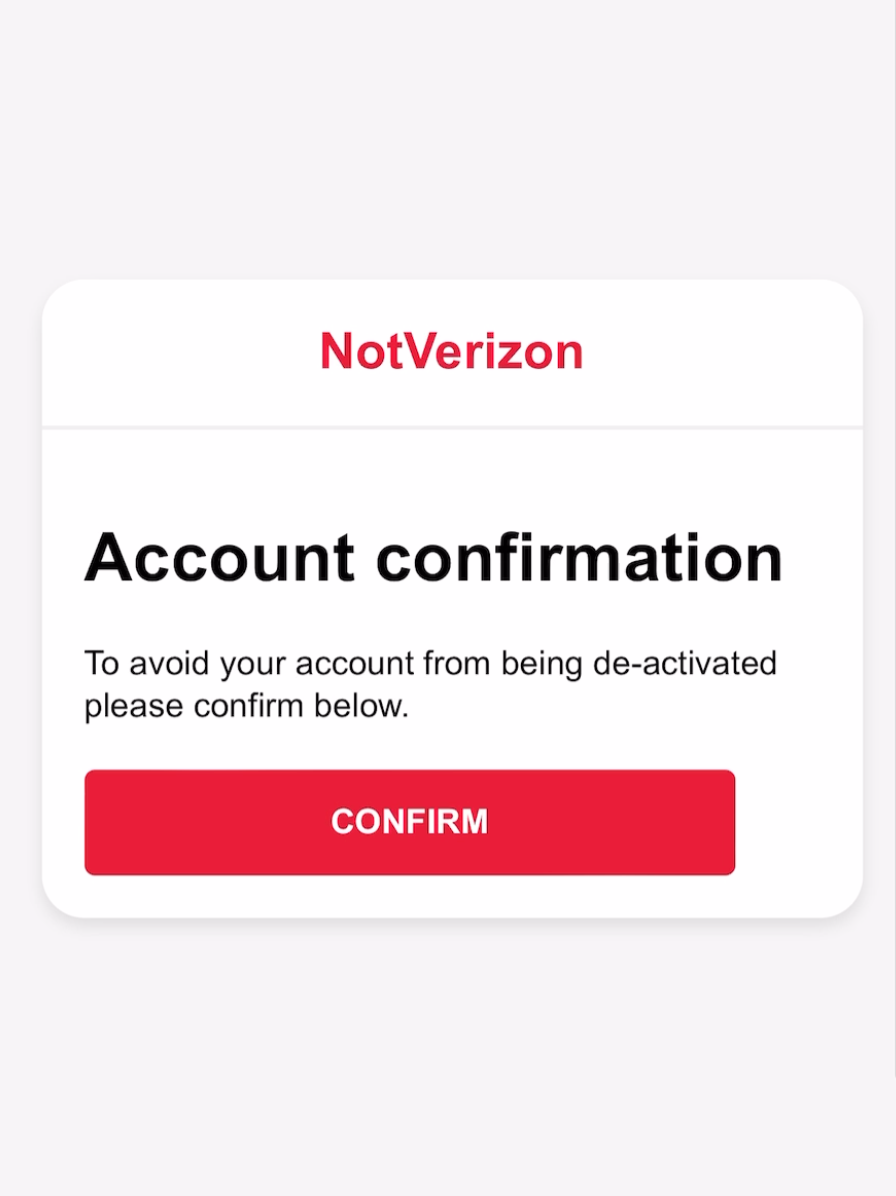
Специалисты по безопасности обнаружили, что злоумышленники отправляют жертвам вредоносную ссылку, которая автоматически настраивает переадресацию вызовов на нужный телефонный номер.

В свою очередь, как объясняют в 404 Media, это позволяет злоумышленникам перехватывать звонки и извлекать из них коды двухфакторной аутентификации.

Хакеры обманным путем заставляют своих жертв посредством нажатия на мошенническую ссылку с префиксом «tel://» набрать строго определенный номер телефона, указанный после слеша. Телекоммуникационные компании могли бы смягчить последствия атак, внедрив больше механизмов аутентификации.

Исследователь в области безопасности Джеймисон Винсенти О'Рейли отметил, что данные атаки представляют собой серьезную проблему, так как от жертвы требуется минимальное участие. После клика по ссылке и нажатия кнопки телефон самостоятельно набирает номер, а далее пользователю сообщается о переадресации звонков.

Самое интересное, что не срабатывает дополнительный механизм аутентификации, который бы позволил убедиться, что пользователь действительно хочет настроить переадресацию вызовов.


Специалист О'Рейли показал, как с помощью этой техники можно перехватить код двухфакторной аутентификации от Gmail. Этот и другие сервисы могут стать мишенью для атаки, поскольку иногда они передают такие коды голосом, а не просто текстом.

Представитель Google в своём сообщении отметил, что ограничение на использование голосовой верификации распространяется только на номера, указанные пользователем. Компания рекомендует проявлять осторожность в отношении неизвестных сообщений и ссылок от незнакомых пользователей. Для дополнительной защиты Google предлагает использовать одноразовые пароли, генерируемые приложениями, пуш-уведомления на телефоны, а также ключи доступа и токены.

В следующем видео О'Рейли рассказывает, что злоумышленник может позвонить жертве, представившись агентом службы поддержки или сотрудником телекоммуникационной компании, при этом подделав номер. Для перехвата телефонных звонков жертвы, хакер отправляет специально составленное СМС-сообщение с просьбой перезвонить.


В качестве дополнительных рекомендаций по предотвращению атак исследователь предлагает ввести ПИН-код, который был бы известен только пользователю, для настройки переадресации.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru