


Более 90 000 телевизоров LG Smart TV могут быть подвержены удаленным атакам

Более 90 000 телевизоров LG Smart TV могут быть подвержены удаленным атакам

Более 90 000 телевизоров LG Smart TV могут быть подвержены удаленным атакам

Специалисты по безопасности из Bitdefender обнаружили четыре уязвимости, затрагивающие несколько версий WebOS, операционной системы, используемой в смарт-телевизорах LG.

Баги позволяют в разной степени получить несанкционированный доступ и контроль над затронутыми моделями, включая обход авторизации, повышение привилегий и внедрение команд.

Потенциальные атаки основаны на возможности создания произвольных учетных записей на устройстве с помощью службы, работающей на портах 3000/3001, которая доступна для подключения смартфона, с использованием ПИН-кода.

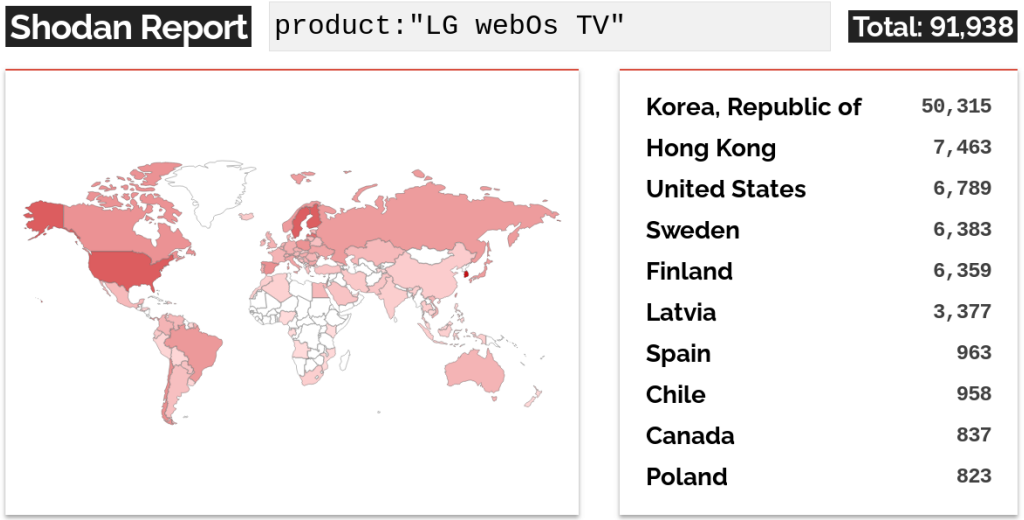
Bitdefender поясняет, что, хотя уязвимый сервис LG WebOS должен использоваться только в локальных сетях (LAN), интернет-сканирование Shodan показало 91 000 устройств, потенциально уязвимых к багам.


Ниже приводится краткое описание уязвимостей:

CVE-2023-6317 позволяет злоумышленникам обойти механизм аутентификации телевизора путем использования переменной настройки, что позволяет добавить дополнительного пользователя к телевизору без надлежащей аутентификации.

CVE-2023-6318 — это уязвимость повышения привилегий, которая позволяет злоумышленникам получить root-доступ после первоначального несанкционированного доступа, предоставляемого CVE-2023-6317.

CVE-2023-6320 делает доступным внедрение команд после аутентификации, используя конечную точку API com.webos.service.connectionmanager/tv/setVlanStaticAddress, что дает возможность выполнить команду от имени пользователя dbus, который имеет права, аналогичные правам пользователя root.

Уязвимости затрагивают webOS 4.9.7 — 5.30.40 на LG43UM7000PLA, webOS 04.50.51 — 5.5.0 на OLED55CXPUA, webOS 0.36.50 — 6.3.3-442 на OLED48C1PUB, и webOS 03.33.85 — 7.3.1-43 на OLED55A23LA.

Bitdefender сообщили LG о своих результатах 1 ноября 2023 года, но производитель выпустил соответствующие обновления безопасности только 22 марта 2024 года.

Хотя телевизоры LG предупреждают пользователей о выходе важных обновлений WebOS, их релиз может быть отложен на неопределенный срок. Поэтому пользователям, подвергшимся воздействию, следует установить апдейт, зайдя в Настройки телевизора > Поддержка > Обновление ПО и выбрав «Проверить наличие обновления».

В том же меню можно включить автоматическое обновление WebOS при наличии свежих версий.

Хотя телевизоры не столь критичны с точки зрения безопасности, серьезность удаленного выполнения команд в данном случае остается потенциально значимой, поскольку это может дать злоумышленникам точку опоры для доступа к другим, более чувствительным устройствам, подключенным к той же сети.

Кроме того, на «умных» телевизорах часто устанавливаются приложения, требующие учетных записей, например стриминговые сервисы, которые злоумышленник потенциально может украсть, чтобы получить контроль над этими учетными записями.

В конце концов, уязвимые телевизоры могут быть взломаны ботнетами, которые задействуют их в распределенных атаках типа «отказ в обслуживании» (DDoS) или используют для майнинга криптовалюты.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru