


Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила баг, из-за которого Outlook выводил ошибочные алерты при открытии файлов календаря в формате .ICS. Проблема, как известно, появилась после установки декабрьских патчей для десктопной версии почтового клиента.

Под конец 2023 года разработчики закрыли уязвимость под идентификатором CVE-2023-35636, получившую статус важной. Она описывалась как возможность раскрытия информации в Microsoft Outlook.

Эксплуатация CVE-2023-35636 могла позволить атакующим выкрасть хеши NTLM с помощью специально подготовленных вредоносных файлов.

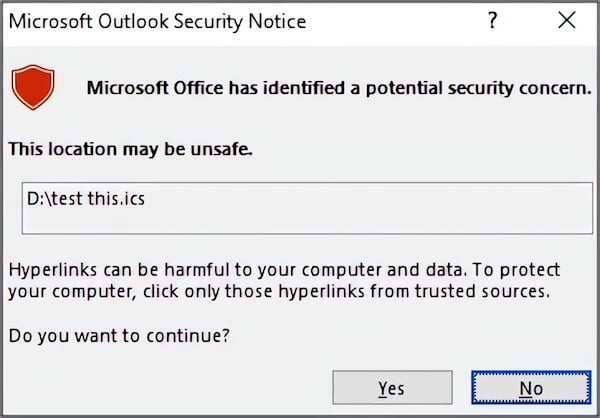
Именно патч для этой бреши вызвал новый баг, с котором столкнулись отдельные пользователи Microsoft 365. При попытке открытия файла в формате .ICS Outlook выводил предупреждения «Microsoft Office обнаружил потенциальную угрозу» и «Это местоположение может быть небезопасным».

«Это ненормальное поведение при открытии .ICS-файлов. По сути, мы имеем дело с багом, который планируем устранить со следующими обновлениями», — писала команда разработчиков Outlook.

Фикс действительно вышел с версией Outlook для Microsoft 365 2404 под номером 17531.20000 (пока в бета-канале).

Источник: Тим Бенедикт


Ожидается, что всем пользователям исправление дойдёт 30 апреля. А пока от бага можно временно избавиться, добавив новый ключ DWORD со значением «1» следующим ключам в реестре:

  • HKEY_CURRENT_USER\software\policies\microsoft\office\16.0\common\security (Group Policy registry path)
  • Computer\HKEY_CURRENT_USER\Software\Microsoft\Office\16.0\Common\Security (OCT registry path)
Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru