


Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила баг, из-за которого Outlook выводил ошибочные алерты при открытии файлов календаря в формате .ICS. Проблема, как известно, появилась после установки декабрьских патчей для десктопной версии почтового клиента.

Под конец 2023 года разработчики закрыли уязвимость под идентификатором CVE-2023-35636, получившую статус важной. Она описывалась как возможность раскрытия информации в Microsoft Outlook.

Эксплуатация CVE-2023-35636 могла позволить атакующим выкрасть хеши NTLM с помощью специально подготовленных вредоносных файлов.

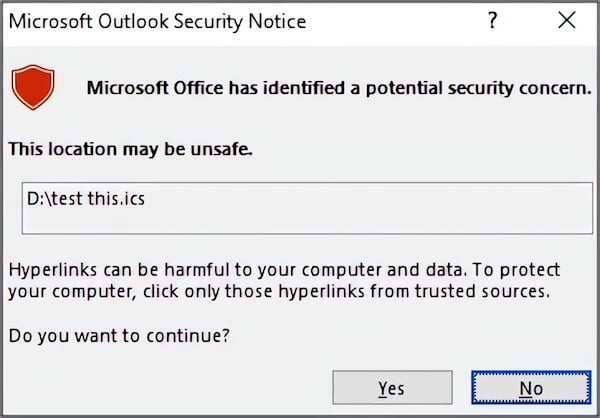
Именно патч для этой бреши вызвал новый баг, с котором столкнулись отдельные пользователи Microsoft 365. При попытке открытия файла в формате .ICS Outlook выводил предупреждения «Microsoft Office обнаружил потенциальную угрозу» и «Это местоположение может быть небезопасным».

«Это ненормальное поведение при открытии .ICS-файлов. По сути, мы имеем дело с багом, который планируем устранить со следующими обновлениями», — писала команда разработчиков Outlook.

Фикс действительно вышел с версией Outlook для Microsoft 365 2404 под номером 17531.20000 (пока в бета-канале).

Источник: Тим Бенедикт


Ожидается, что всем пользователям исправление дойдёт 30 апреля. А пока от бага можно временно избавиться, добавив новый ключ DWORD со значением «1» следующим ключам в реестре:

  • HKEY_CURRENT_USER\software\policies\microsoft\office\16.0\common\security (Group Policy registry path)
  • Computer\HKEY_CURRENT_USER\Software\Microsoft\Office\16.0\Common\Security (OCT registry path)
Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru