


Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

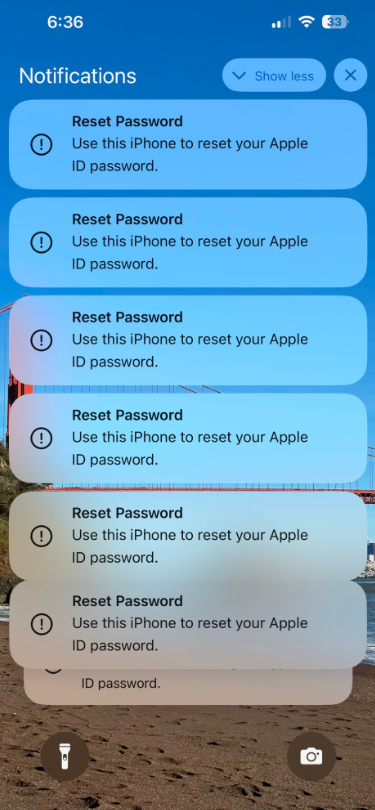
Злоумышленники нашли какой-то баг в системе многофакторной аутентификации Apple (MFA) и рассылают на гаджеты десятки запросов на сброс пароля iCloud, а затем звонят от имени техподдержки и просят сообщить одноразовый код подтверждения.

Несколько таких случаев привел в своем блоге известный своими расследованиями журналист Брайан Кребс (Brian Krebs). Мошенники при этом работали по одному и тому же сценарию, пытаясь заставить пользователя действовать по их плану через атаку MFA fatigue.

Примечательно, что бесконечная череда системных сообщений появляется на экранах всех привязанных к Apple ID устройств (телефонов, часов, лэптопов), затрудняя работу с ними. Избавиться от помехи можно лишь ответной реакцией на каждый алерт — запретом на сброс пароля или согласием; в последнем случае MFA высылает юзеру код подтверждения.


Через некоторое время намеченной жертве звонят, якобы из техподдержки Apple (отображается правильный номер, но подмену устроить нетрудно), и сообщают о попытках взлома аккаунта. Чтобы развеять опасения, им нужен высланный одноразовый код.

Если пользователь его сдаст, авторы атаки смогут изменить пароль, эффективно закрыв ему доступ ко всем сервисам Apple, и даже удаленно стереть все данные на его устройствах. Важно помнить: в рамках данной схемы нажатие кнопки «Allow» в MFA-сообщении лишь выводит окно сброса пароля; доступ к аккаунту злоумышленники получат, если убедят юзера выдать код подтверждения.

Для реализации подобного сценария потребуется номер телефона, привязанный к целевому Apple ID, — такие данные можно приобрести, например, на сайте PeopleDataLabs. Также нужно найти способ обхода ограничений MFA на число запросов сброса пароля; авторы текущих атак, видимо, в этом преуспели.

Лучший ответ на звонки «техподдержки Apple» — пообещать перезвонить и отключиться. Сотрудники компании никогда не используют телефон для связи с клиентами, только если те сами попросят о таком контакте.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru