


Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

Мошенники бомбардируют iPhone алертами MFA в попытке захвата аккаунта

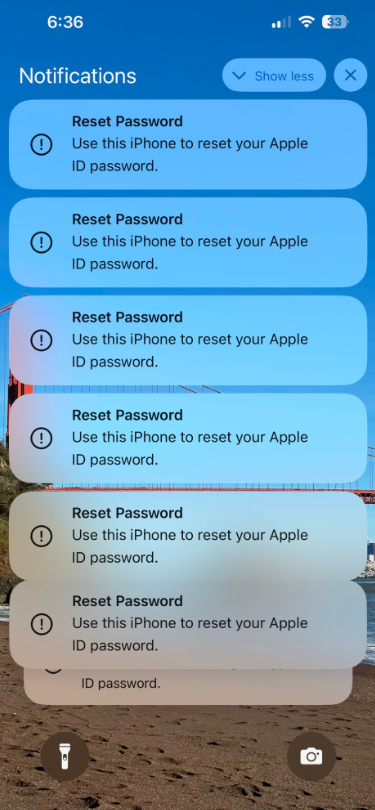
Злоумышленники нашли какой-то баг в системе многофакторной аутентификации Apple (MFA) и рассылают на гаджеты десятки запросов на сброс пароля iCloud, а затем звонят от имени техподдержки и просят сообщить одноразовый код подтверждения.

Несколько таких случаев привел в своем блоге известный своими расследованиями журналист Брайан Кребс (Brian Krebs). Мошенники при этом работали по одному и тому же сценарию, пытаясь заставить пользователя действовать по их плану через атаку MFA fatigue.

Примечательно, что бесконечная череда системных сообщений появляется на экранах всех привязанных к Apple ID устройств (телефонов, часов, лэптопов), затрудняя работу с ними. Избавиться от помехи можно лишь ответной реакцией на каждый алерт — запретом на сброс пароля или согласием; в последнем случае MFA высылает юзеру код подтверждения.


Через некоторое время намеченной жертве звонят, якобы из техподдержки Apple (отображается правильный номер, но подмену устроить нетрудно), и сообщают о попытках взлома аккаунта. Чтобы развеять опасения, им нужен высланный одноразовый код.

Если пользователь его сдаст, авторы атаки смогут изменить пароль, эффективно закрыв ему доступ ко всем сервисам Apple, и даже удаленно стереть все данные на его устройствах. Важно помнить: в рамках данной схемы нажатие кнопки «Allow» в MFA-сообщении лишь выводит окно сброса пароля; доступ к аккаунту злоумышленники получат, если убедят юзера выдать код подтверждения.

Для реализации подобного сценария потребуется номер телефона, привязанный к целевому Apple ID, — такие данные можно приобрести, например, на сайте PeopleDataLabs. Также нужно найти способ обхода ограничений MFA на число запросов сброса пароля; авторы текущих атак, видимо, в этом преуспели.

Лучший ответ на звонки «техподдержки Apple» — пообещать перезвонить и отключиться. Сотрудники компании никогда не используют телефон для связи с клиентами, только если те сами попросят о таком контакте.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru