


Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

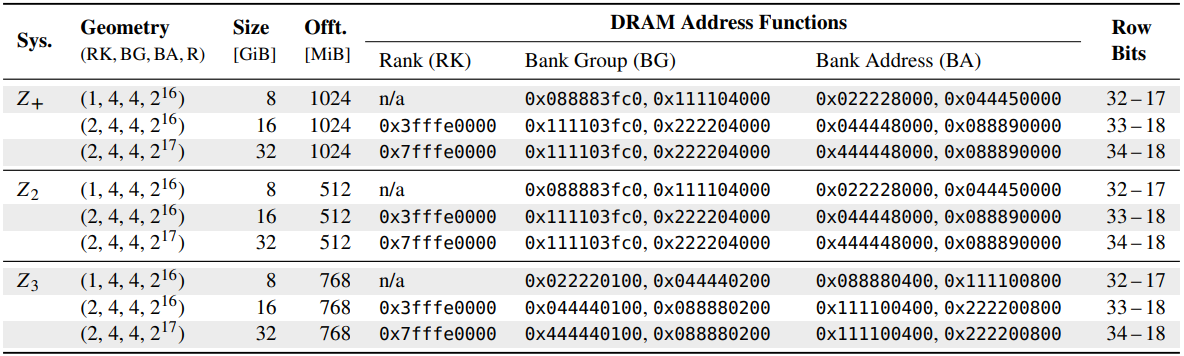
Исследователи разработали новый вектор — ZenHammer, ставший первым типом атаки Rowhammer DRAM против микроархитектуры AMD Zen (мапирует физические адреса на чипах памяти DDR4 и DDR5).

Ранее считалось, что чипы AMD Zen и модули DDR5 RAM менее уязвимы перед Rowhammer. Теперь новое исследование поставило под сомнение это утверждение.

ZenHammer разработали и показали специалисты Швейцарской высшей технической школы Цюриха. По их словам, решить проблему запуска атаки вида Rowhammer на AMD Zen помогли обратный инжиниринг и нелинейные функции адресации DRAM на платформах AMD.


Ранее Rowhammer хорошо работал с процессорами Intel и ARM, при этом архитектура Zen считалась относительно незатронутой из-за схем адресации DRAM, синхронизации с командами обновления и пр.

В новом отчёте (PDF) исследователи описывают метод обхода одной из защитных мер — Target Row Refresh (TRR), в чём помогла синхронизации атаки с помощью команд обновления DRAM. Более того, эксперты оптимизировали шаблоны доступа к памяти, что позволило увеличить скорость активации строк.

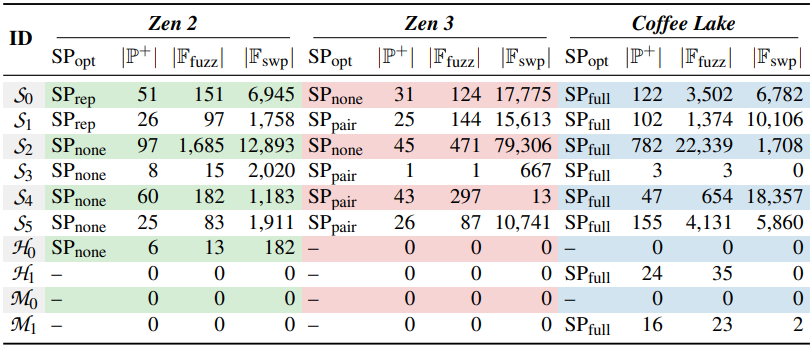
В результате удалось продемонстрировать вектор атаки ZenHammer, в ходе которого специалисты вызвали перестановку битов в случае с модулями DDR4 на платформах AMD Zen 2 (Ryzen 5 3600X) и Zen 3 (Ryzen 5 5600G).


Стоит отметить, что AMD выпустила уведомление, в котором есть советы по противодействию ZenHammer. Корпорация также пообещала изучить проблему подробнее и актуализировать информацию для пользователей.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru