

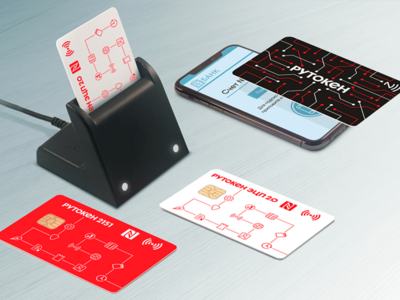

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Компания «ИнфоТеКС» и компания «Актив» в рамках долгосрочного технологического партнерства завершили очередной этап тестирования и подтвердили корректность совместной работы продуктов ViPNet с токенами и смарт-картами Рутокен.

Продукты и решения ViPNet предназначены для противодействия угрозам информационной безопасности и широко используются для защиты инфраструктуры государственных учреждений и компаний различного уровня.

Криптографические USB-токены и смарт-карты линеек Рутокен ЭЦП 2.0 и Рутокен ЭЦП 3.0 обеспечивают выработку и защищенное хранение ключевой информации, формируют электронную подпись (ЭП) и могут быть использованы как второй фактор аутентификации.

Двухфакторная аутентификация, реализованная в продуктах ViPNet, направлена на снижение возможностей внутренних злоумышленников (инсайдеров). USB-токены Рутокен являются ключевыми носителями в массовых российских проектах, базирующихся на технологии ЭП и инфраструктуре открытых ключей (PKI), которые применяются при аутентификации пользователя.

Линейка Рутокен представлена полнофункциональными аппаратными СКЗИ, сертифицированными ФСБ России и ФСТЭК России. Криптографические операции выполняются без извлечения ключа в память компьютера. Ряд моделей токенов и смарт-карты Рутокен ЭЦП 3.0 дополнительно оснащены бесконтактным интерфейсом (NFC), что позволяет подписывать документы на смартфонах и планшетах в приложениях ViPNet PKI Client для iOS и Android.

Применение устройств Рутокен предотвращает несанкционированный доступ к ключевой информации, используемой при подписании документов (в том числе квалифицированной электронной подписью), построении защищенных соединений с веб-ресурсами, а также при доступе к внутренней корпоративной инфраструктуре в сетях ViPNet.

Подробная информация о совместимых версиях продуктов приведена в таблице (DOCX).

Павел Анфимов, руководитель отдела продуктов и интеграций компании «Актив»: «Непрерывное расширение совместимости продуктов ViPNet с устройствами Рутокен — это важный фокус развития для нас. «Актив» продолжит расширять этот список для того, чтобы российские компании-заказчики получили комплексные решения, соответствующие задачам бизнеса и отвечающие требованиям законодательства».

«С компанией Актив мы очень давно поддерживаем тесное технологическое партнерство. Продукция коллег дополняет наши решения по информационной безопасности, и наши заказчики получают комплексные решения с удобными сценариями и механизмами работы, без компромиссов по защищенности», – подчеркнул Николай Смирнов, директор по продуктам ИнфоТеКС.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru