

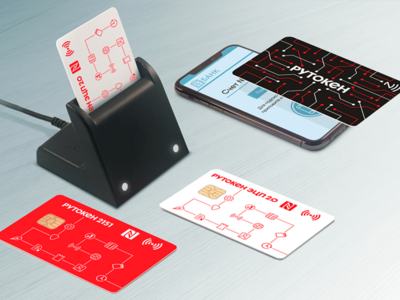

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Компания «ИнфоТеКС» и компания «Актив» в рамках долгосрочного технологического партнерства завершили очередной этап тестирования и подтвердили корректность совместной работы продуктов ViPNet с токенами и смарт-картами Рутокен.

Продукты и решения ViPNet предназначены для противодействия угрозам информационной безопасности и широко используются для защиты инфраструктуры государственных учреждений и компаний различного уровня.

Криптографические USB-токены и смарт-карты линеек Рутокен ЭЦП 2.0 и Рутокен ЭЦП 3.0 обеспечивают выработку и защищенное хранение ключевой информации, формируют электронную подпись (ЭП) и могут быть использованы как второй фактор аутентификации.

Двухфакторная аутентификация, реализованная в продуктах ViPNet, направлена на снижение возможностей внутренних злоумышленников (инсайдеров). USB-токены Рутокен являются ключевыми носителями в массовых российских проектах, базирующихся на технологии ЭП и инфраструктуре открытых ключей (PKI), которые применяются при аутентификации пользователя.

Линейка Рутокен представлена полнофункциональными аппаратными СКЗИ, сертифицированными ФСБ России и ФСТЭК России. Криптографические операции выполняются без извлечения ключа в память компьютера. Ряд моделей токенов и смарт-карты Рутокен ЭЦП 3.0 дополнительно оснащены бесконтактным интерфейсом (NFC), что позволяет подписывать документы на смартфонах и планшетах в приложениях ViPNet PKI Client для iOS и Android.

Применение устройств Рутокен предотвращает несанкционированный доступ к ключевой информации, используемой при подписании документов (в том числе квалифицированной электронной подписью), построении защищенных соединений с веб-ресурсами, а также при доступе к внутренней корпоративной инфраструктуре в сетях ViPNet.

Подробная информация о совместимых версиях продуктов приведена в таблице (DOCX).

Павел Анфимов, руководитель отдела продуктов и интеграций компании «Актив»: «Непрерывное расширение совместимости продуктов ViPNet с устройствами Рутокен — это важный фокус развития для нас. «Актив» продолжит расширять этот список для того, чтобы российские компании-заказчики получили комплексные решения, соответствующие задачам бизнеса и отвечающие требованиям законодательства».

«С компанией Актив мы очень давно поддерживаем тесное технологическое партнерство. Продукция коллег дополняет наши решения по информационной безопасности, и наши заказчики получают комплексные решения с удобными сценариями и механизмами работы, без компромиссов по защищенности», – подчеркнул Николай Смирнов, директор по продуктам ИнфоТеКС.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru