



Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Авторы Chameleon, банковского трояна для Android, выпустили в дикую природу новую версию, которая использует интересную технику: вредонос отключает сканер отпечатков пальцев и лица, чтобы выкрасть ПИН-коды устройства.

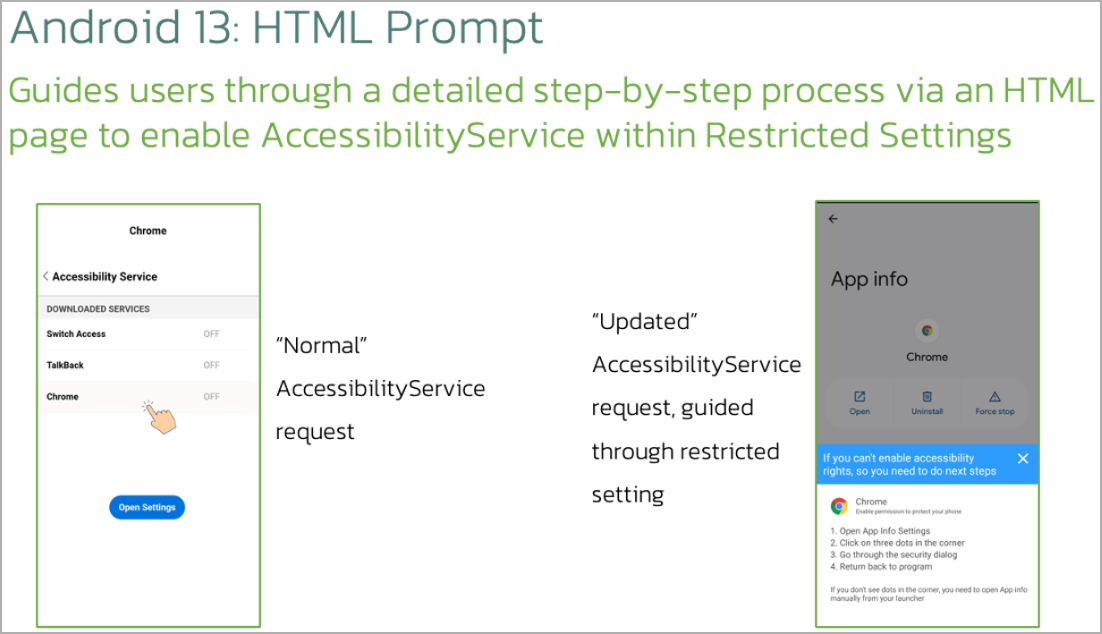
Для выполнения задачи «Хамелеон» использует уловку с HTML-страницей (чтобы получить доступ к специальным возможностям ОС) и способ нарушения работы операций с биометрией.

После получения ПИН-кода троян может разблокировать девайс в любое время. О Chameleon впервые стали говорить в апреле, когда операторы раздавали его под видом ChatGPT и Chrome.

Троян может не только накладывать свои окна поверх легитимных приложений, но и записывать нажатия клавиш (кейлогер), а также красть cookies и СМС-сообщения.

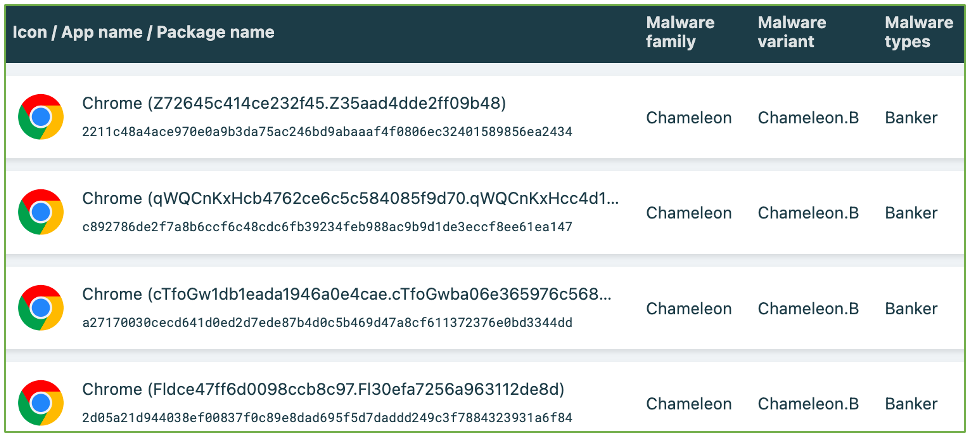
Согласно отчёту исследователей из ThreatFabric, которые уже долгое время наблюдают за вредоносом, в настоящее время он распространяется через сервис Zombinder и всё так же пытается замаскироваться под Google Chrome.

Zombinder в этом случае выступает в качестве инструмента для «слияния» легитимных Android-приложений с трояном. Такой подход снимает лишние подозрения, так как по факту пользователь получает заявленную функциональность.

Более того, авторы Zombinder утверждают, что их решение обходит проверки Google Protect и не детектируется антивирусными продуктами.


Одной из новых возможностей «Хамелеона» стало отображение HTML-страницы на устройствах, работающих под управлением Android 13 и более поздних версий ОС. Эта страница пытается заставить пользователя выдать доступ к Accessibility services.


Второе нововведение — возможность вмешиваться в операции с биометрией (сканирование отпечатка, лица). После этого троян захватывает вводимый ПИН-код и уже дальше разблокирует девайс по собственному усмотрению.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru