



Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Авторы Chameleon, банковского трояна для Android, выпустили в дикую природу новую версию, которая использует интересную технику: вредонос отключает сканер отпечатков пальцев и лица, чтобы выкрасть ПИН-коды устройства.

Для выполнения задачи «Хамелеон» использует уловку с HTML-страницей (чтобы получить доступ к специальным возможностям ОС) и способ нарушения работы операций с биометрией.

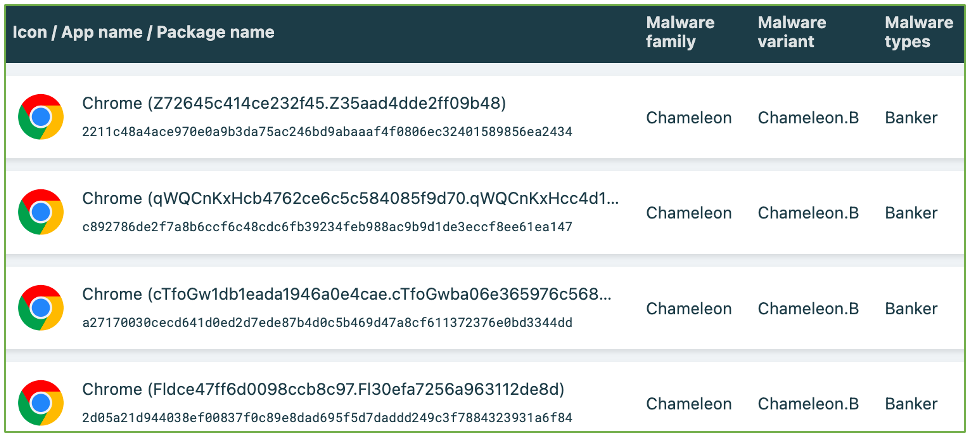
После получения ПИН-кода троян может разблокировать девайс в любое время. О Chameleon впервые стали говорить в апреле, когда операторы раздавали его под видом ChatGPT и Chrome.

Троян может не только накладывать свои окна поверх легитимных приложений, но и записывать нажатия клавиш (кейлогер), а также красть cookies и СМС-сообщения.

Согласно отчёту исследователей из ThreatFabric, которые уже долгое время наблюдают за вредоносом, в настоящее время он распространяется через сервис Zombinder и всё так же пытается замаскироваться под Google Chrome.

Zombinder в этом случае выступает в качестве инструмента для «слияния» легитимных Android-приложений с трояном. Такой подход снимает лишние подозрения, так как по факту пользователь получает заявленную функциональность.

Более того, авторы Zombinder утверждают, что их решение обходит проверки Google Protect и не детектируется антивирусными продуктами.


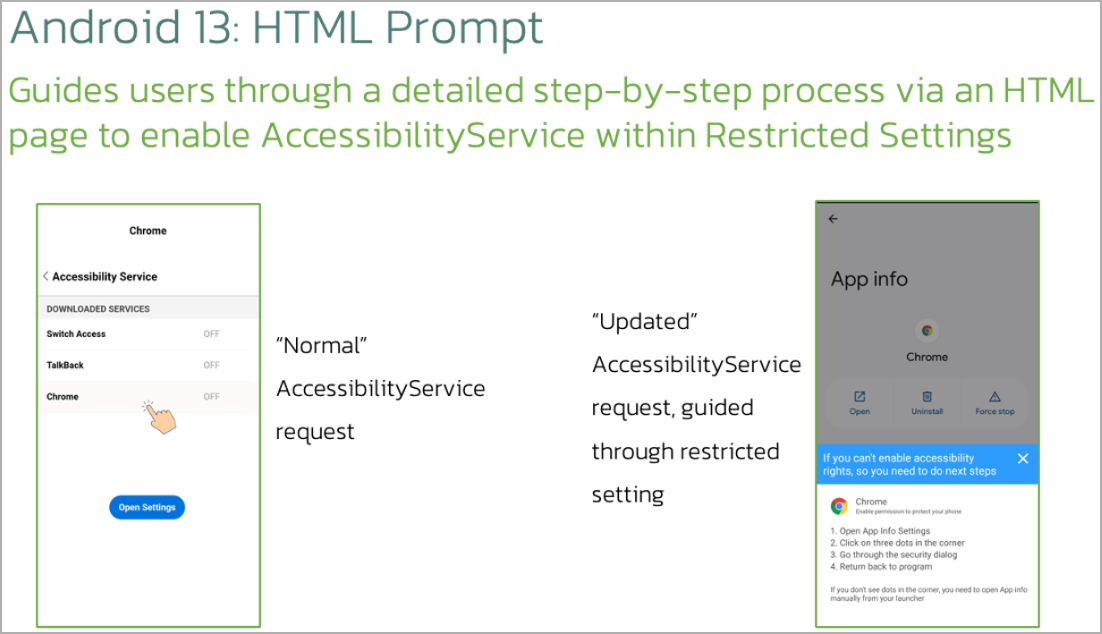
Одной из новых возможностей «Хамелеона» стало отображение HTML-страницы на устройствах, работающих под управлением Android 13 и более поздних версий ОС. Эта страница пытается заставить пользователя выдать доступ к Accessibility services.


Второе нововведение — возможность вмешиваться в операции с биометрией (сканирование отпечатка, лица). После этого троян захватывает вводимый ПИН-код и уже дальше разблокирует девайс по собственному усмотрению.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru