



Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Авторы Chameleon, банковского трояна для Android, выпустили в дикую природу новую версию, которая использует интересную технику: вредонос отключает сканер отпечатков пальцев и лица, чтобы выкрасть ПИН-коды устройства.

Для выполнения задачи «Хамелеон» использует уловку с HTML-страницей (чтобы получить доступ к специальным возможностям ОС) и способ нарушения работы операций с биометрией.

После получения ПИН-кода троян может разблокировать девайс в любое время. О Chameleon впервые стали говорить в апреле, когда операторы раздавали его под видом ChatGPT и Chrome.

Троян может не только накладывать свои окна поверх легитимных приложений, но и записывать нажатия клавиш (кейлогер), а также красть cookies и СМС-сообщения.

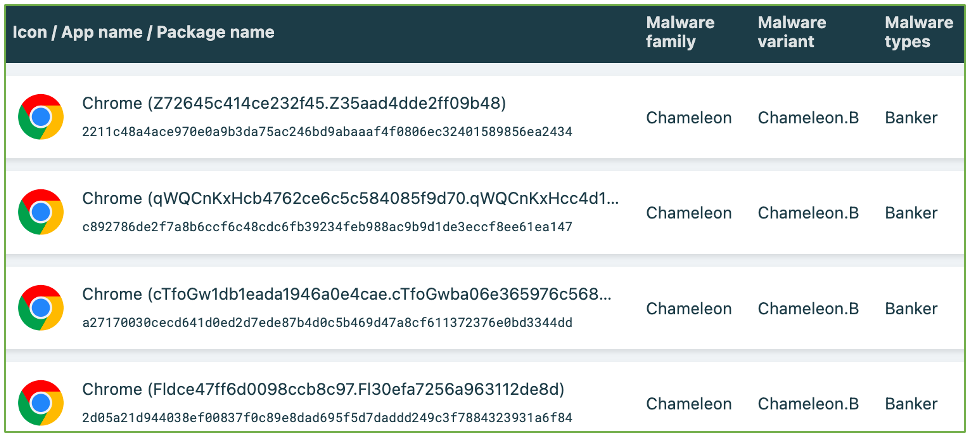
Согласно отчёту исследователей из ThreatFabric, которые уже долгое время наблюдают за вредоносом, в настоящее время он распространяется через сервис Zombinder и всё так же пытается замаскироваться под Google Chrome.

Zombinder в этом случае выступает в качестве инструмента для «слияния» легитимных Android-приложений с трояном. Такой подход снимает лишние подозрения, так как по факту пользователь получает заявленную функциональность.

Более того, авторы Zombinder утверждают, что их решение обходит проверки Google Protect и не детектируется антивирусными продуктами.


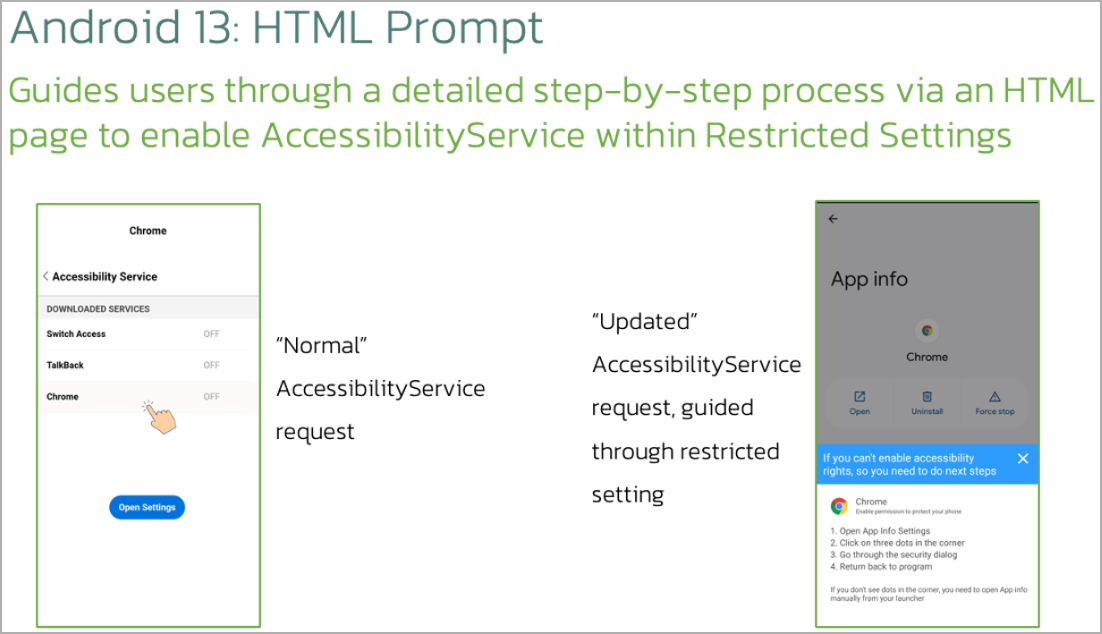
Одной из новых возможностей «Хамелеона» стало отображение HTML-страницы на устройствах, работающих под управлением Android 13 и более поздних версий ОС. Эта страница пытается заставить пользователя выдать доступ к Accessibility services.


Второе нововведение — возможность вмешиваться в операции с биометрией (сканирование отпечатка, лица). После этого троян захватывает вводимый ПИН-код и уже дальше разблокирует девайс по собственному усмотрению.

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru