



ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

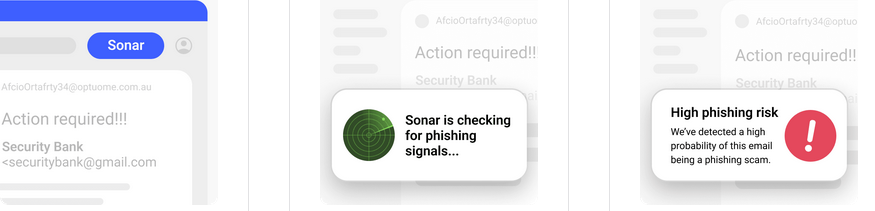
Команда NordVPN запустила первый пробный проект на платформе NordLabs. Использующий ИИ браузерный плагин Sonar умеет выявлять фишинговые письма и обосновывать свою оценку, приучая юзера быть внимательным к мелочам.

Умное расширение построено на базе LLM-технологии, обеспечившей успех ChatGPT. В настоящее время доступна версия Sonar для Google Chrome, способная мониторить корреспонденцию в Gmail; в дальнейшем поддержку планируется расширить.


Подписчикам NordLabs будет автоматически разрешено установить Sonar-плагин для испытаний. Незарегистрированные пользователи смогут подать заявку на получение доступа и будут включены в список очередников.

«Приглашаем всех принять участие в тестировании Sonar и последующих экспериментальных проектах и присылать нам отзывы, — заключил свой анонс Викинтас Макницкас (Vykintas Maknickas), директор по стратегии развития продуктов Nord Security. — Это абсолютно бесплатно и поможет нам, ИТ-сообществу и всем пользователям интернета понять, каким образом можно обуздать ультрасовременные технологии и заставить их работать во благо».

Введенная в строй неделю назад платформа NordLabs предназначена для изучения перспективных технологий, таких как ИИ, и создания новых инструментов и сервисов, способных обеспечить безопасность и приватность интернет-пользователей. Площадка предоставляет эксклюзивный доступ к новаторским проектам NordVPN, находящимся в стадии разработки.

В этом месяце запланирован запуск еще одного проекта на NordLabs — умного помощника Pixray, способного за секунды распознавать изображения, сгенерированные ИИ. Что касается Sonar, подобное решение может оказаться не только удобным, но и очень эффективным: проверка возможностей ChatGPT, проведенная в «Лаборатории Касперского», показала, что LLM вполне пригодны как подспорье в борьбе с фишингом.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru