



Инвестиции в российский софт сократились в 2 раза, но прогноз оптимистичен

Инвестиции в российский софт сократились в 2 раза, но прогноз оптимистичен

Инвестиции в российский софт сократились в 2 раза, но прогноз оптимистичен

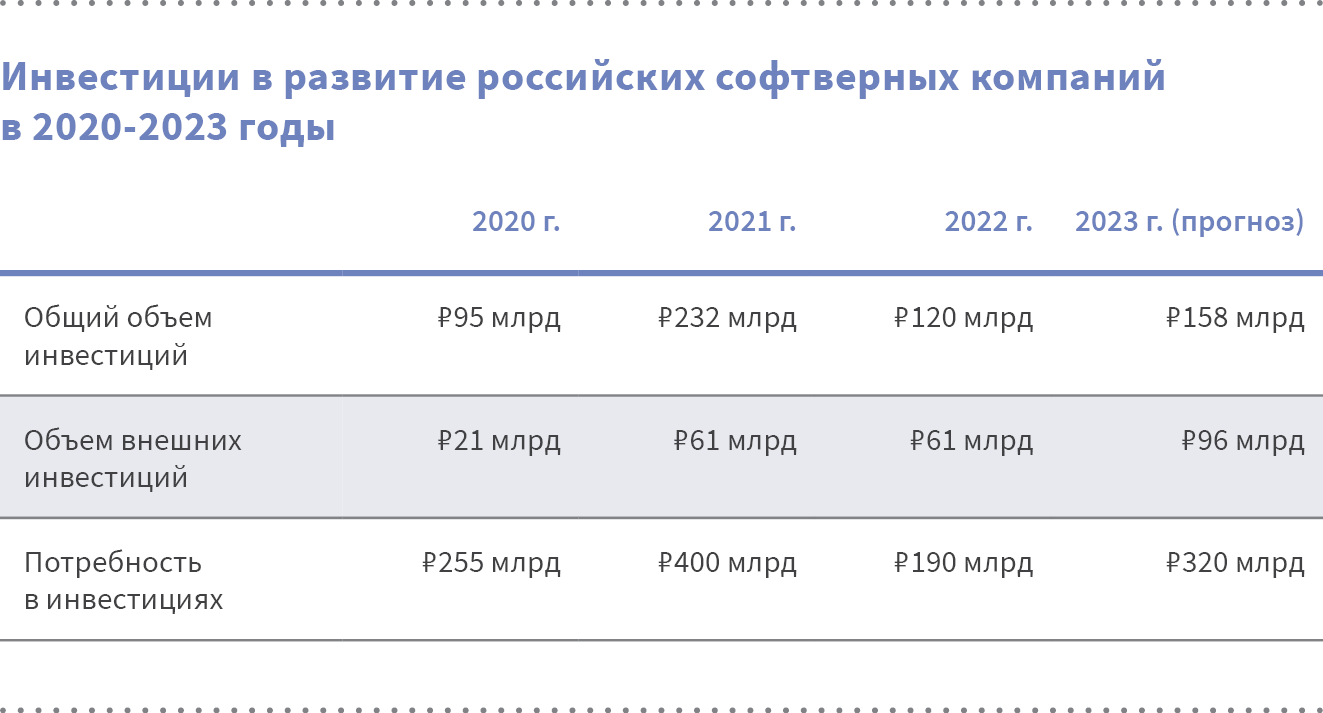
Согласно результатам исследования РУССОФТ, в прошлом году общий объем вложений в разработку программного обеспечения в России уменьшился до 120 млрд руб. ($1,75 млрд) — почти в два раза в сравнении с 2021 годом.

Вместе с тем доля внешних инвестиций возросла с 26,4 до 51,3%, хотя в абсолютном выражении объем остался неизменным — ₽61 миллиард. Исследователи полагают, что сокращение частных вложений было в какой-то мере компенсировано государственным финансированием.

Потребность в инвестициях в софт-индустрию была удовлетворена на 63,4%, что чуть больше, чем годом ранее (58%). С учетом существенного сокращения объема вложений можно сделать вывод, что потребность в привлечении капитала уменьшилась примерно в той же степени.

Подобный спад инвестиционной активности после мощного роста в 2021 году аналитики объясняют высокой неопределенностью, возникшей в экономике из-за изменившейся геополитической обстановки. Ближе к концу 2022 года стало более-менее понятно, как будет идти процесс импортозамещения в России.

«Сокращение общего объема инвестиций и потребности в них вызывает некоторую настороженность, учитывая массовый уход западных вендоров и освобождения рынка для российских производителей, — отметил Александр Соломенцев, директор департамента по работе с инвесторами РЕД СОФТ. — Однако неудовлетворённость в финансировании мы связываем с высоким уровнем процентных ставок в экономике, что негативно влияет на спрос заемных средств со стороны софтверных компаний. Тем не менее принятые со стороны государства меры поддержки ИТ-отрасли способствовали стабилизации положения и позволили преодолеть возникшие сложности с привлечением капитала».

Согласно ожиданиям опрошенных компаний, потребность в инвестициях по итогам 2023 года увеличится в 1,7 раза, но ее удастся удовлетворить только на 49,5%.


«В целом мы видим, что рынок настроен оптимистично, — комментирует Сергей Котик, директор по развитию GoodsForecast. — ИТ-компании ищут возможности для расширения и масштабирования, активность инвесторов и их интерес к ИТ-рынку тоже растет. Причем сейчас растет интерес не только к инвестициям в разработку продуктов, но и непосредственно в бизнес, в развитие ИТ-компаний».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru