



Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

В новой кампании Steal-It киберпреступники используют PowerShell-скрипт, связанный с легитимным инструментом ред тиминга, для кражи хешей NTLMv2 из скомпрометированных систем Windows.

На Steal-It обратили внимание исследователи из Zscaler ThreatLabz, они же присвоили этой кампании имя. В отчёте специалисты пишут:

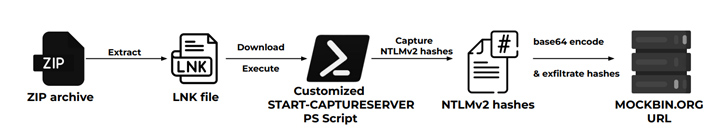
«Кибероперация отличается тем, что злоумышленники вытаскивают хеши NTLMv2 с помощью кастомной версии PowerShell-скрипта Nishang Start-CaptureServer. Запуская ряд системных команд, скрип передаёт данные операторам через API Mockbin».

Nishang — это коллекция скриптов PowerShell и отдельных пейлоадов, которые можно использовать в тестированиях на проникновение (пентест) и для так называемой «наступательной кибербезопасности».


Описанные кибератаки состоят из пяти разных цепочек заражения, в каждой из которых используются фишинговые письма с ZIP-архивами. При этом злоумышленники определяют цели с помощью техник геофенсинга.

Специалисты считают, что за Steal-It могут стоят российские правительственные хакеры, однако никаких доказательств такой связи исследователи не предоставили.

«Кастомные PowerShell-скрипты и использование файлов LNK (ярлыки) в ZIP-архивах демонстрируют серьёзную подготовку киберпреступников. Они пытаются закрепиться в атакованной системе с помощью перемещения файлов из директории “Загрузки“ в “Автозагрузку“».

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru