



Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

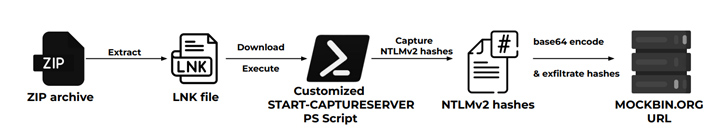
В новой кампании Steal-It киберпреступники используют PowerShell-скрипт, связанный с легитимным инструментом ред тиминга, для кражи хешей NTLMv2 из скомпрометированных систем Windows.

На Steal-It обратили внимание исследователи из Zscaler ThreatLabz, они же присвоили этой кампании имя. В отчёте специалисты пишут:

«Кибероперация отличается тем, что злоумышленники вытаскивают хеши NTLMv2 с помощью кастомной версии PowerShell-скрипта Nishang Start-CaptureServer. Запуская ряд системных команд, скрип передаёт данные операторам через API Mockbin».

Nishang — это коллекция скриптов PowerShell и отдельных пейлоадов, которые можно использовать в тестированиях на проникновение (пентест) и для так называемой «наступательной кибербезопасности».


Описанные кибератаки состоят из пяти разных цепочек заражения, в каждой из которых используются фишинговые письма с ZIP-архивами. При этом злоумышленники определяют цели с помощью техник геофенсинга.

Специалисты считают, что за Steal-It могут стоят российские правительственные хакеры, однако никаких доказательств такой связи исследователи не предоставили.

«Кастомные PowerShell-скрипты и использование файлов LNK (ярлыки) в ZIP-архивах демонстрируют серьёзную подготовку киберпреступников. Они пытаются закрепиться в атакованной системе с помощью перемещения файлов из директории “Загрузки“ в “Автозагрузку“».

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru