



Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

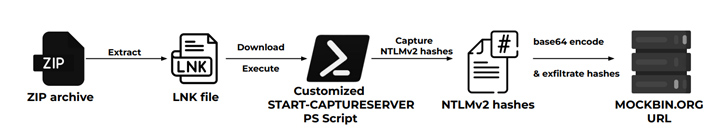
В новой кампании Steal-It киберпреступники используют PowerShell-скрипт, связанный с легитимным инструментом ред тиминга, для кражи хешей NTLMv2 из скомпрометированных систем Windows.

На Steal-It обратили внимание исследователи из Zscaler ThreatLabz, они же присвоили этой кампании имя. В отчёте специалисты пишут:

«Кибероперация отличается тем, что злоумышленники вытаскивают хеши NTLMv2 с помощью кастомной версии PowerShell-скрипта Nishang Start-CaptureServer. Запуская ряд системных команд, скрип передаёт данные операторам через API Mockbin».

Nishang — это коллекция скриптов PowerShell и отдельных пейлоадов, которые можно использовать в тестированиях на проникновение (пентест) и для так называемой «наступательной кибербезопасности».


Описанные кибератаки состоят из пяти разных цепочек заражения, в каждой из которых используются фишинговые письма с ZIP-архивами. При этом злоумышленники определяют цели с помощью техник геофенсинга.

Специалисты считают, что за Steal-It могут стоят российские правительственные хакеры, однако никаких доказательств такой связи исследователи не предоставили.

«Кастомные PowerShell-скрипты и использование файлов LNK (ярлыки) в ZIP-архивах демонстрируют серьёзную подготовку киберпреступников. Они пытаются закрепиться в атакованной системе с помощью перемещения файлов из директории “Загрузки“ в “Автозагрузку“».

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru