



В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

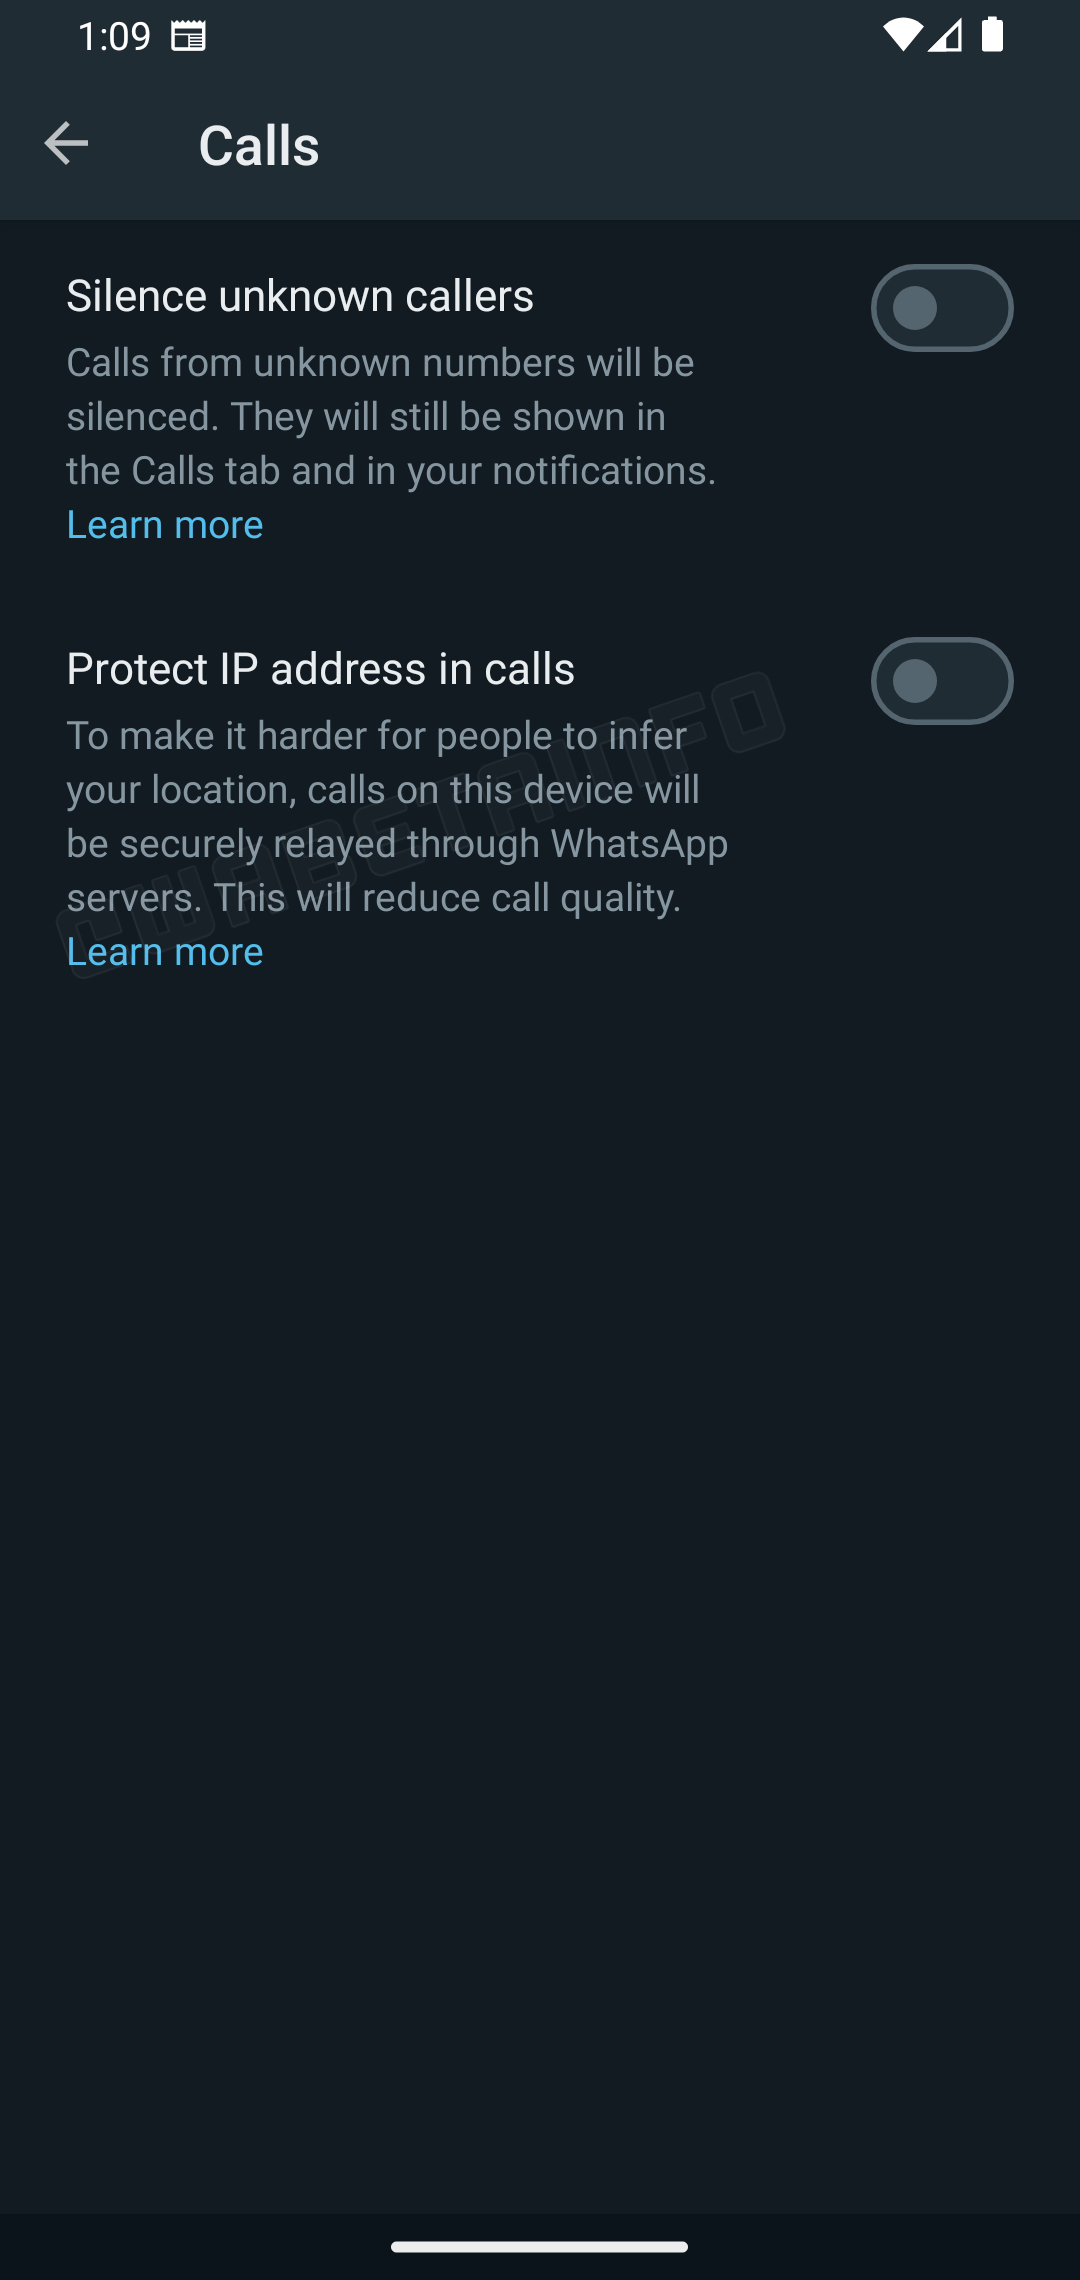
В новой бета-версии WhatsApp для Android нашли интересное нововведение: мессенджер в скором времени должен защищать IP-адреса пользователей во время вызовов (речь идёт о бетке под номером 2.23.18.15).

Свежую тестовую сборку WhatsApp для Android под номером 2.23.18.15 «пощупали» исследователи из WABetaInfo. Загрузив билд из Google Play Store, аналитики обнаружили работу над новой функциональностью, обеспечивающей конфиденциальность.

В частности, в настройках на вкладке «Звонки» можно теперь найти не только возможность заглушить звонки от неизвестных абонентов, но и защитить IP-адрес.


Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис», рассказал о том, как новая функциональность может повлиять на любителей WhatsApp.

По мнению эксперта, это большой шаг вперёд, поскольку условные злоумышленники не смогут отследить местоположение пользователей на основе информации об их интернет-провайдере.

«Есть, однако, и обратная сторона медали: звонки теперь будут идти не от одного девайса к другому, а через серверы WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой на территории России — прим. Anti-Malware.ru)», — подчёркивает специалист.

«Такой подход скажется на производительности, а значит, мы сможем наблюдать просадку качества связи».

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru