



В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

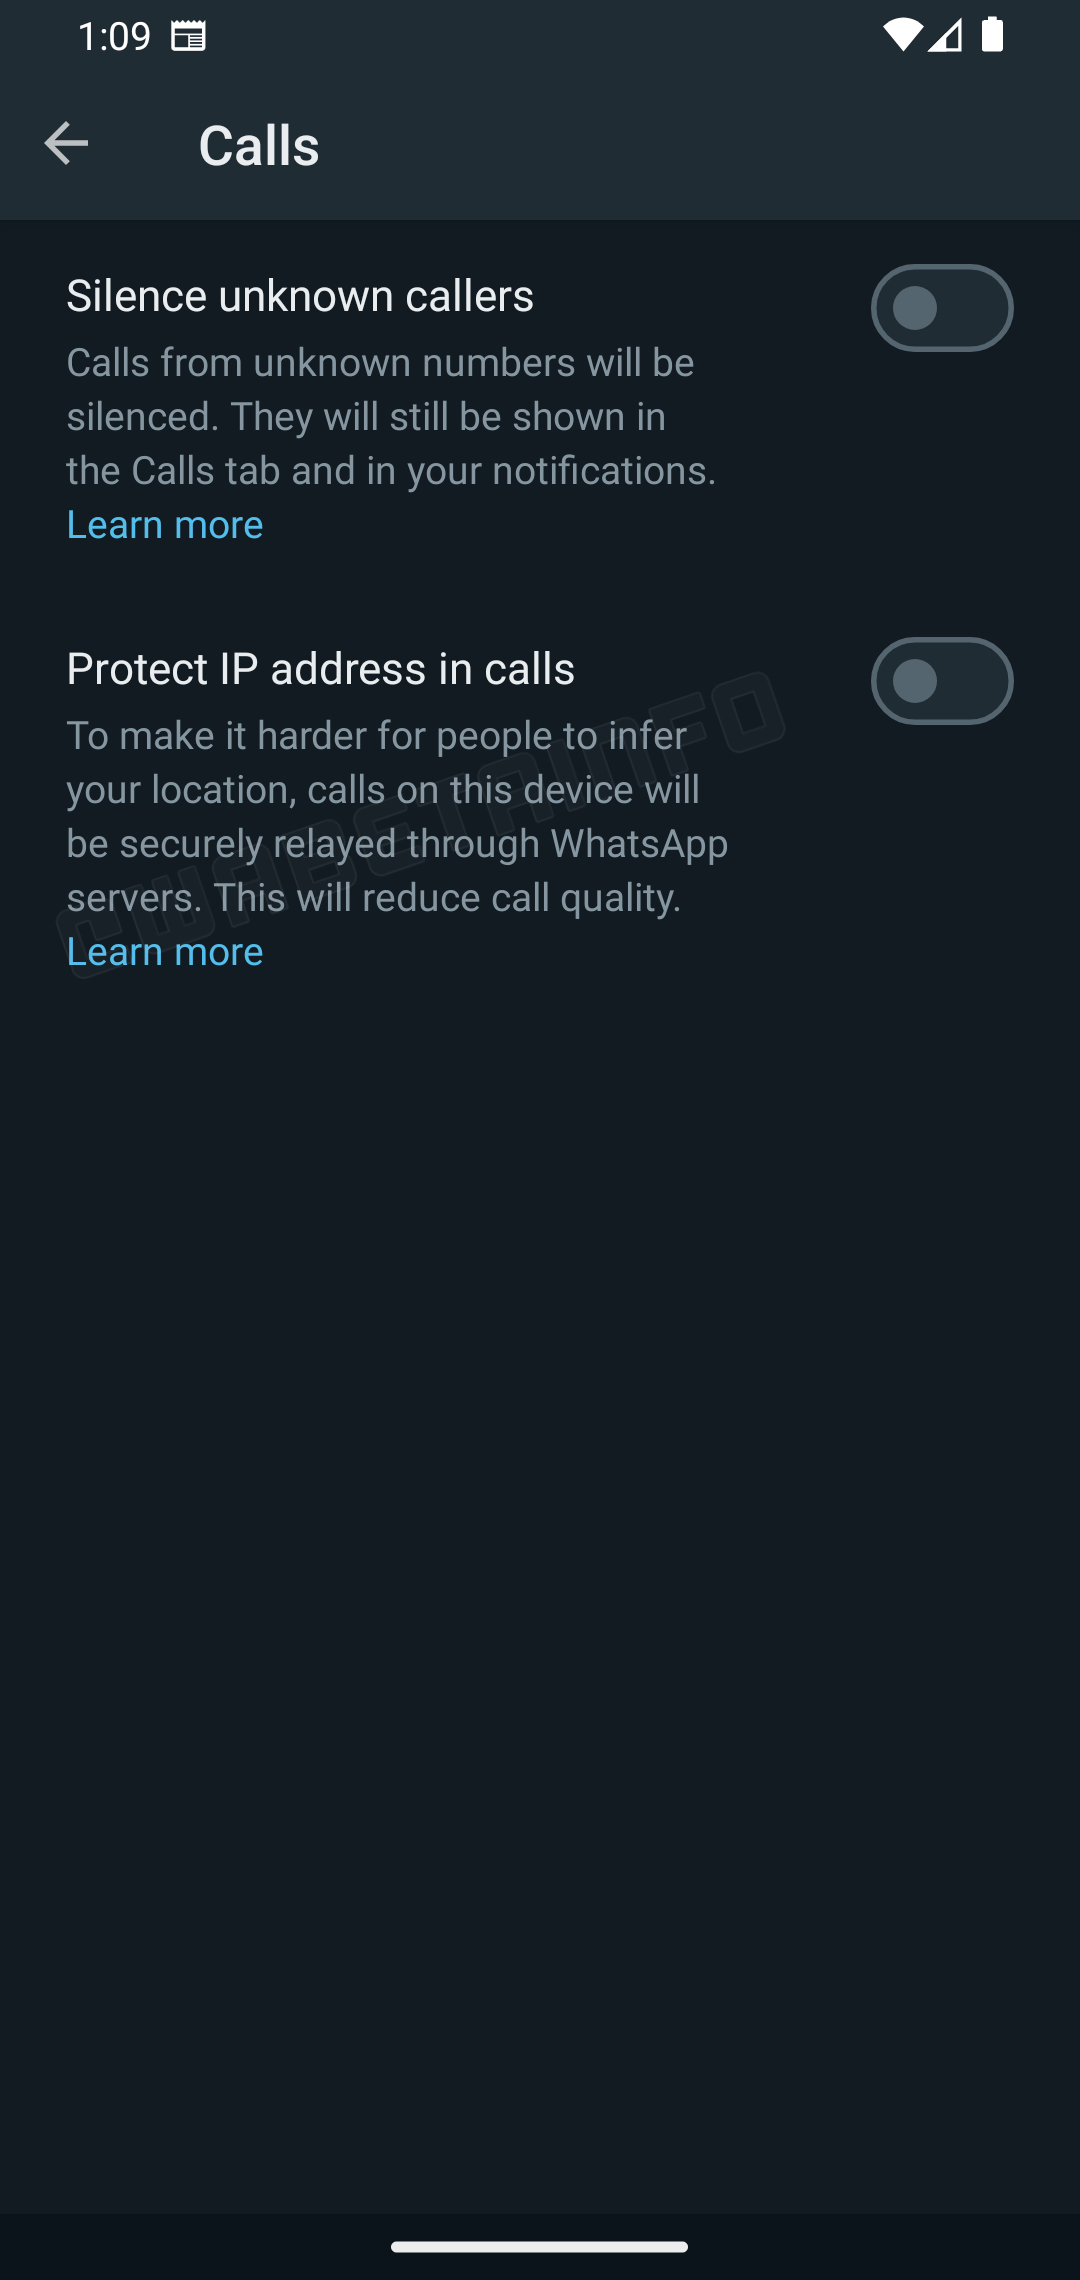
В новой бета-версии WhatsApp для Android нашли интересное нововведение: мессенджер в скором времени должен защищать IP-адреса пользователей во время вызовов (речь идёт о бетке под номером 2.23.18.15).

Свежую тестовую сборку WhatsApp для Android под номером 2.23.18.15 «пощупали» исследователи из WABetaInfo. Загрузив билд из Google Play Store, аналитики обнаружили работу над новой функциональностью, обеспечивающей конфиденциальность.

В частности, в настройках на вкладке «Звонки» можно теперь найти не только возможность заглушить звонки от неизвестных абонентов, но и защитить IP-адрес.


Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис», рассказал о том, как новая функциональность может повлиять на любителей WhatsApp.

По мнению эксперта, это большой шаг вперёд, поскольку условные злоумышленники не смогут отследить местоположение пользователей на основе информации об их интернет-провайдере.

«Есть, однако, и обратная сторона медали: звонки теперь будут идти не от одного девайса к другому, а через серверы WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой на территории России — прим. Anti-Malware.ru)», — подчёркивает специалист.

«Такой подход скажется на производительности, а значит, мы сможем наблюдать просадку качества связи».

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru