



В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

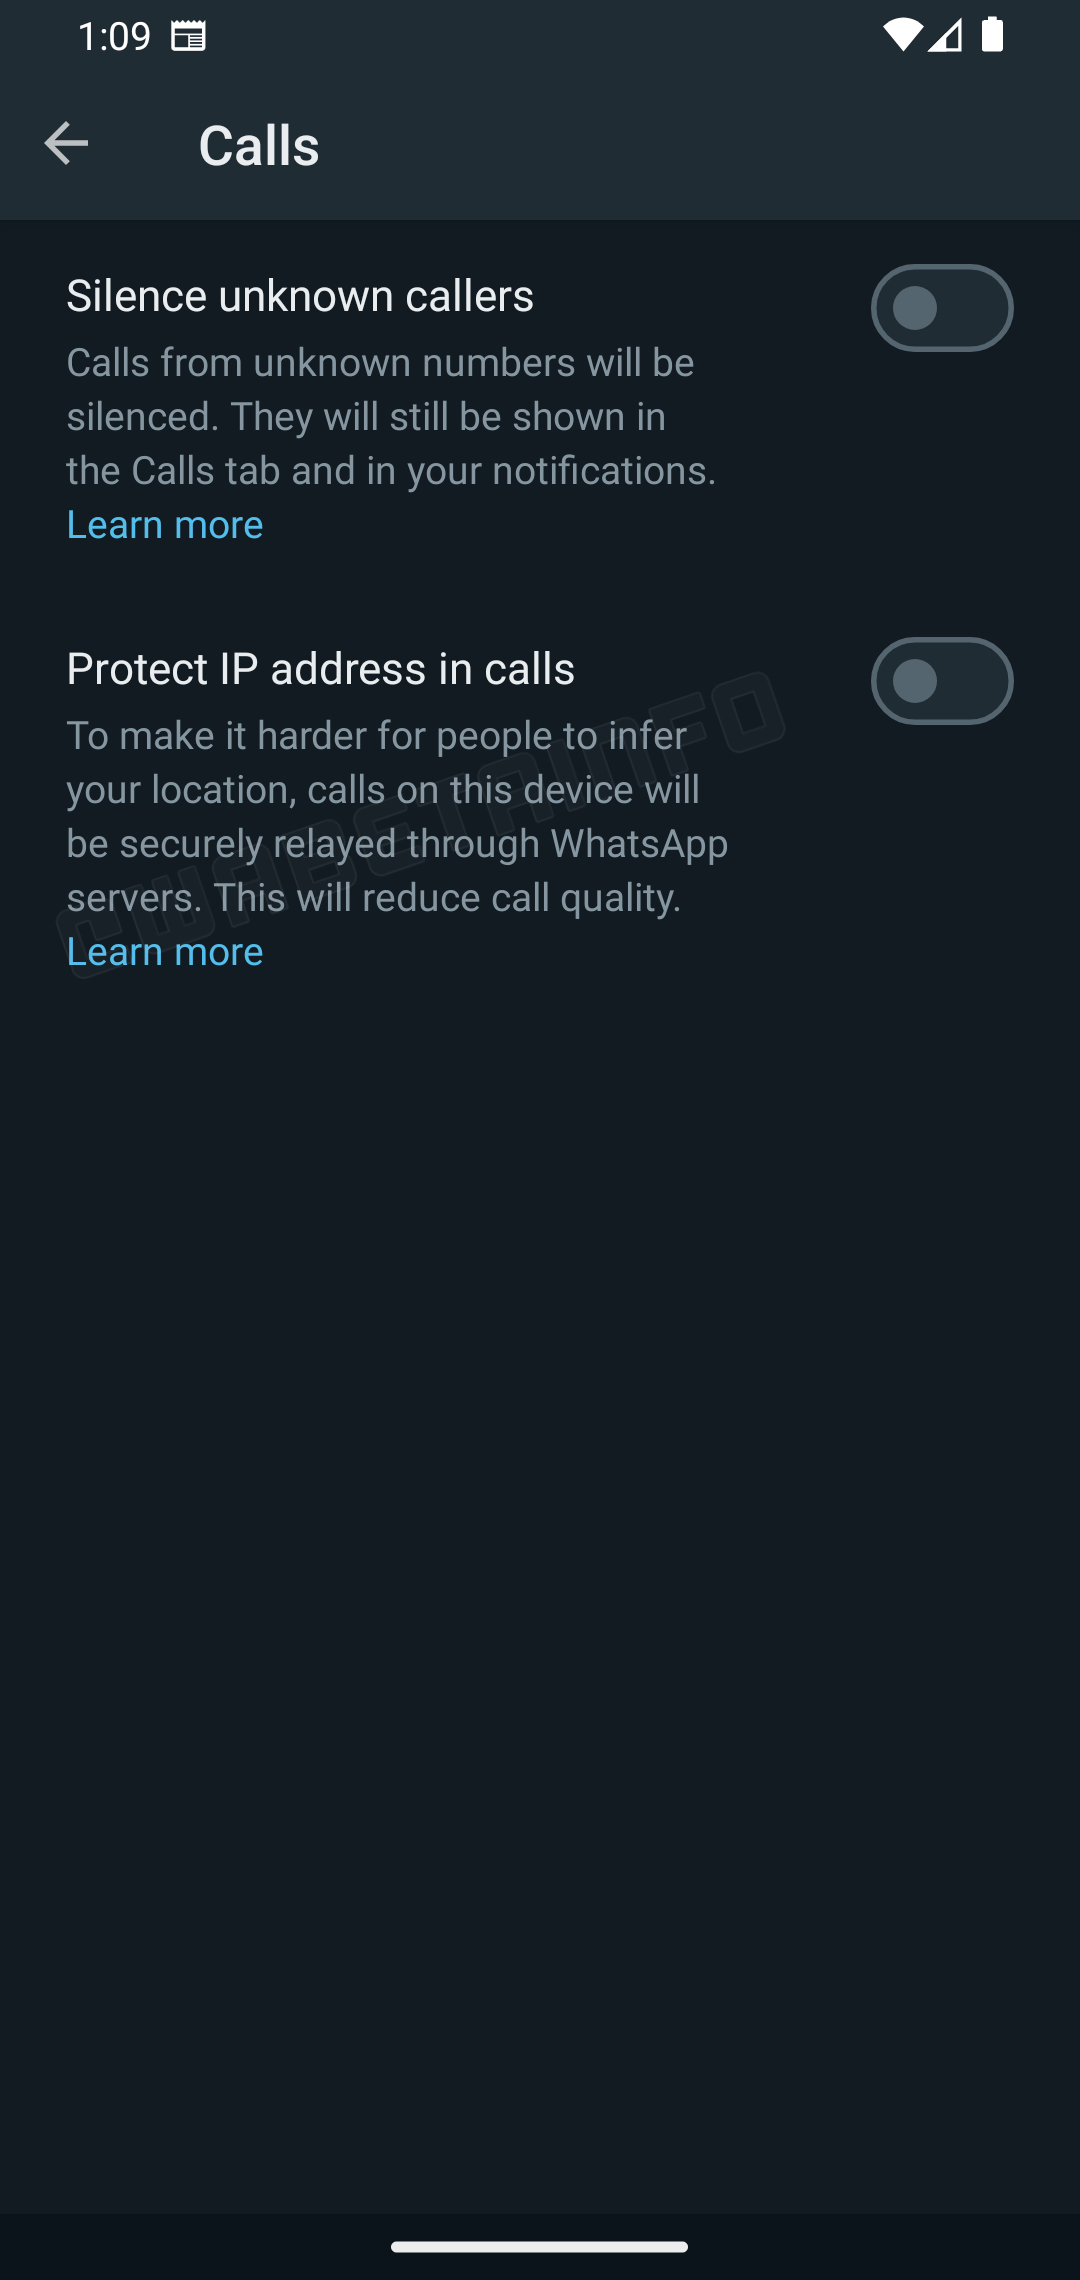
В новой бета-версии WhatsApp для Android нашли интересное нововведение: мессенджер в скором времени должен защищать IP-адреса пользователей во время вызовов (речь идёт о бетке под номером 2.23.18.15).

Свежую тестовую сборку WhatsApp для Android под номером 2.23.18.15 «пощупали» исследователи из WABetaInfo. Загрузив билд из Google Play Store, аналитики обнаружили работу над новой функциональностью, обеспечивающей конфиденциальность.

В частности, в настройках на вкладке «Звонки» можно теперь найти не только возможность заглушить звонки от неизвестных абонентов, но и защитить IP-адрес.


Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис», рассказал о том, как новая функциональность может повлиять на любителей WhatsApp.

По мнению эксперта, это большой шаг вперёд, поскольку условные злоумышленники не смогут отследить местоположение пользователей на основе информации об их интернет-провайдере.

«Есть, однако, и обратная сторона медали: звонки теперь будут идти не от одного девайса к другому, а через серверы WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой на территории России — прим. Anti-Malware.ru)», — подчёркивает специалист.

«Такой подход скажется на производительности, а значит, мы сможем наблюдать просадку качества связи».

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru