



В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

В бетке WhatsApp для Android нашли функцию защиты IP-адреса

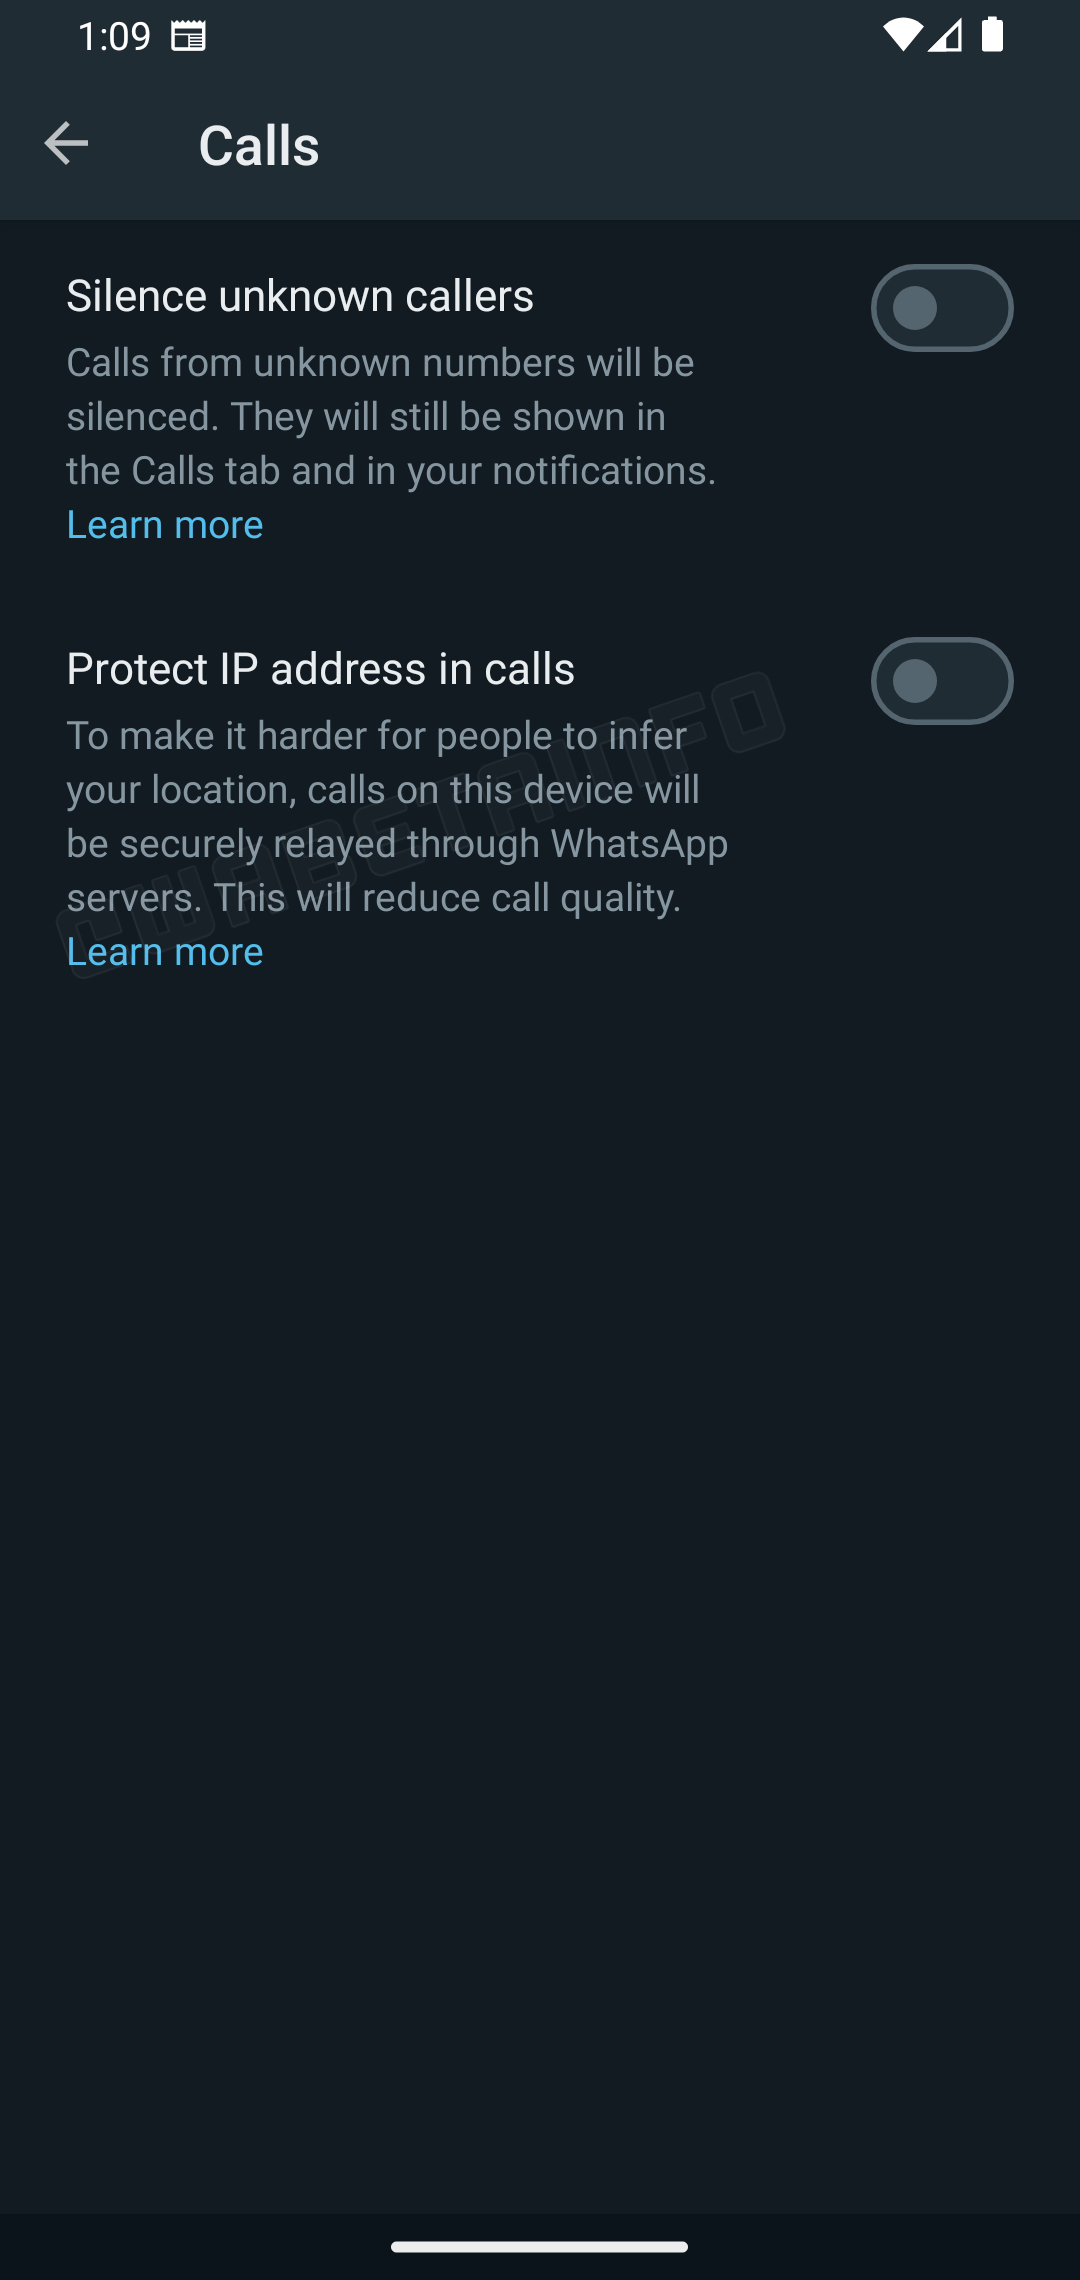
В новой бета-версии WhatsApp для Android нашли интересное нововведение: мессенджер в скором времени должен защищать IP-адреса пользователей во время вызовов (речь идёт о бетке под номером 2.23.18.15).

Свежую тестовую сборку WhatsApp для Android под номером 2.23.18.15 «пощупали» исследователи из WABetaInfo. Загрузив билд из Google Play Store, аналитики обнаружили работу над новой функциональностью, обеспечивающей конфиденциальность.

В частности, в настройках на вкладке «Звонки» можно теперь найти не только возможность заглушить звонки от неизвестных абонентов, но и защитить IP-адрес.


Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис», рассказал о том, как новая функциональность может повлиять на любителей WhatsApp.

По мнению эксперта, это большой шаг вперёд, поскольку условные злоумышленники не смогут отследить местоположение пользователей на основе информации об их интернет-провайдере.

«Есть, однако, и обратная сторона медали: звонки теперь будут идти не от одного девайса к другому, а через серверы WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой на территории России — прим. Anti-Malware.ru)», — подчёркивает специалист.

«Такой подход скажется на производительности, а значит, мы сможем наблюдать просадку качества связи».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru