



Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

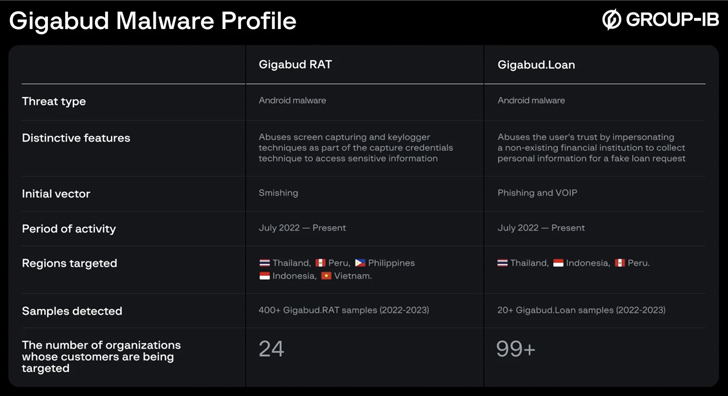
Новый банковский Android-троян атакует клиентов кредитных организаций. Вредонос получил имя Gigabud RAT и обладает рядом интересных функциональных возможностей.

О мобильной киберугрозе рассказали специалисты компании Group-IB — Павел Наумов и Артём Грищенко. Эксперты описывают трояна так:

«Одна из уникальных функций Gigabud RAT заключается в том, что он активирует вредоносный код только после того, как пользователь пройдёт аутентификацию. Это серьёзно затрудняет детектирование».

«Вместо наложения HTML-окон поверх легитимных приложений троян извлекает конфиденциальные данные через запись экрана жертвы».

О Gigabud RAT впервые стало известно в январе 2023 года, когда эксперты Cyble опубликовали посвящённый вредоносу отчёт. Тогда авторы пытались маскировать своё детище под банковские и государственные приложения. Эксперты полагают, что Gigabud RAT действует с июля 2022 года.

У него есть и брат — Gigabud.Loan, который полностью повторяет функциональность вредоноса, исключая возможность удалённого доступа.

«Пользователей обманом заставляли заполнять форму заявки на получение банковской карты и привлекали кредитом под низкий процент. Само собой, жертва должна предоставить персональные данные», — пишут исследователи.

Gigabud RAT и Gigabud.Loan распространяются с помощью фишинговых сайтов, ссылки на которые приходят людям в СМС-сообщениях или соцсетях. Однако последний может также приходить в виде APK-файла в мессенджере WhatsApp.

Троян действует по аналогии со всеми зловредами такого класса: сначала он пытается получить доступ к специальным возможностям операционной системы Android (accessibility services). Если ему выдадут такие права, он сможет записывать экран устройства и логировать нажатия клавиш.

Помимо этого, Gigabud.Loan выступает в качестве инструмента для сбора личной информации: полные имена, фотографии удостоверяющих личность документов, справка об образовании, сведениях о доходах, данные банковской карты и т. п.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru