



Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

ФБР предупредило о новой тактике киберпреступников: находчивые злоумышленники предлагают вредоносные «бета-версии» популярных приложений для мобильных устройств. На самом деле этот софт ворует цифровую валюту пользователей.

Маскировка под тестовые релизы помогает атакующим обходить проверки магазинов приложений. Бета-версии, конечно, изучаются, но в отличие от стабильных релизов эти проверки носят поверхностный характер.

В результате киберпреступникам удаётся протащить скрытый вредоносный код, обходящий общий анализ. Такой код начинает включаться в работу после установки на девайсе конечного пользователя.

«Злонамеренные приложения похищают персональные данные, получают доступ к аккаунтам от онлайн-банкинга и могут полностью скомпрометировать мобильное устройство. Этот софт притворяется легитимным, используя имена и описания популярных программ», — объясняют в ФБР.

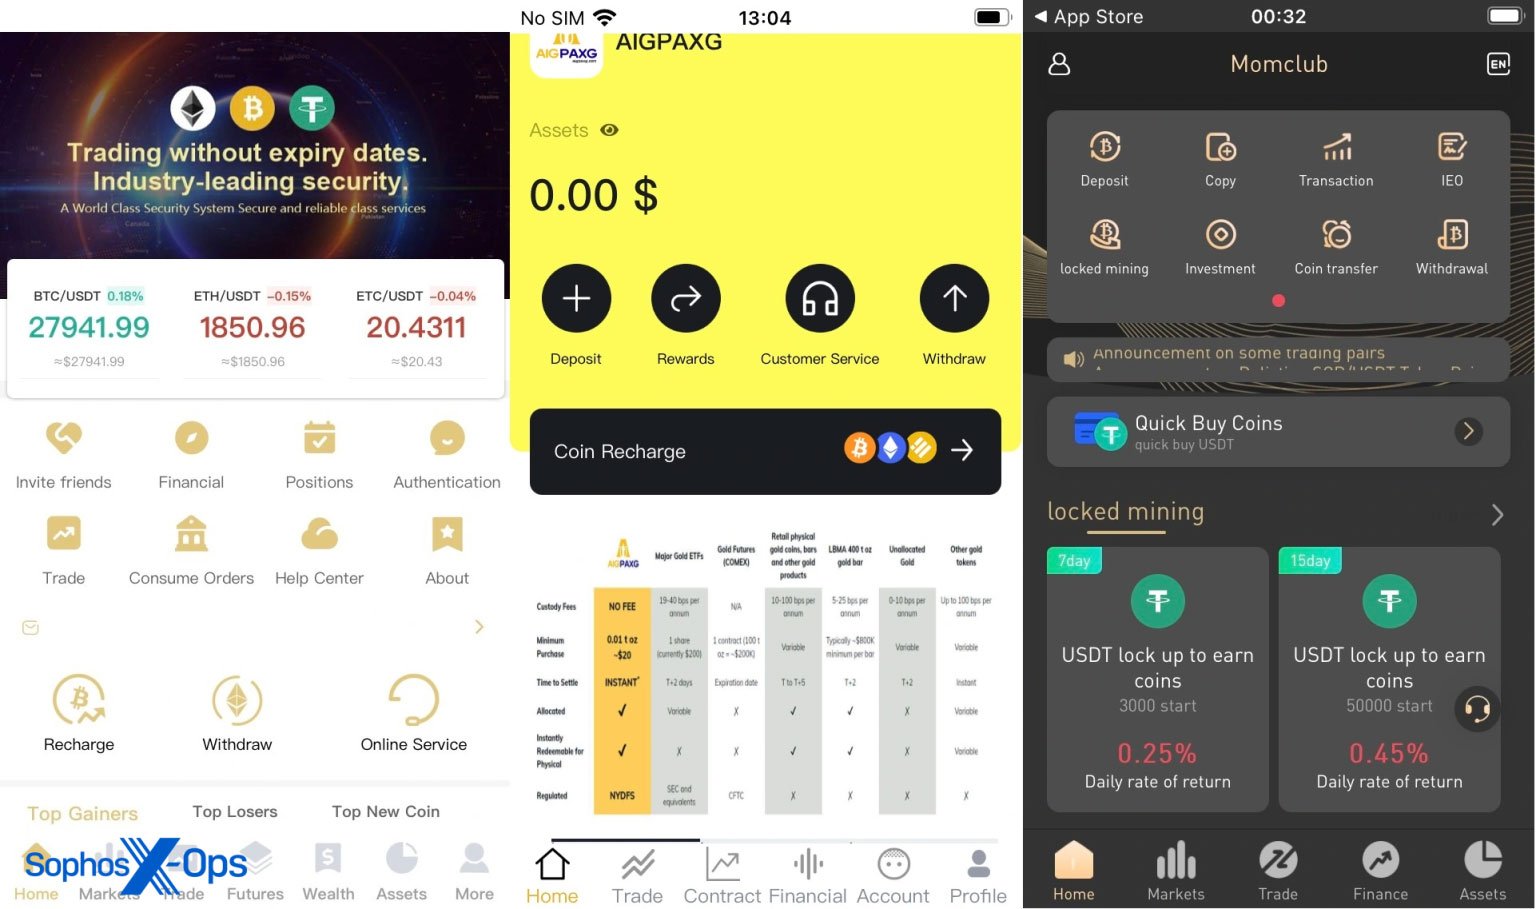
Как правило, преступники маскируют приложения под софт для управления цифровыми активами. Пользователю предлагается ввести данные от своего аккаунта, внести деньги для инвестиций и т. п.

«Подсунуть» такие программы злоумышленники могут с помощью фишинга и социальной инженерии. Убедительности придаёт размещение во всем известных магазинах.

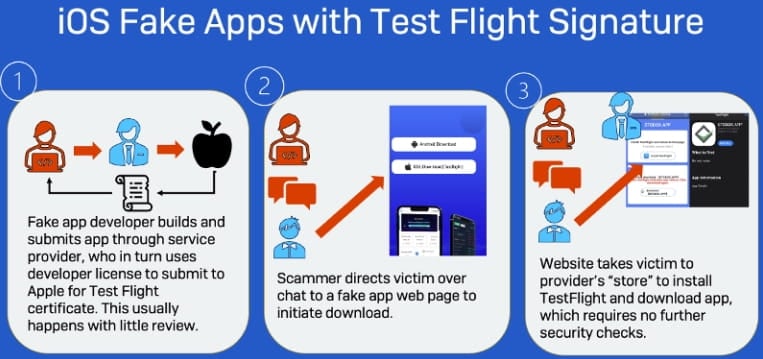
Специалисты компании Sophos, например, в последнем отчёте рассказали о кампании под названием «CryptoRom». Софт продвигался через систему Apple TestFlight:


Схема проста: в магазин iOS-приложений загружается с виду безобидный софт якобы для тестирования. На деле после одобрения авторы меняют URL, который теперь ведёт на вредоносный сервер.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru