



Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

ФБР предупредило о новой тактике киберпреступников: находчивые злоумышленники предлагают вредоносные «бета-версии» популярных приложений для мобильных устройств. На самом деле этот софт ворует цифровую валюту пользователей.

Маскировка под тестовые релизы помогает атакующим обходить проверки магазинов приложений. Бета-версии, конечно, изучаются, но в отличие от стабильных релизов эти проверки носят поверхностный характер.

В результате киберпреступникам удаётся протащить скрытый вредоносный код, обходящий общий анализ. Такой код начинает включаться в работу после установки на девайсе конечного пользователя.

«Злонамеренные приложения похищают персональные данные, получают доступ к аккаунтам от онлайн-банкинга и могут полностью скомпрометировать мобильное устройство. Этот софт притворяется легитимным, используя имена и описания популярных программ», — объясняют в ФБР.

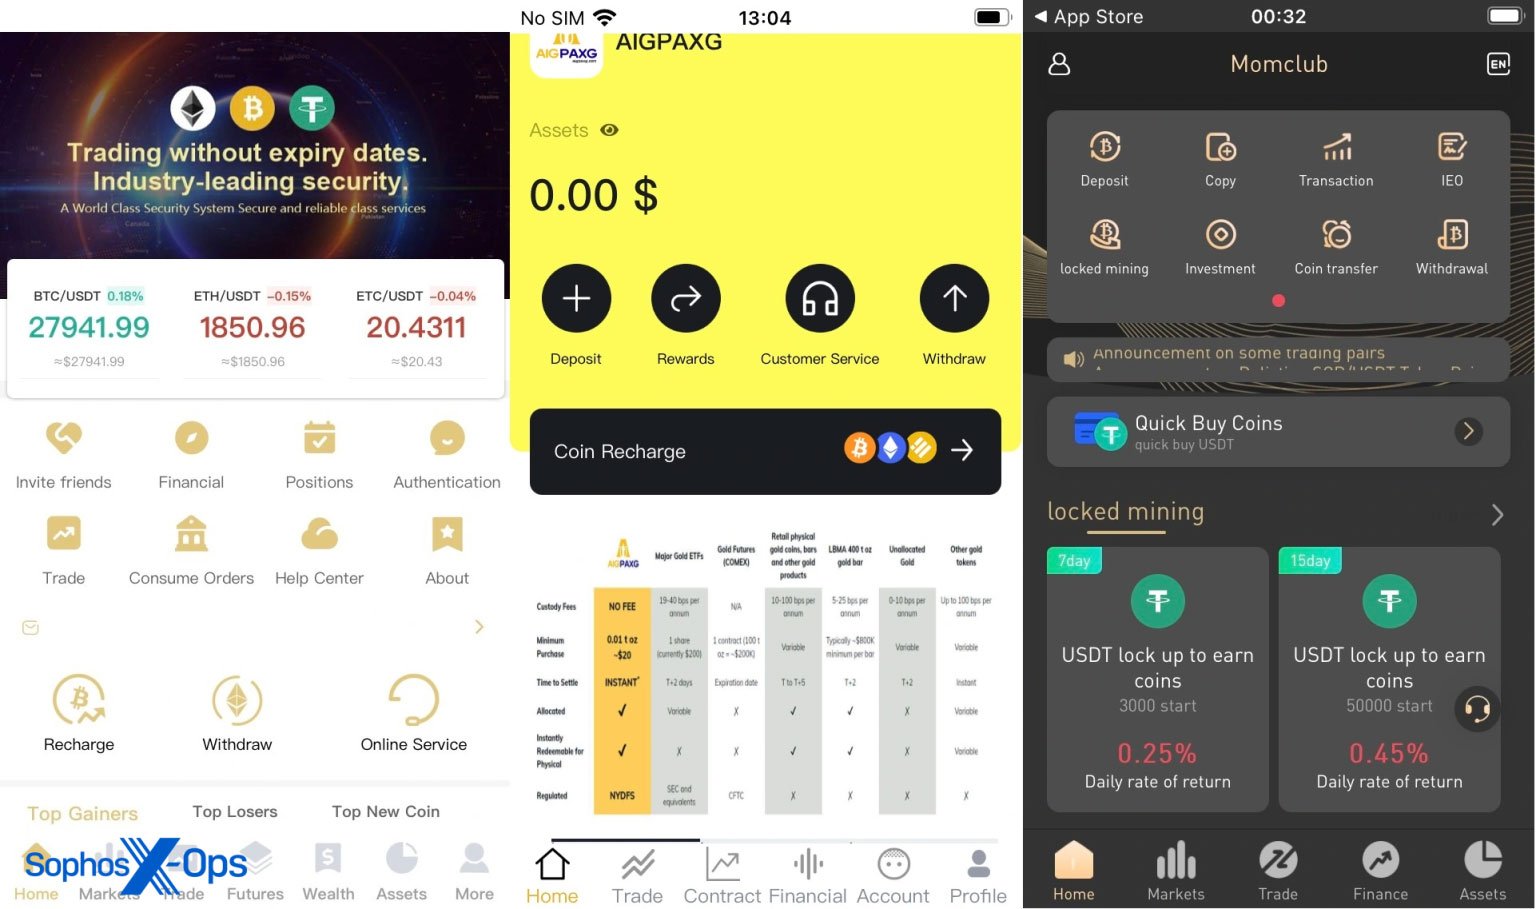
Как правило, преступники маскируют приложения под софт для управления цифровыми активами. Пользователю предлагается ввести данные от своего аккаунта, внести деньги для инвестиций и т. п.

«Подсунуть» такие программы злоумышленники могут с помощью фишинга и социальной инженерии. Убедительности придаёт размещение во всем известных магазинах.

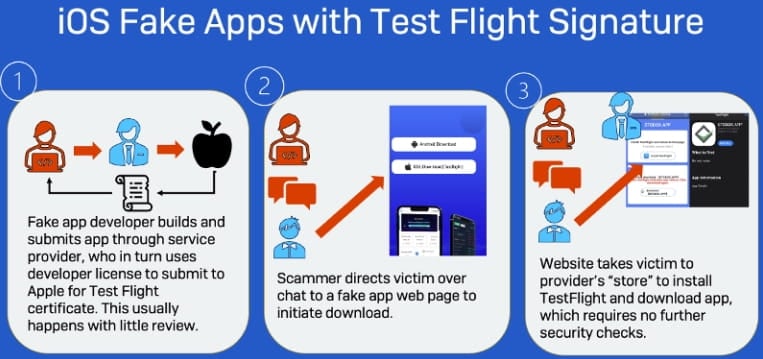
Специалисты компании Sophos, например, в последнем отчёте рассказали о кампании под названием «CryptoRom». Софт продвигался через систему Apple TestFlight:


Схема проста: в магазин iOS-приложений загружается с виду безобидный софт якобы для тестирования. На деле после одобрения авторы меняют URL, который теперь ведёт на вредоносный сервер.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru