



Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

Злоумышленники используют фейковые бета-версии мобильных приложений

ФБР предупредило о новой тактике киберпреступников: находчивые злоумышленники предлагают вредоносные «бета-версии» популярных приложений для мобильных устройств. На самом деле этот софт ворует цифровую валюту пользователей.

Маскировка под тестовые релизы помогает атакующим обходить проверки магазинов приложений. Бета-версии, конечно, изучаются, но в отличие от стабильных релизов эти проверки носят поверхностный характер.

В результате киберпреступникам удаётся протащить скрытый вредоносный код, обходящий общий анализ. Такой код начинает включаться в работу после установки на девайсе конечного пользователя.

«Злонамеренные приложения похищают персональные данные, получают доступ к аккаунтам от онлайн-банкинга и могут полностью скомпрометировать мобильное устройство. Этот софт притворяется легитимным, используя имена и описания популярных программ», — объясняют в ФБР.

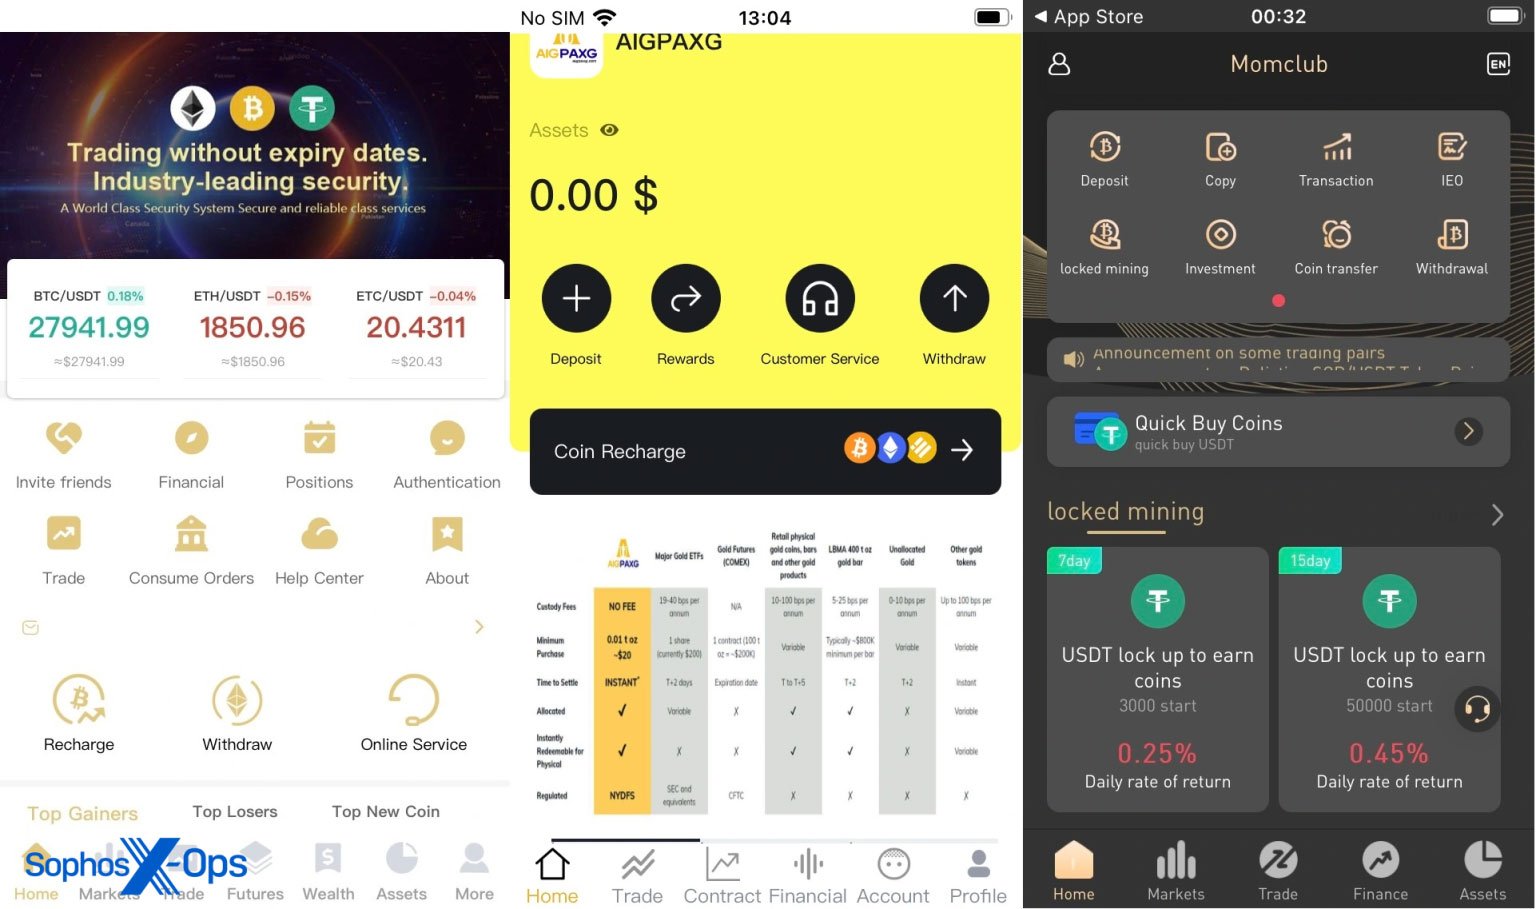
Как правило, преступники маскируют приложения под софт для управления цифровыми активами. Пользователю предлагается ввести данные от своего аккаунта, внести деньги для инвестиций и т. п.

«Подсунуть» такие программы злоумышленники могут с помощью фишинга и социальной инженерии. Убедительности придаёт размещение во всем известных магазинах.

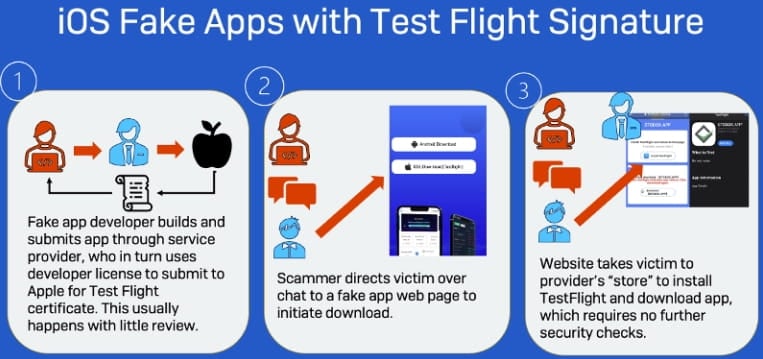
Специалисты компании Sophos, например, в последнем отчёте рассказали о кампании под названием «CryptoRom». Софт продвигался через систему Apple TestFlight:


Схема проста: в магазин iOS-приложений загружается с виду безобидный софт якобы для тестирования. На деле после одобрения авторы меняют URL, который теперь ведёт на вредоносный сервер.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru