



Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Как оказалось, деактивировать WhatsApp-аккаунт письмом в техподдержку может не только владелец, но и все, у кого записан его телефон. Такую просьбу можно многократно отправлять с любого имейл-адреса и устроить своей жертве месячник отказа в обслуживании.

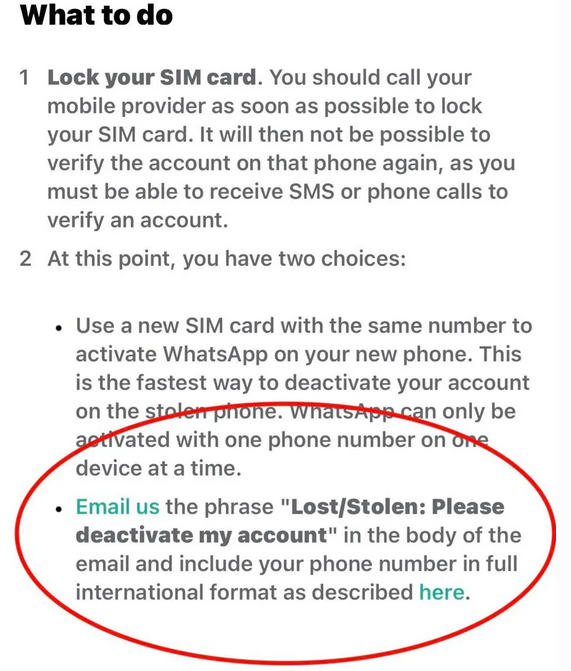
Деактивация учетной записи WhatsApp используется в тех случаях, когда телефон потерян или украден. Процедура проста: пользователь отправляет на адрес техподдержки письмо с ключевой фразой «потеря/кража, пожалуйста, деактивируйте аккаунт» и номером телефона, и доступ блокируется на 30 дней.


В течение этого периода контакты будут по-прежнему видеть профиль владельца и слать ему сообщения. Их можно будет потом прочесть, повторно активировав аккаунт на другом устройстве (запуск приложения > вход). Если этого не сделать, по окончании срока «подвешенный» аккаунт удалится.

Простота этой процедуры и смутила Джейка Мура (Jake Moore), эксперта-криминалиста и консультанта ESET по вопросам кибербезопасности. Недоброжелатель, которому известен твой номер телефона, сможет с легкостью вместо тебя запросить деактивацию аккаунта, используя произвольный адрес отправителя. А если написать скрипт для автоматизации запросов, можно провести DoS-атаку длительностью в 30 дней.

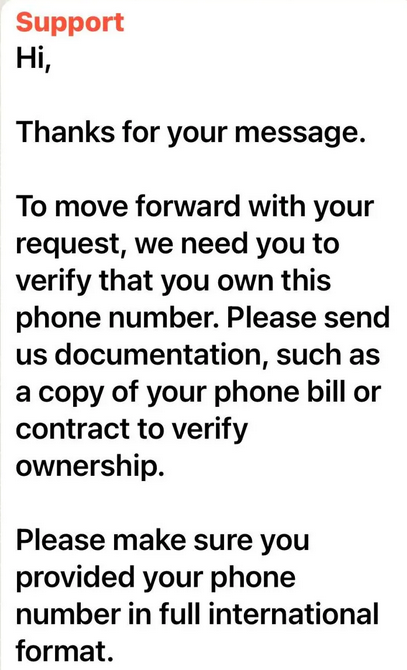
О своем открытии эксперт рассказал в Twitter, предупредив пользователей популярного мессенджера об угрозе. Похоже, что его инициатива возымела свое действие: опцию деактивации через техподдержку вначале отключили, затем такие запросы стали возвращать подтверждение получения, а теперь WhatsApp дополнительно просит представить документ в подтверждение права на указанный номер телефона.


Тем не менее проблема осталась, и юзерам, потерявшим мобильный телефон, придется блокировать симку или само устройство с помощью соответствующей опции. В качестве альтернативы Мур советует включить в WhatsApp двухфакторную аутентификацию (2FA, по умолчанию неактивна): в этом случае деактивация аккаунта через техподдержку возможна только с привязанного имейл-адреса.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru