



Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Как оказалось, деактивировать WhatsApp-аккаунт письмом в техподдержку может не только владелец, но и все, у кого записан его телефон. Такую просьбу можно многократно отправлять с любого имейл-адреса и устроить своей жертве месячник отказа в обслуживании.

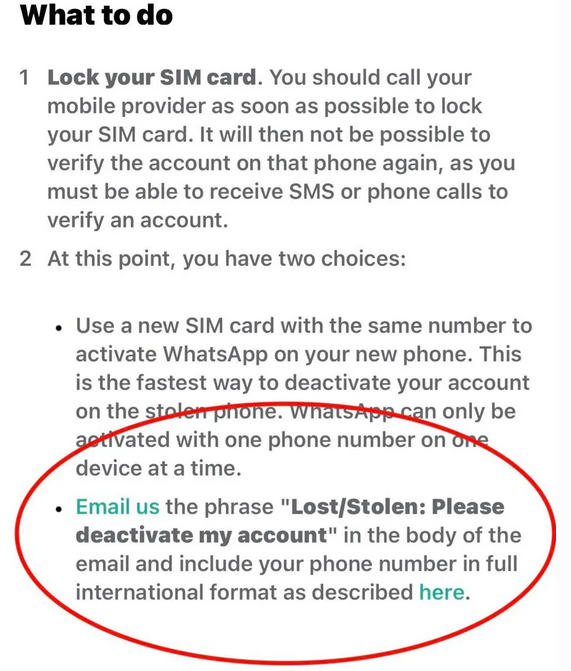
Деактивация учетной записи WhatsApp используется в тех случаях, когда телефон потерян или украден. Процедура проста: пользователь отправляет на адрес техподдержки письмо с ключевой фразой «потеря/кража, пожалуйста, деактивируйте аккаунт» и номером телефона, и доступ блокируется на 30 дней.


В течение этого периода контакты будут по-прежнему видеть профиль владельца и слать ему сообщения. Их можно будет потом прочесть, повторно активировав аккаунт на другом устройстве (запуск приложения > вход). Если этого не сделать, по окончании срока «подвешенный» аккаунт удалится.

Простота этой процедуры и смутила Джейка Мура (Jake Moore), эксперта-криминалиста и консультанта ESET по вопросам кибербезопасности. Недоброжелатель, которому известен твой номер телефона, сможет с легкостью вместо тебя запросить деактивацию аккаунта, используя произвольный адрес отправителя. А если написать скрипт для автоматизации запросов, можно провести DoS-атаку длительностью в 30 дней.

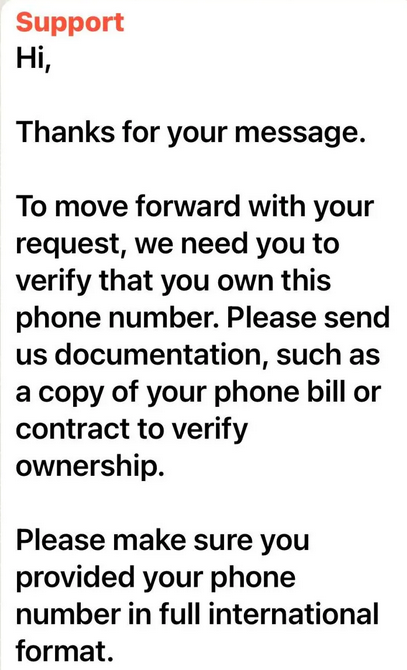
О своем открытии эксперт рассказал в Twitter, предупредив пользователей популярного мессенджера об угрозе. Похоже, что его инициатива возымела свое действие: опцию деактивации через техподдержку вначале отключили, затем такие запросы стали возвращать подтверждение получения, а теперь WhatsApp дополнительно просит представить документ в подтверждение права на указанный номер телефона.


Тем не менее проблема осталась, и юзерам, потерявшим мобильный телефон, придется блокировать симку или само устройство с помощью соответствующей опции. В качестве альтернативы Мур советует включить в WhatsApp двухфакторную аутентификацию (2FA, по умолчанию неактивна): в этом случае деактивация аккаунта через техподдержку возможна только с привязанного имейл-адреса.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru