



Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Android-банкер Anatsa с завидным упорством проникает в Google Play Store

Эксперты зафиксировали новую кампанию по распространению банковского Android-трояна Anatsa. Несмотря на то что активность операторов вредоноса началась в марте 2023 года, известно об этих атаках стало только сейчас.

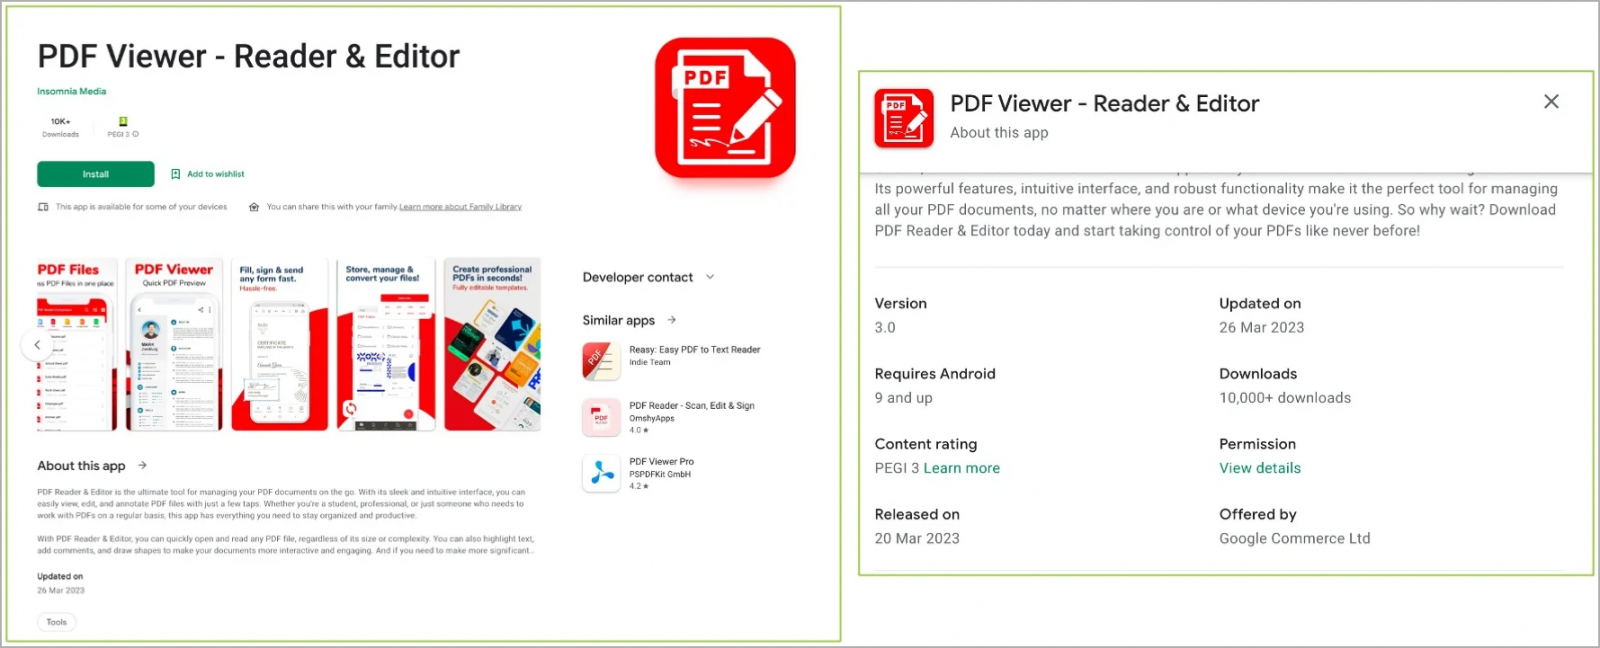
Задача злоумышленников — доставить Anatsa на устройства клиентов кредитных организаций в США, Великобритании, Германии, Австрии и Швейцарии. Как отмечают специалисты ThreatFabric, банковский троян размещён в официальном магазине Google Play Store.

В настоящий момент счётчик установок Anatsa из магазина превышает 30 тысяч. При этом существуют и другие каналы распространения зловреда, поэтому общее число инсталляций явно превышает упомянутую цифру.

Доставляющие Anatsa приложения замаскированы под офисный софт: текстовые редакторы, программы для просмотра PDF и пр. Как только команда ThreatFabric сообщала Google о наличии вредоноса и его удаляли, злоумышленники сразу же загружали новый дроппер под другим «соусом».


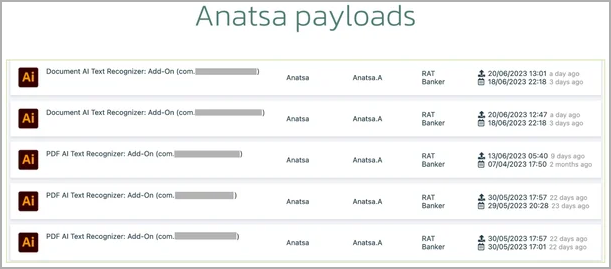
Авторы Anatsa сначала протаскивали в Google Play Store безобидную версию приложения, после чего обновляли его вредоносной составляющей. После установки на устройстве жертвы дроппер запрашивал разрешение на использование дополнительного ресурса — GitHub. Именно оттуда и подтягивался пейлоад Anatsa, замаскированный под аддон для распознавания текста в Adobe Illustrator.


Anatsa собирает учётные данные для входа в банковские приложения, информацию о картах, а также накладывает фишинговые окна поверх легитимных приложений.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru