



Яндекс увеличил призовой фонд bug bounty в 2,5 раза — до 100 млн рублей

Яндекс увеличил призовой фонд bug bounty в 2,5 раза — до 100 млн рублей

Яндекс увеличил призовой фонд bug bounty в 2,5 раза — до 100 млн рублей

В этом году компания «Яндекс» выделила 100 млн рублей на выплаты багхантерам, ищущим уязвимости в ее продуктах и инфраструктуре. Участникам «Охоты за ошибками» обещают вознаграждение даже в том случае, когда общая сумма превысит этот порог.

С начала года в рамках программы bug bounty «Яндекс» уже выплатил 35,5 млн рублей. Большую часть этой суммы составили награды участникам январского конкурса: на тот момент призы за RCE и SQLi были увеличены в десять раз, и несколько находок были оценены в 3,7 млн, 7,5 млн. и 12 млн рублей.

Сейчас организаторы «Охоты за ошибками» платят за каждую найденную уязвимость в два раза больше, чем в прошлом году. Так, например, возможность SQL-инъекции оценивается в ₽900 тыс., тогда как ранее за нее можно было получить лишь ₽450 тысяч.

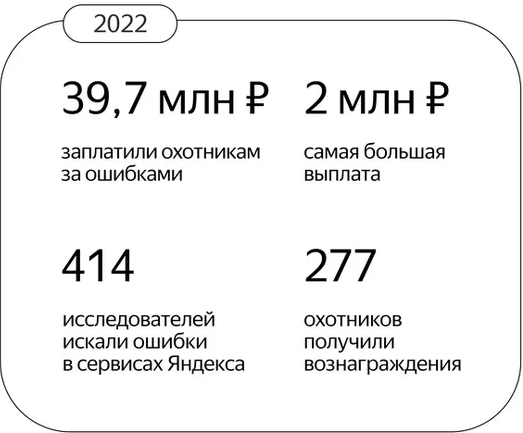
В 2022 году общий размер выплат составил около 40 млн рублей. За год в рамках bug bounty «Яндекс» получил 905 отчётов, из них 288 оказались уникальными и соответствовали правилам программы. Самый активный участник прислал 64 отчёта и получил 43 награды. Все найденные ошибки уже исправлены.

В сентябре в честь десятилетия «Охоты за ошибками» компания на месяц увеличила выплаты в 10 раз.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru