



Многоликий троян Rasket шантажирует владельцев Android-смартфонов

Многоликий троян Rasket шантажирует владельцев Android-смартфонов

Многоликий троян Rasket шантажирует владельцев Android-смартфонов

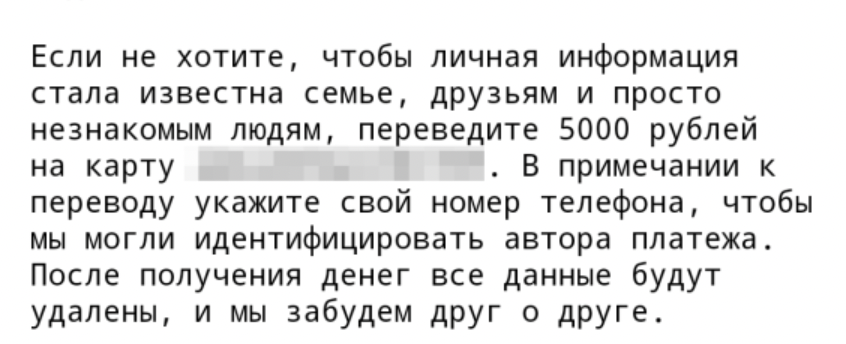
“Уже догадываетесь о чем пойдет речь? Верно. Мы получили контроль над устройством и перехватили все данные на нем”. Такое сообщение получают пользователи смартфонов на Android, чьи гаджеты заразились вымогателем Rasket. Всего за 5 тыс. рублей взломщики обещают не сливать фотографии и пароли жертвы.

О том, что недавно российские пользователи Android-смартфонов столкнулись с крайне неприятным сюрпризом в виде трояна, рассказали эксперты “Лаборатории Касперского”.

Цепочка заражения выглядит так: пользователь получает от знакомых СМС-сообщение со ссылкой на приложение (это может быть чат для знакомств, радар-детектор, мод или лотерея). Но вместо обещанного сервиса он скачивает программу-шантажиста Rasket, получившую доступ к записной книжке, фотографиям и паролям жертвы.

Вымогатели требуют пять тысяч рублей, в противном случае они обещают отправить всю информацию по списку контактов. В примечании к переводу нужно указать номер телефона, чтобы преступники не запутались в платежах.


В качестве доказательств жертве показывают список перехваченных контактов. На раздумья дается неделя.

Авторы зловреда уверяют, что за выкуп не будут использовать украденную информацию. Однако эксперты по кибербезопасности подчёркивают — верить атакующим и платить не стоит: нет гарантии, что данные не обнародуют и атака не повторится снова.

У троянца Rasket есть несколько особенностей, рассказывают эксперты “Лаборатории Касперского”:

  1. Кроме вымогательства и спам-рассылки, приложение может совершать банковские переводы с аккаунта жертвы. Для этого в самом начале работы зловред запрашивает разрешение на отправку СМС-сообщений. Эта функция позволяет в равной степени отнести Rasket к вымогателям, СМС-троянам и банковским вредоносам.
  2. Злоумышленники используют сразу несколько тактик: помимо ссылки на скачивание себя, в некоторых версиях текст спам-рассылки содержал ссылки на фишинговые сайты, а также сообщения с просьбой перевести деньги, например, на лечение больной дочери.
  3. Зловред сделан с использованием легитимного инструмента. Речь идёт о плагине для популярного приложения, позволяющем создавать другие программы.

Эксперты предупреждают, Rasket действительно опасен — телефон взломали, данные “слили”, а не имитировали утечку. Когда такое произошло, банковских карты, если их фото хранились на телефоне, нужно немедленно заблокировать и перевыпустить, а сохраненные на устройстве пароли (особенно если они хранились в простом текстовом формате) быстро сменить.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru