



Госзаказчики продолжают закупать ОС Windows

Госзаказчики продолжают закупать ОС Windows

Госзаказчики продолжают закупать ОС Windows

В 2023 году только одна госорганизация приобрела ОС Windows и всего лишь на сумму 30 тыс. рублей, пишут РИА Новости. При этом Anti-Malware.ru обнаружил на сайте госзакупок минимум две сделки на 150 тыс. руб и еще 4 заявки на суммы до 300 тыс. рублей каждая.

О том, что в России практически остановились госзакупки Windows сообщают “РИА Новости”. Агентство ссылается на отчет проекта «Контур.Торги".

Согласно исследованию площадки, заказы американской ОС в 2022 году упали на 82%, а в 2023 году была проведена только одна сделка и та — на скромную сумму в 31 тыс. рублей. Какая организация и что именно приобрела из линейки Microsoft Windows, в новости не уточняется.

Команда Anti-Malware.ru для объективности данных обратилась к официальному сайту госзакупок.

Согласно размещенным в открытом доступе сведениям, как минимум две государственные организации закупили уже в 2023 году продукты Microsoft.

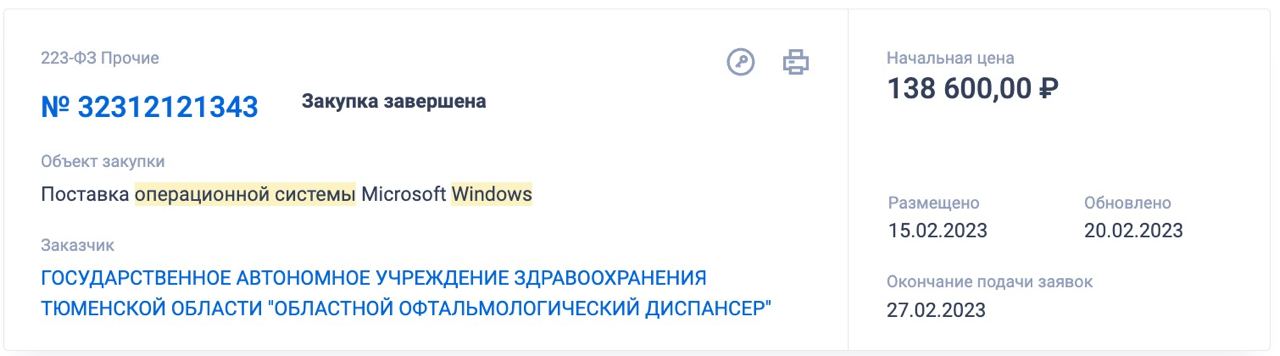
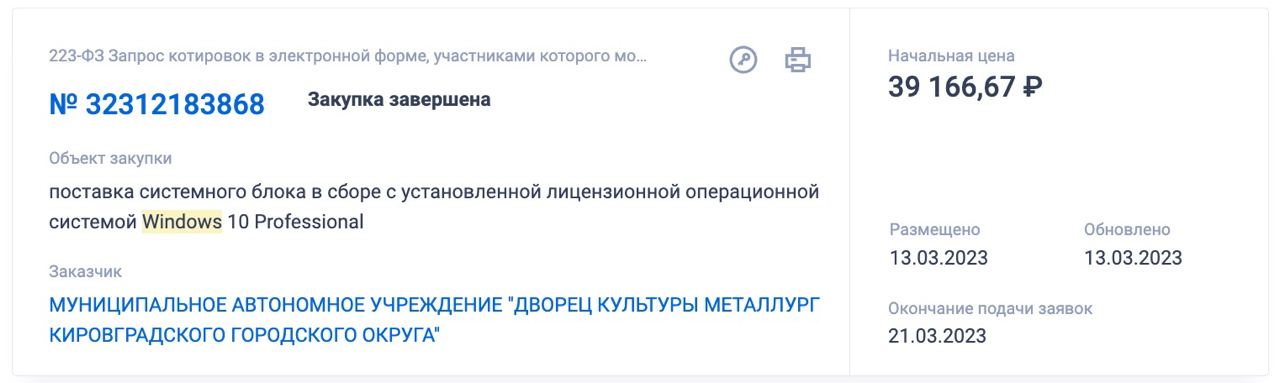
Так, в феврале этого года ОС Windows на почти 140 тыс. руб приобрел Тюменский офтальмологический диспансер, а в марте завершилась закупка “системного блока в сборе с установленной лицензионной операционной системой Windows 10 Professional” для кировоградского Дворца Культуры — 39 166,67 руб.


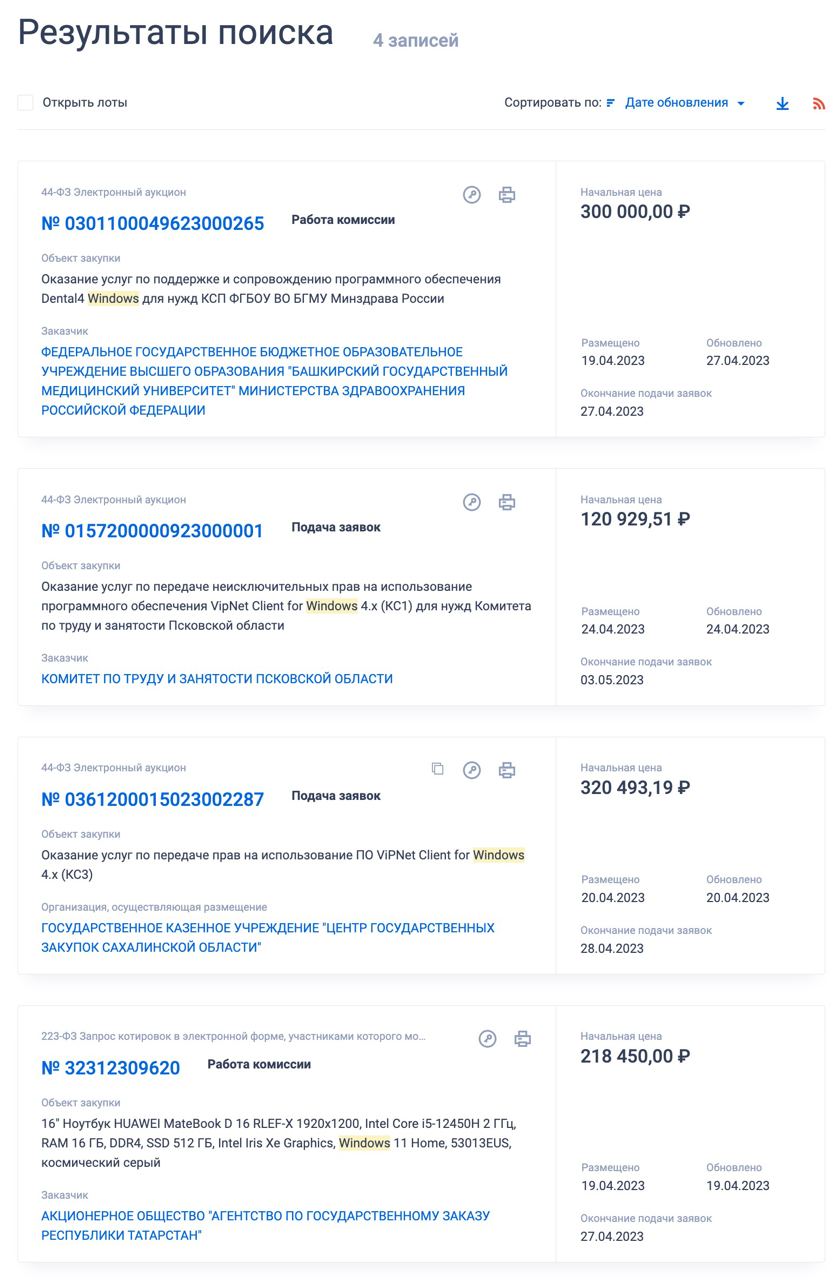
Кроме того, на официальной портале госзакупок в стадии подачи заявок и рассмотрения их комиссией “висят” четыре запроса на ПО от Microsoft. Суммы заявок варьируются от 120 тыс. до 320 тыс. рублей.


Напомним, в начале апреля в компании “Код Безопасности” заявили, что к 2025 году 99% государственных организаций России полностью избавятся от операционной системы Windows. По прогнозам вендора, за два оставшихся года решения семейства Microsoft успеют заменить на Linux.

Также на этой неделе стало известно, что власти хотят обязать магазины, торгующие электроникой, предустанавливать российскую операционную систему на все ноутбуки и персональные компьютеры, которые ввозятся в Россию. В ноябре прошлого года Минцифры определило три приоритетные операционные системы, которые планирует поддерживать и развивать. Все они — Astra Linux, ОС “Альт” и “Ред ОС” — базируются именно на Linux.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru