



GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

GitHub быстро заменила приватный ключ RSA SSH, случайно слитый в паблик

Пользователей GitHub.com предупреждают о смене закрытого ключа RSA, который используется для защиты Git-операций, выполняемых через SSH. Причиной замены является его компрометация: секрет кратковременно был доступен в публичном репозитории, куда попал по недосмотру.

Меры предосторожности были приняты сегодня, 24 марта, в 05:00 UTC (в восемь утра по Москве). В противном случае злоумышленники смогли бы сымитировать хостинг-сервис или отслеживать операции юзеров, использующих SSH.

«Данный ключ не предоставляет доступ к инфраструктуре GitHub или клиентским данным, — пояснил глава ИБ-службы хостера Майк Хэнли (Mike Hanley). — Изменения коснутся лишь Git-операций, выполняемых по SSH с использованием RSA».

Входящий веб-трафик GitHub.com и Git-операции через HTTP не затронуты. Те, кто использует ключи ECDSA и Ed25519, изменений не заметят, и никаких действий от них не потребуется.

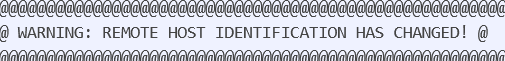
В тех случаях, когда при подключении к сайту по SSH отображается такое сообщение, следует удалить прежний ключ RSA и добавить новый:


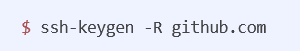
Для удаления ключа нужно выполнить команду:


Добавить новый ключ можно, запустив автообновление, либо выполнить оба действия вручную. Успех будет сигнализировать следующий фингерпринт:


Работы по обновлению всех тегов еще не завершены, поэтому пользователи GitHub Actions, включившие опцию ssh-key, могут столкнуться с отказом actions/checkout. Свидетельств злонамеренного использования попавшего в паблик ключа не обнаружено.

По словам Хэнли, это случайный слив, а не результат компрометации систем GitHub либо клиентской информации, как два месяца назад. Тогда злоумышленникам удалось украсть сертификаты подписи кода для macOS-клиента GitHub и редактора Atom.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru