



CASPER — новый вектор атаки для извлечения данных с изолированных устройств

CASPER — новый вектор атаки для извлечения данных с изолированных устройств

CASPER — новый вектор атаки для извлечения данных с изолированных устройств

Специалисты Университета Корё представили новый вектор атаки под названием CASPER. С его помощью условный злоумышленник может передать данные с физически изолированных компьютеров на ближайший смартфон со скоростью 20 бит в секунду.

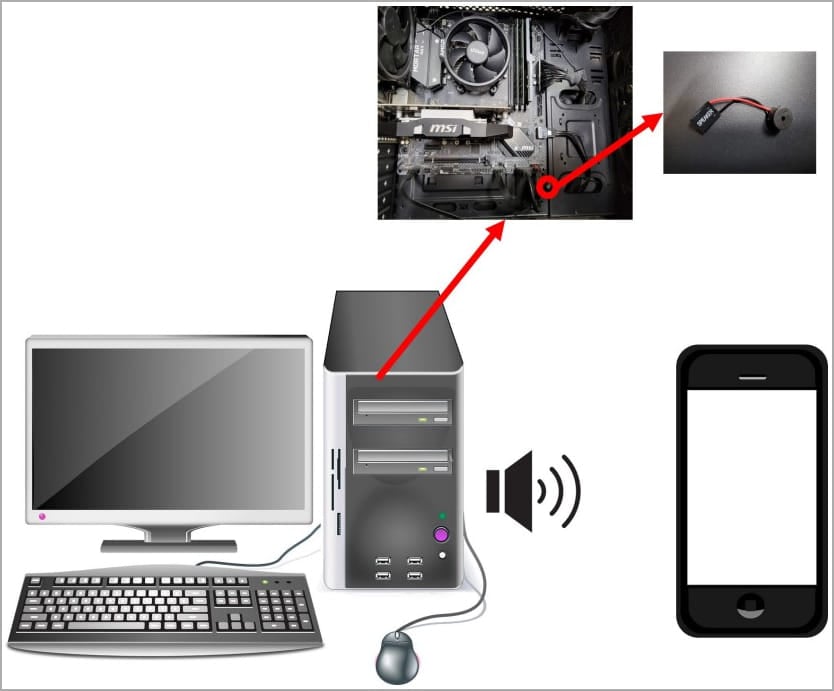
CASPER задействует установленные в целевом компьютере динамики в качестве канала передачи данных. Так ему удаётся отправить высокочастотный звук, который не может распознать человеческое ухо, и передать двоичный код или данные в виде азбуки Морзе на микрофон, расположенный на расстоянии до 1,5 м.

Принимающий информацию микрофон может находиться в смартфоне, который будет записывать звук в кармане злоумышленника. Кроме того, можно поставить ноутбук в комнате с целевым устройством.

Здесь исследователи завязали вектор атаки именно на внутренние динамики изолированного устройства, подающие определённые звуковые сигналы. Как правило, компьютеры с «воздушным зазором» используются на критически важных объектах (правительственные сети, энергетическая инфраструктура и т. п.), поэтому они не оснащаются внешними динамиками.

CASPER не отличается от других подобных атак начальным этапом: некий недобросовестный сотрудник сначала должен заразить целевой компьютер вредоносной программой. Это также может сделать и человек со стороны, только ему придётся тайно проникнуть в комнату с устройством.

Многие скептически относятся к такому методу, но ранее уже встречалась его успешная реализация — червь Stuxnet.

Установленный вредонос может взаимодействовать с файловой системой, находить определённые файлы или типы файлов и вытаскивать их из ОС. Помимо этого, зловред может выполнять функции кейлогера.

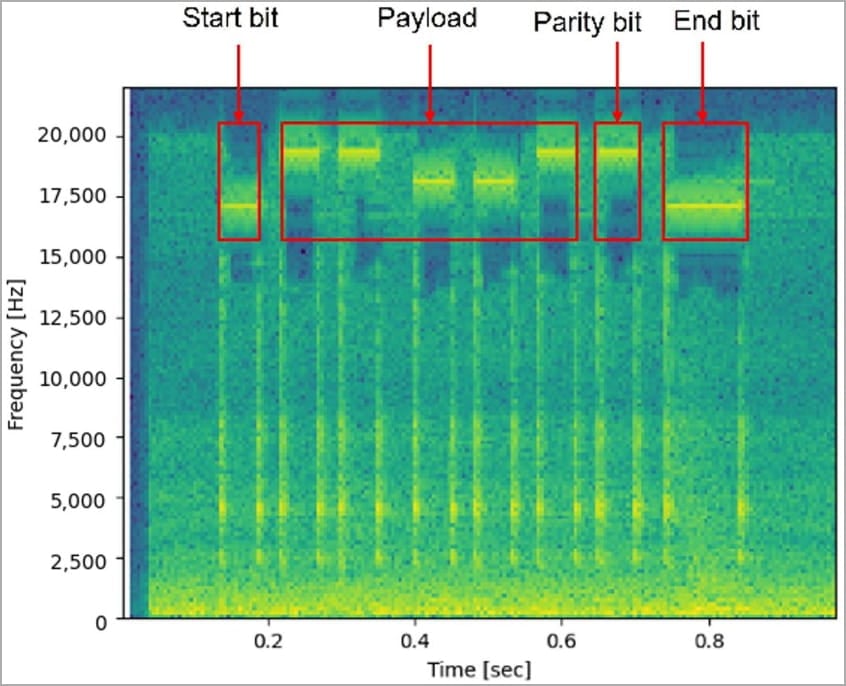
В результате программа будет кодировать данные, которые необходимо получить из изолированного устройства, в двоичном коде или в виде азбуки Морзе, затем — передавать их через внутренний динамик с помощью частотной модуляции. Всё это вредонос укладывает в незаметный ультразвук в диапазоне от 17 кГц до 20 кГц.


В ходе исследования специалисты использовали компьютер на базе Linux (Ubuntu 20.04) в качестве целевого устройства и Samsung Galaxy Z Flip 3 — как принимающий данные девайс. Находящийся на расстоянии 50 см смартфон смог распознать слово «covert» в передаваемых азбукой Морзе данных.


У CASPER есть и минусы, о которых пишут сами исследователи:

«Наш метод, безусловно, передаёт данные медленнее, чем другие атаки по скрытым каналам. Такие ограничения диктуются отправкой данных с помощью звука — он не так быстр, как оптические или электромагнитные векторы».

Напомним, в конце прошлого года мы рассказывали о COVID-bit — очередном способе кражи данных из изолированных систем.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru