Специалисты Университета Корё представили новый вектор атаки под названием CASPER. С его помощью условный злоумышленник может передать данные с физически изолированных компьютеров на ближайший смартфон со скоростью 20 бит в секунду.
CASPER задействует установленные в целевом компьютере динамики в качестве канала передачи данных. Так ему удаётся отправить высокочастотный звук, который не может распознать человеческое ухо, и передать двоичный код или данные в виде азбуки Морзе на микрофон, расположенный на расстоянии до 1,5 м.
Принимающий информацию микрофон может находиться в смартфоне, который будет записывать звук в кармане злоумышленника. Кроме того, можно поставить ноутбук в комнате с целевым устройством.
Здесь исследователи завязали вектор атаки именно на внутренние динамики изолированного устройства, подающие определённые звуковые сигналы. Как правило, компьютеры с «воздушным зазором» используются на критически важных объектах (правительственные сети, энергетическая инфраструктура и т. п.), поэтому они не оснащаются внешними динамиками.
CASPER не отличается от других подобных атак начальным этапом: некий недобросовестный сотрудник сначала должен заразить целевой компьютер вредоносной программой. Это также может сделать и человек со стороны, только ему придётся тайно проникнуть в комнату с устройством.
Многие скептически относятся к такому методу, но ранее уже встречалась его успешная реализация — червь Stuxnet.
Установленный вредонос может взаимодействовать с файловой системой, находить определённые файлы или типы файлов и вытаскивать их из ОС. Помимо этого, зловред может выполнять функции кейлогера.
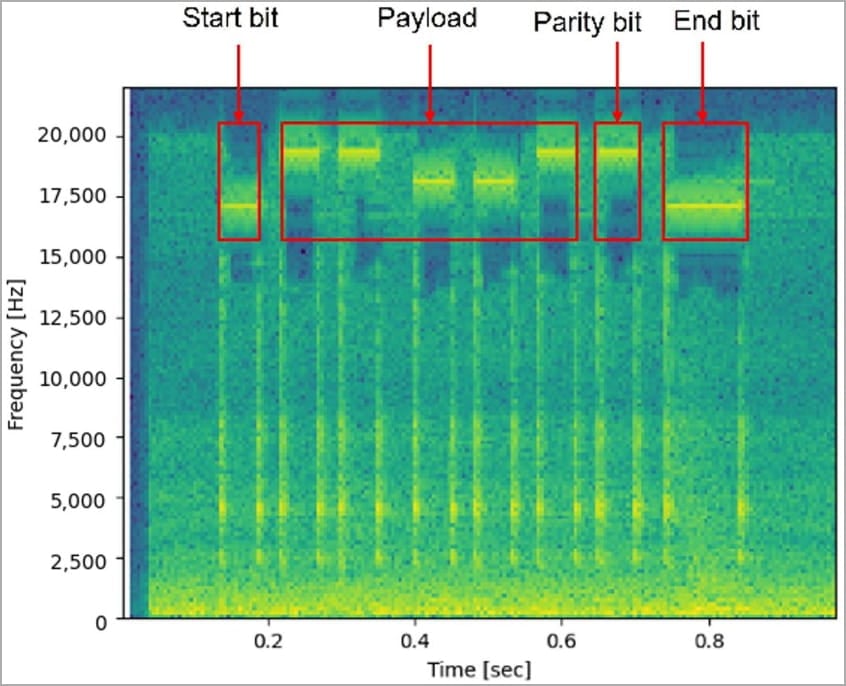
В результате программа будет кодировать данные, которые необходимо получить из изолированного устройства, в двоичном коде или в виде азбуки Морзе, затем — передавать их через внутренний динамик с помощью частотной модуляции. Всё это вредонос укладывает в незаметный ультразвук в диапазоне от 17 кГц до 20 кГц.
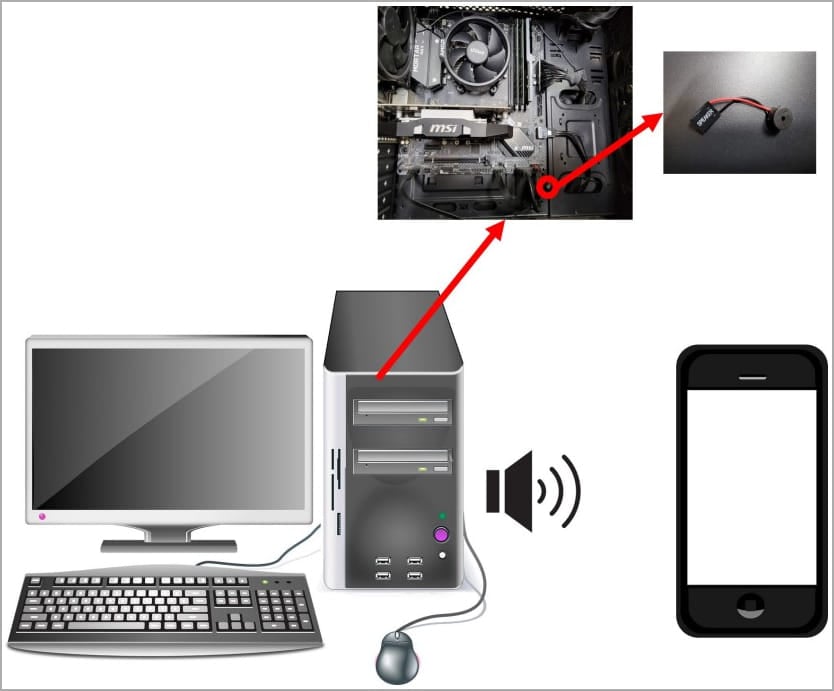
В ходе исследования специалисты использовали компьютер на базе Linux (Ubuntu 20.04) в качестве целевого устройства и Samsung Galaxy Z Flip 3 — как принимающий данные девайс. Находящийся на расстоянии 50 см смартфон смог распознать слово «covert» в передаваемых азбукой Морзе данных.
У CASPER есть и минусы, о которых пишут сами исследователи:
«Наш метод, безусловно, передаёт данные медленнее, чем другие атаки по скрытым каналам. Такие ограничения диктуются отправкой данных с помощью звука — он не так быстр, как оптические или электромагнитные векторы».
Напомним, в конце прошлого года мы рассказывали о COVID-bit — очередном способе кражи данных из изолированных систем.










