



CASPER — новый вектор атаки для извлечения данных с изолированных устройств

CASPER — новый вектор атаки для извлечения данных с изолированных устройств

CASPER — новый вектор атаки для извлечения данных с изолированных устройств

Специалисты Университета Корё представили новый вектор атаки под названием CASPER. С его помощью условный злоумышленник может передать данные с физически изолированных компьютеров на ближайший смартфон со скоростью 20 бит в секунду.

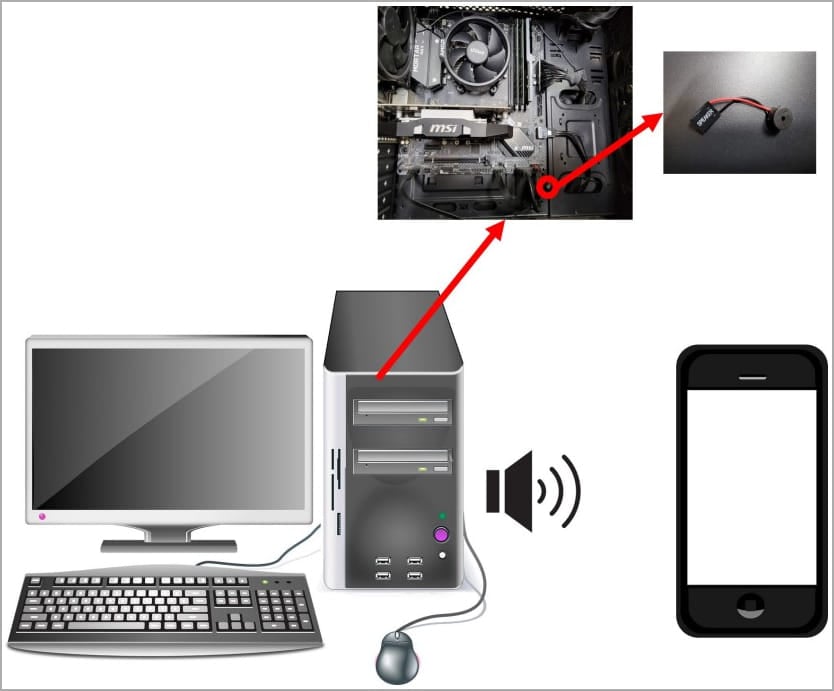
CASPER задействует установленные в целевом компьютере динамики в качестве канала передачи данных. Так ему удаётся отправить высокочастотный звук, который не может распознать человеческое ухо, и передать двоичный код или данные в виде азбуки Морзе на микрофон, расположенный на расстоянии до 1,5 м.

Принимающий информацию микрофон может находиться в смартфоне, который будет записывать звук в кармане злоумышленника. Кроме того, можно поставить ноутбук в комнате с целевым устройством.

Здесь исследователи завязали вектор атаки именно на внутренние динамики изолированного устройства, подающие определённые звуковые сигналы. Как правило, компьютеры с «воздушным зазором» используются на критически важных объектах (правительственные сети, энергетическая инфраструктура и т. п.), поэтому они не оснащаются внешними динамиками.

CASPER не отличается от других подобных атак начальным этапом: некий недобросовестный сотрудник сначала должен заразить целевой компьютер вредоносной программой. Это также может сделать и человек со стороны, только ему придётся тайно проникнуть в комнату с устройством.

Многие скептически относятся к такому методу, но ранее уже встречалась его успешная реализация — червь Stuxnet.

Установленный вредонос может взаимодействовать с файловой системой, находить определённые файлы или типы файлов и вытаскивать их из ОС. Помимо этого, зловред может выполнять функции кейлогера.

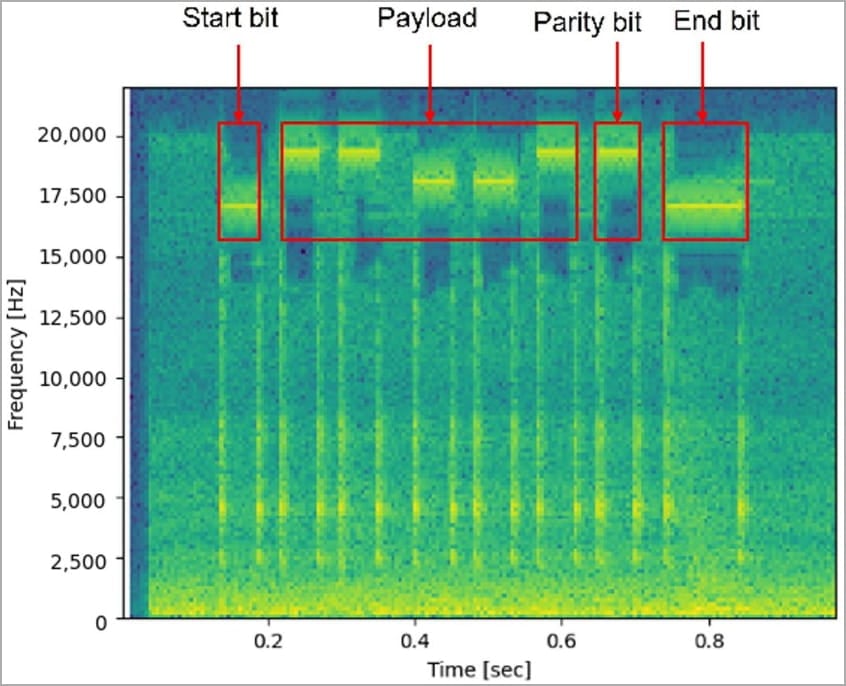
В результате программа будет кодировать данные, которые необходимо получить из изолированного устройства, в двоичном коде или в виде азбуки Морзе, затем — передавать их через внутренний динамик с помощью частотной модуляции. Всё это вредонос укладывает в незаметный ультразвук в диапазоне от 17 кГц до 20 кГц.


В ходе исследования специалисты использовали компьютер на базе Linux (Ubuntu 20.04) в качестве целевого устройства и Samsung Galaxy Z Flip 3 — как принимающий данные девайс. Находящийся на расстоянии 50 см смартфон смог распознать слово «covert» в передаваемых азбукой Морзе данных.


У CASPER есть и минусы, о которых пишут сами исследователи:

«Наш метод, безусловно, передаёт данные медленнее, чем другие атаки по скрытым каналам. Такие ограничения диктуются отправкой данных с помощью звука — он не так быстр, как оптические или электромагнитные векторы».

Напомним, в конце прошлого года мы рассказывали о COVID-bit — очередном способе кражи данных из изолированных систем.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru